总体来说这一套卷子是很多元化,很有意思的一套题,题目关联性很强,不会PVE的话后边的软路由等等都做不出来,也没有故意挖很逆天的坑,像计算机给的提示非常明显,这一套计算机取证我感觉甚至很适合给新生做。总体来说还是蛮好玩的,期待2026FIC
 拿到检材是这样子三个E01镜像文件
仅从名字来看,似乎是一个数据分区镜像data.E01,一个系统分区sys.E01,还有一个个人计算机PersonalPC.E01
看看题目给的背景(在这一篇文章上边截图的,因为没比不知道背景https://sechub.in/view/2886994,文章有很多不会的也是跟着这一篇wp写的)

印证了猜想,的确是计算机和服务器的数据和系统镜像
我们继续往下看题目慢慢来
一、计算机取证
1.请分析卢某的计算机,并计算原始检材的SHA256值。
计算机已知是PersonalPC.E01

直接计算源盘的SHA256值即可(这边我觉得问的是原始检材的话很容易去查镜像的SHA256,是不是问源盘的会好一点)
得到SHA256值

484117F3002E5B876C81DD786F899A439514BB0621D62D58F731E5B344DB3634
2.嫌疑人回收站中的“备忘录.txt”文件SHA1 值为?

在基本信息即可找到回收站记录,转回源文件直接计算哈希即可

当然也可以直接在虚拟机中恢复回收站文件
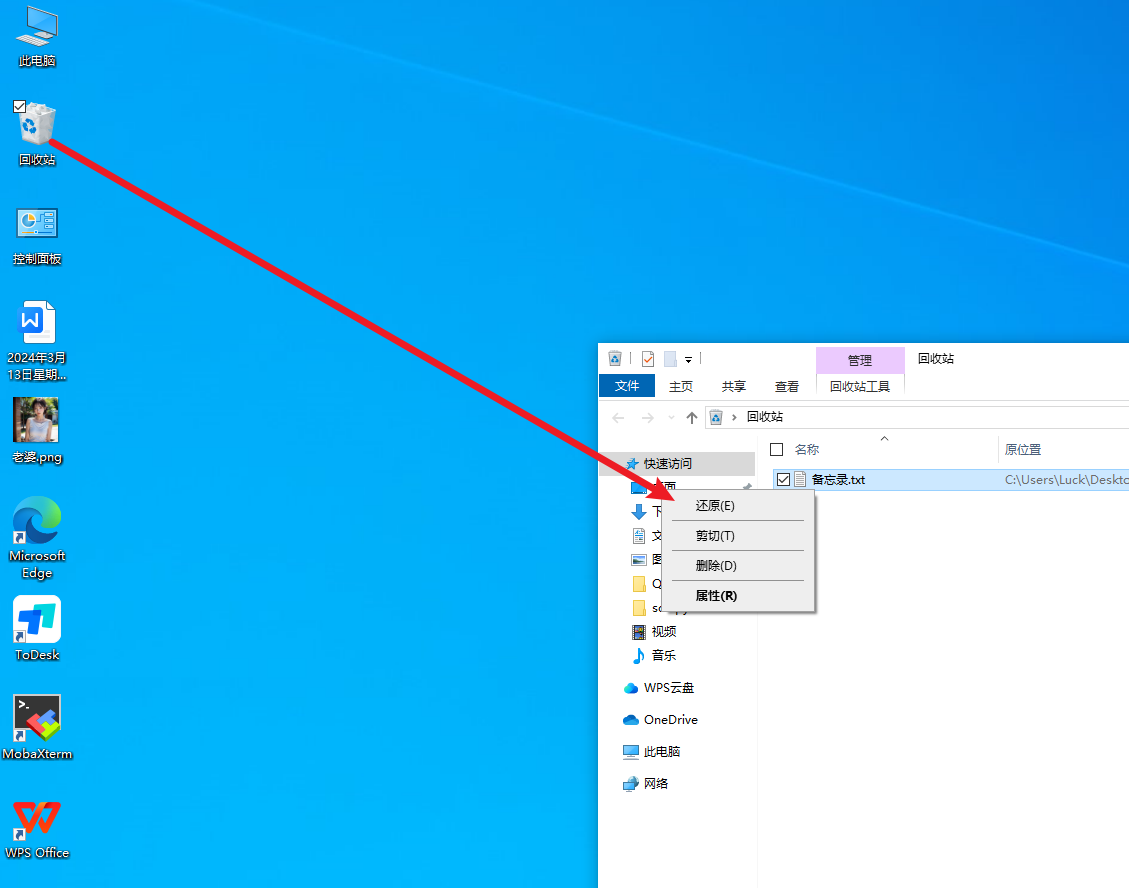


放入Hash计算工具即可得到SHA1值
fded9342533d92fa46fc4aabd113765a7a352ceb
3.嫌疑人使用ssh连接工具,该工具的名称为? 
在分析界面可以看到很眼熟的ssh连接工具
甚至还有ssh会话的记录

确定就是这个MobaXterm
4.嫌疑人使用ssh连接工具,其中连接名为node的连接记录,连接的端口为?
仿真打开MobaXterm可能需要输入密码
密码就在备忘录中

密码:mobapass00
但是我直接仿真好没输密码就进去了

打开MobaXterm即可看到node的连接
右键查看设置

发现端口开在122
5.在2024-03-12 17:13左右,嫌疑人计算机最少连接了多少台安卓虚拟机。
查看这个时间段的文件,说是左右,那就搜2024-03-12 17:12-2024-03-12 17:14


发现有一张照片在这个时间段

跳过去发现是一张控制手机的照片截图
可以看到最少有5台安卓虚拟手机
**所以答案是5 **
6.软件“QtScrcpy”的配置文件显示,嫌疑人配置了多少台安卓虚拟机(以连接端口计数)。
火眼没有检测出QtScrcpy这个软件,我们利用everything查找一下
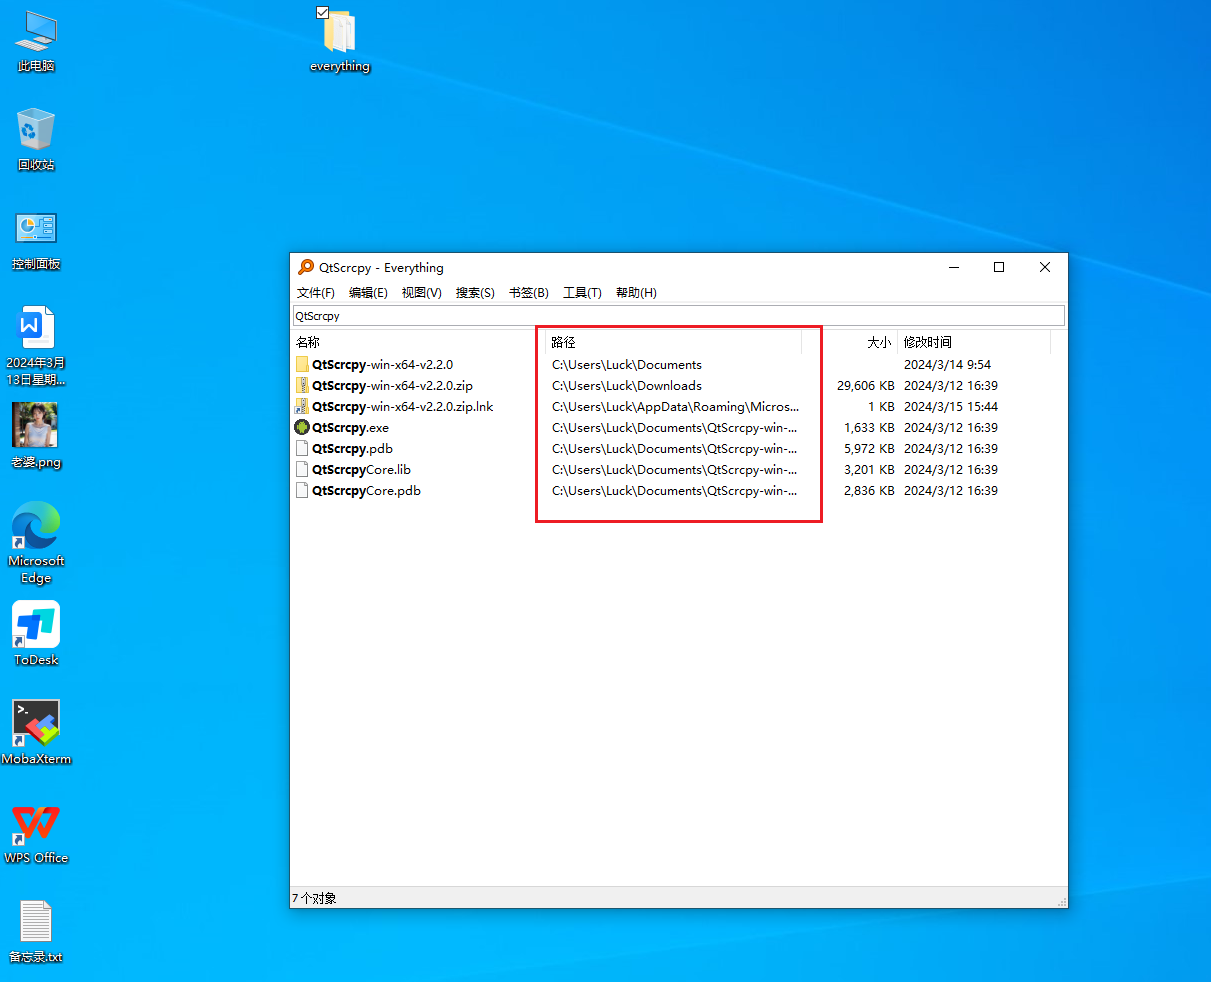
电脑里没自带我们可以自己装一个,当然也可以用火眼的索引搜索来搜一下,就是比everything慢多了

配置文件当然在config路径下,可以看到两个配置文件,对于配置了多少台明显属于用户数据的配置文件,在userdata.ini里,我们查看该文件即可

都是像这样子的,题目提示以连接端口计数
可以看到端口号是21111,22222,23333......
一共有15个,所以答案是15
7.嫌疑人桌面文件"老婆.png"的SHA256哈希值为?

桌面就有,很明显,我们直接提取出来算一下SHA256即可(这png我怀疑有隐写,后边再看)

02139BF305630CEFFADD6926C202BAE655C79D25A64F5C7A1C62BC4C91C9CCF1
8.嫌疑人把xls文件藏入老婆.png中,该xls的密码为?
还真是,放在显眼位置的png都不是什么好png
不过说的也是够明确的,追踪一下png的文件尾AE426082即可

后边就是xls文件了,我们可以直接把后半部分的xls十六进制提取出来,也可以直接Foremost提取
而密码同样存在备忘录里

八位大小写字母加数字,最后是rd,我们去掩码爆破一下
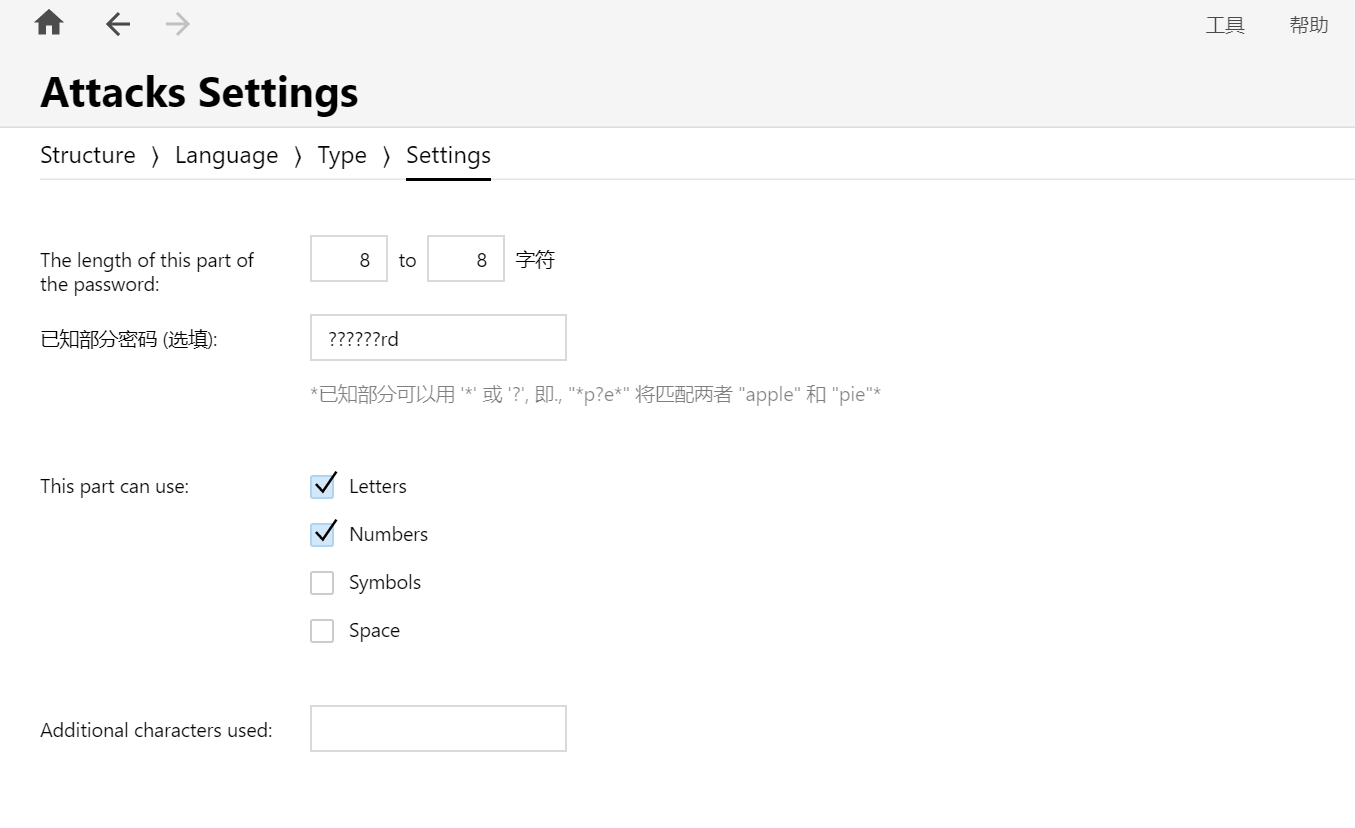
如此设置掩码即可,但是由于是大小写字母加数字,还有6位未知,要跑好一会儿呢

跑了差不多20分钟,得到密码为P1ssw0rd

打开来是这些公民信息
9.嫌疑人桌面"2024年3月13日星期三 日报.docx"文档密码为?
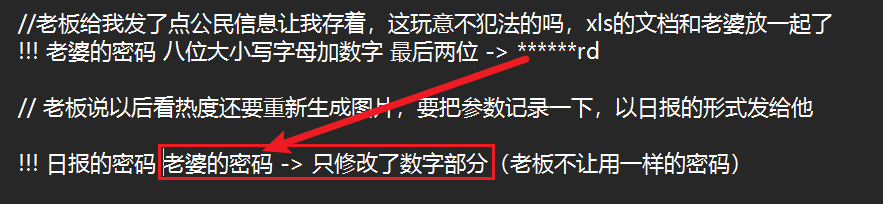
同样在备忘录中,前边让我们算备忘录的题出的太好了
这边说了是老婆的密码只改数字部分即可,就好爆破多了
P1ssw0rd,只有俩不知道,设置掩码即可

word也不难找,就在桌面
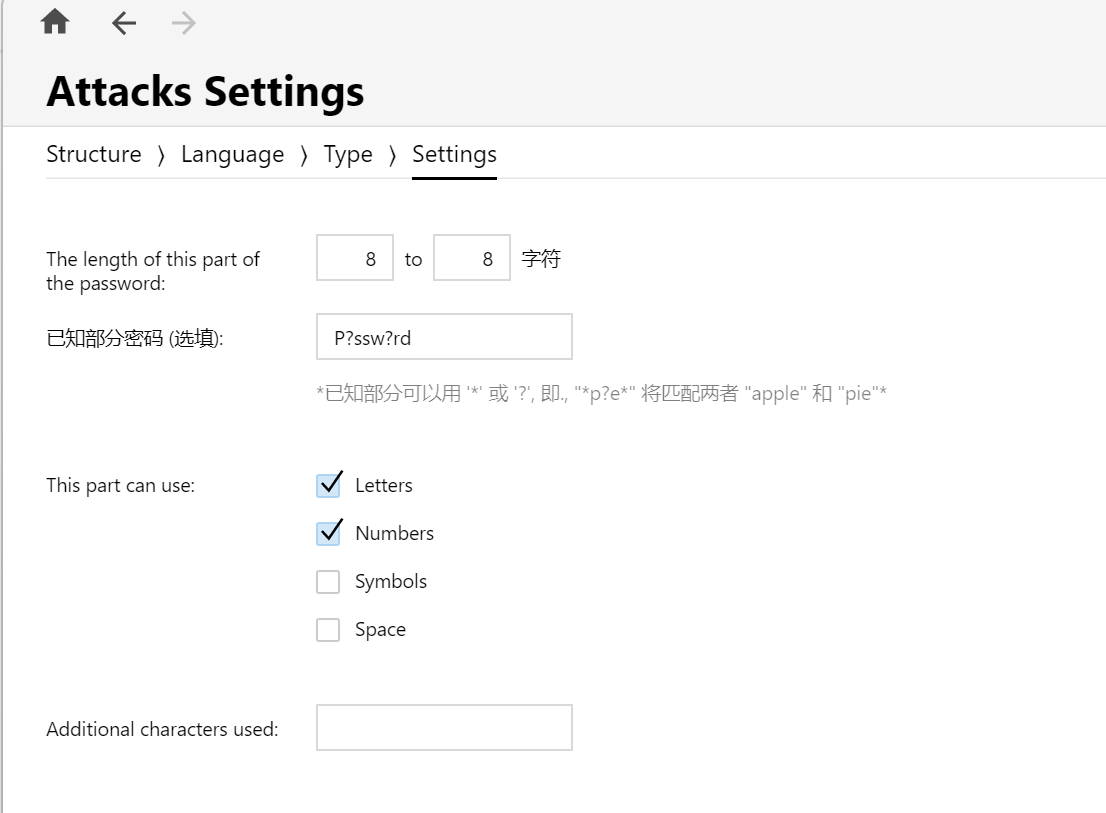
设置完毕开始爆破

很轻松爆破出为P1ssw1rd

是一些制作AI图片的心得
10.嫌疑人使用的AI软件名称为?
上一题分析出了AI图片生成心得,里边有一些AI截图信息

比如左上角就写了AI软件为Stable Diffusion
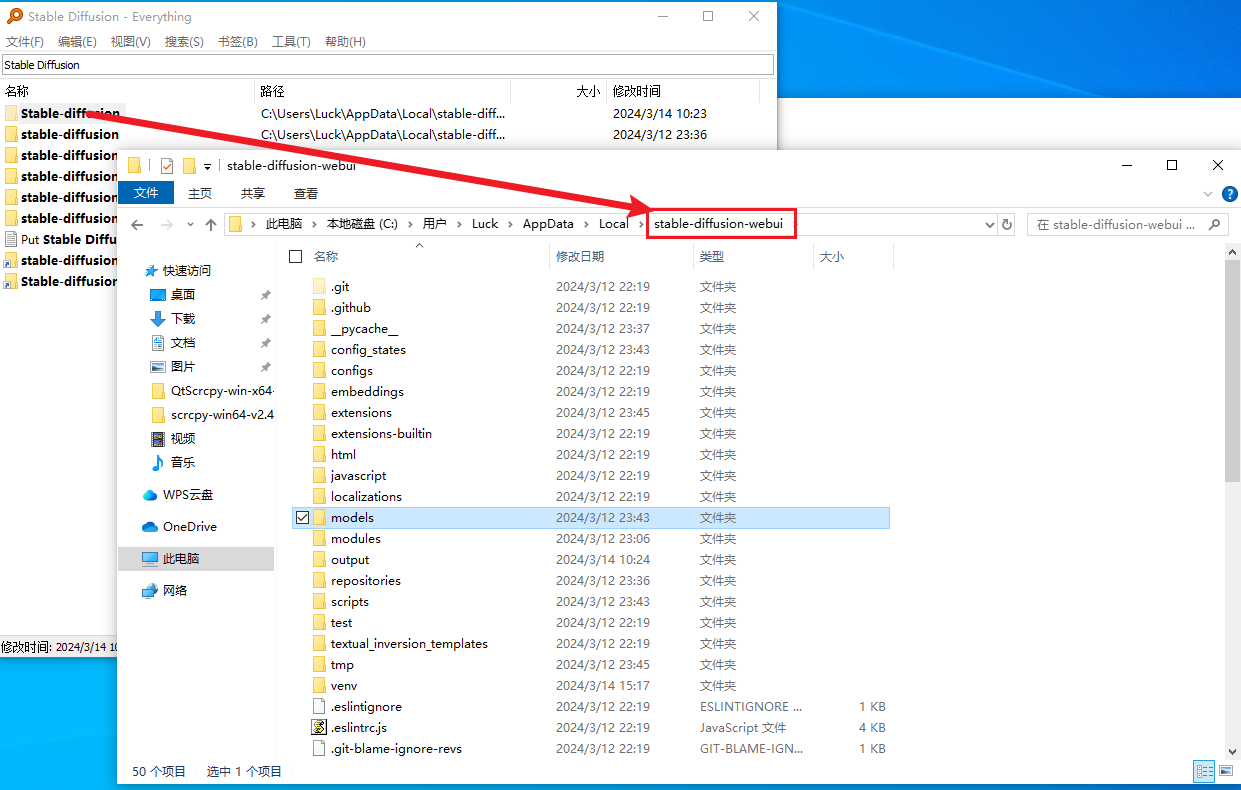
就可以搜索定位一下了,得到答案应该是stable-diffusion-webui
11.嫌疑人使用的AI软件监听端口为?
有使用过很有可能在历史记录能找到
我们去看看,着重查找关键词stable diffusion
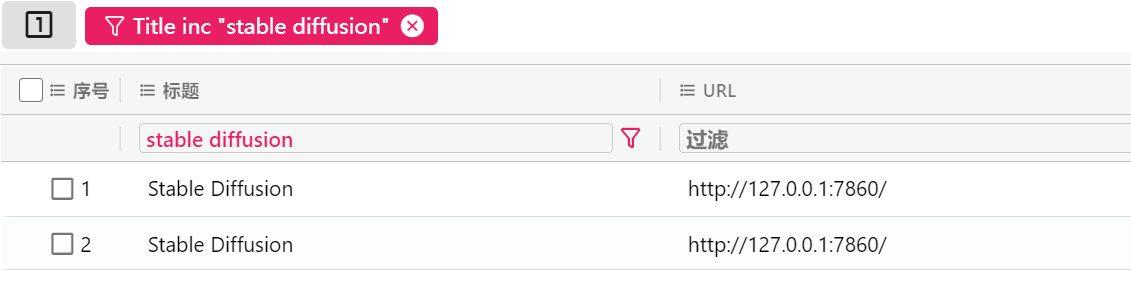
成功找到端口为7860
12.AI软件安装目录下的“2024-03-13”目录,其中由AI生成的图片有多少张?
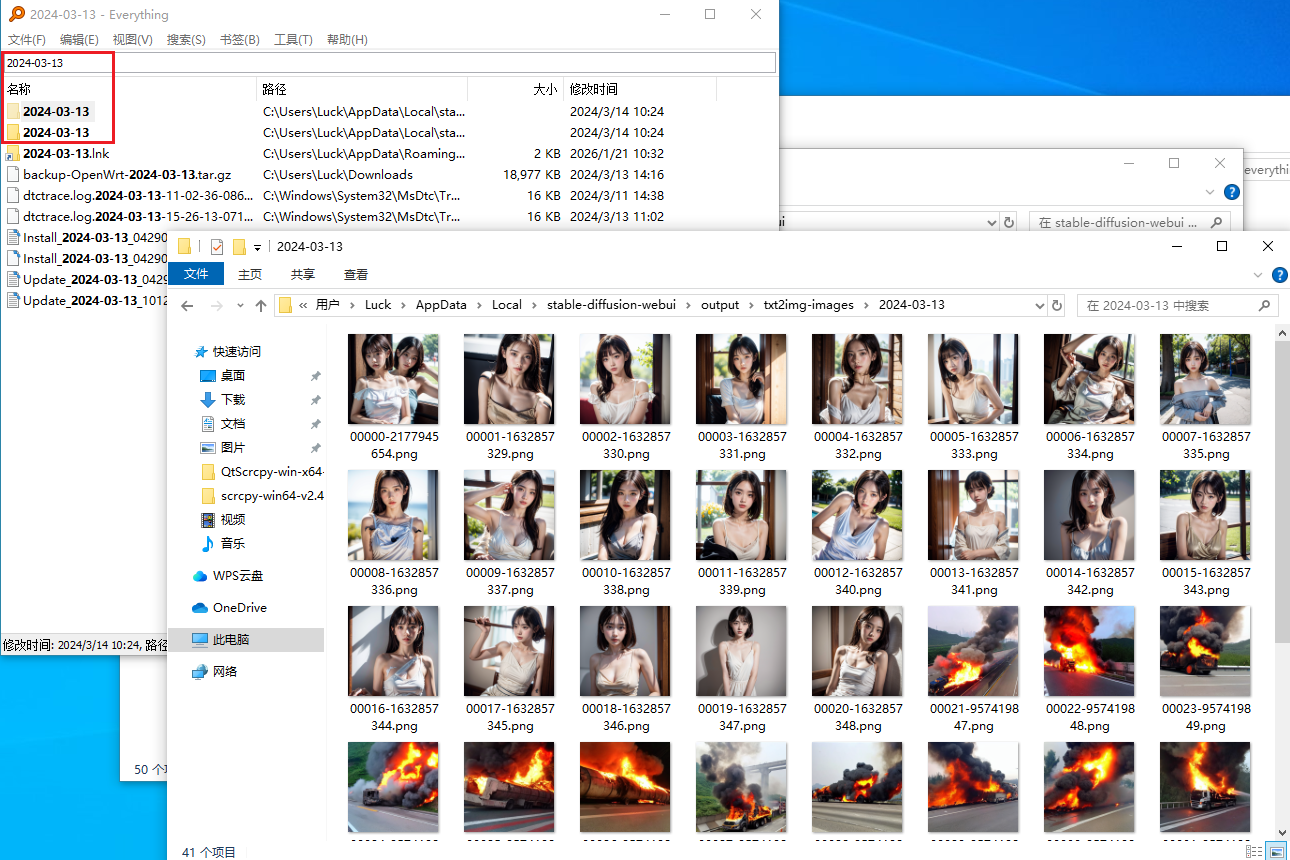
继续利用Everything搜索,发现有两个文件夹,这个文件夹有41个项目,很像ai生成的

还有经典六根手指

至于另一个则是拼图,不算,所以这一题的答案为41
13.嫌疑人使用Ai软件生成燃烧的汽车图片使用的模型SHA256哈希值为?

word的截图写了使用的模型,是v1-5-pruned-emaonly.safetensors** ** ** **
搜索即可得到,计算SHA256即可

得到22E8515AA5985B776AFC1E48647F23F5651A317D2497A91232D03A1C4FEEAE2C
14.嫌疑人使用Ai软件生成燃烧的汽车图片(00036-957419862.png)使用的正向提示词,包含哪些?
A.china
B.high way
C.fast speed
D.car on fire
E.no people
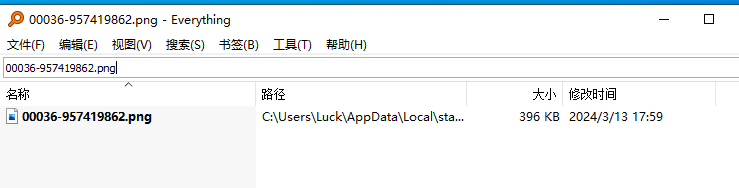
这套卷子说的够明确的

提示词会放在png的IHDR块中,查看即可
当然也会放在jpg的EXIF中,我们去那个拼图看也行
(SPC的电子取证初赛也考了,还都是着火的车,说起来都是弘联出的来着())

用的同一套提示词,所以答案是ABD
15.嫌疑人桌面文件"老婆.png"的图像生成种子是多少?

同理查看老婆.png的IHDR块
发现种子是3719279995
二、PVE虚拟化
这边需要把两个文件sys.E01和data.E01放在一起仿真
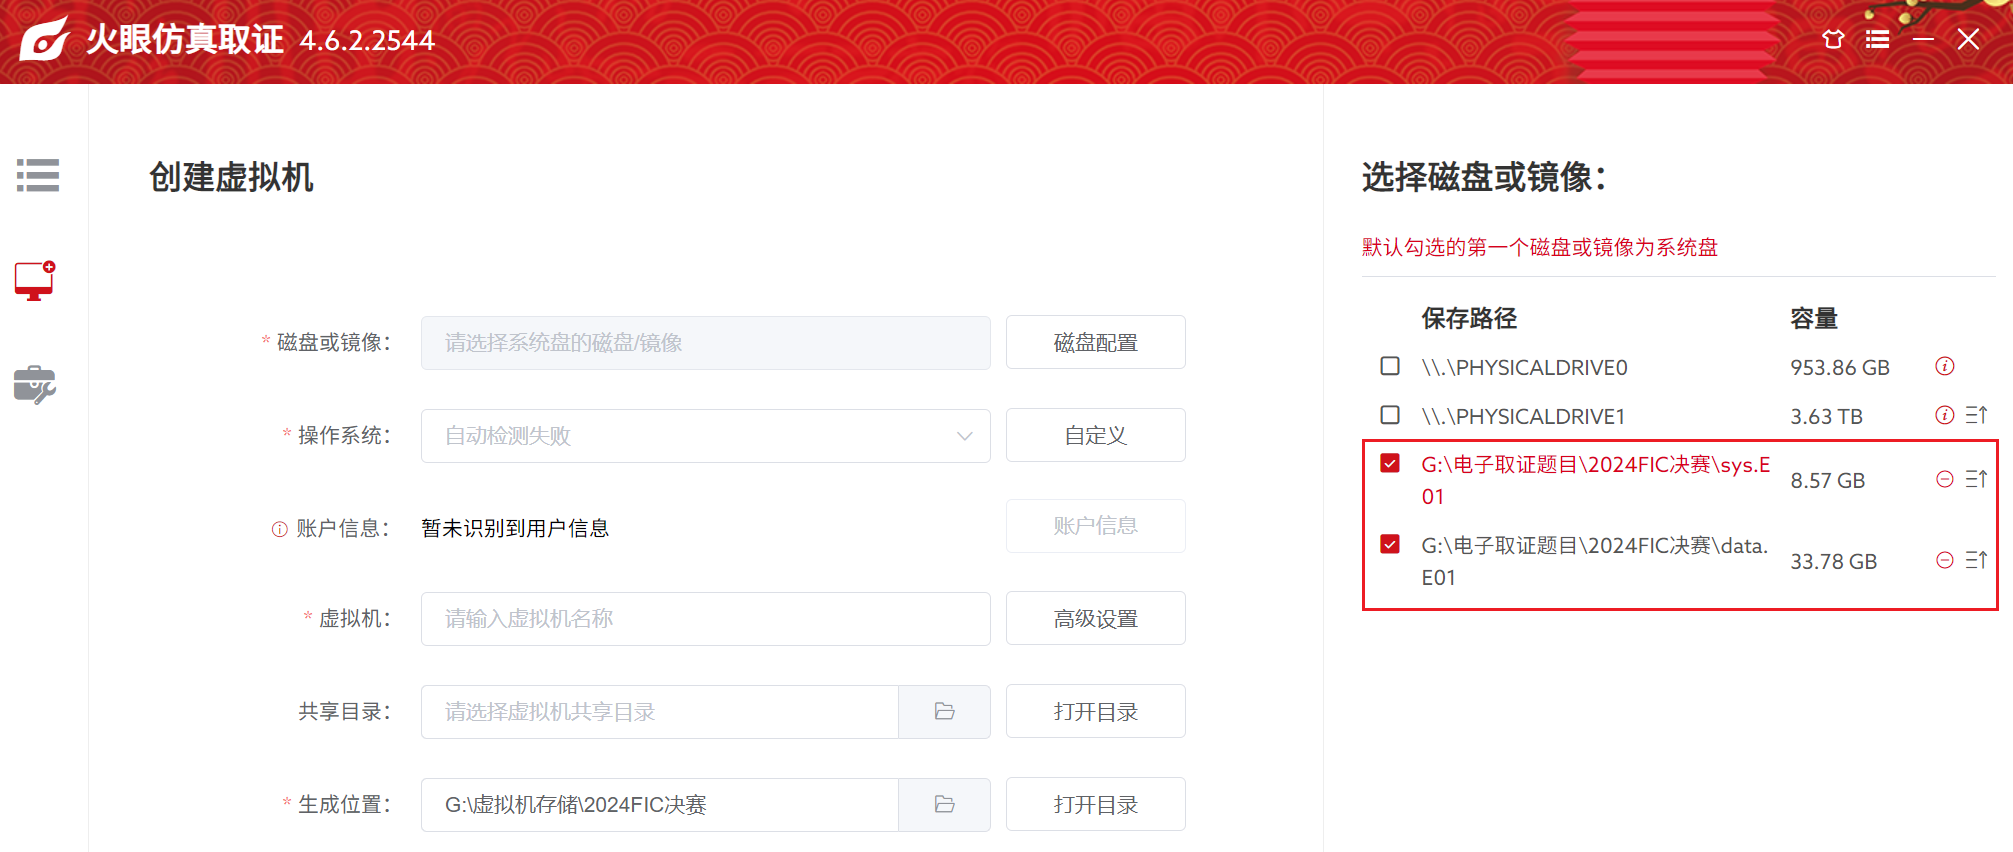
像这样子仿真才行

尤其要注意顺序,先放系统盘再放数据盘,如果反着放会把这俩搞反(然后就显示system not found打不开了,火眼还不会自动检测)
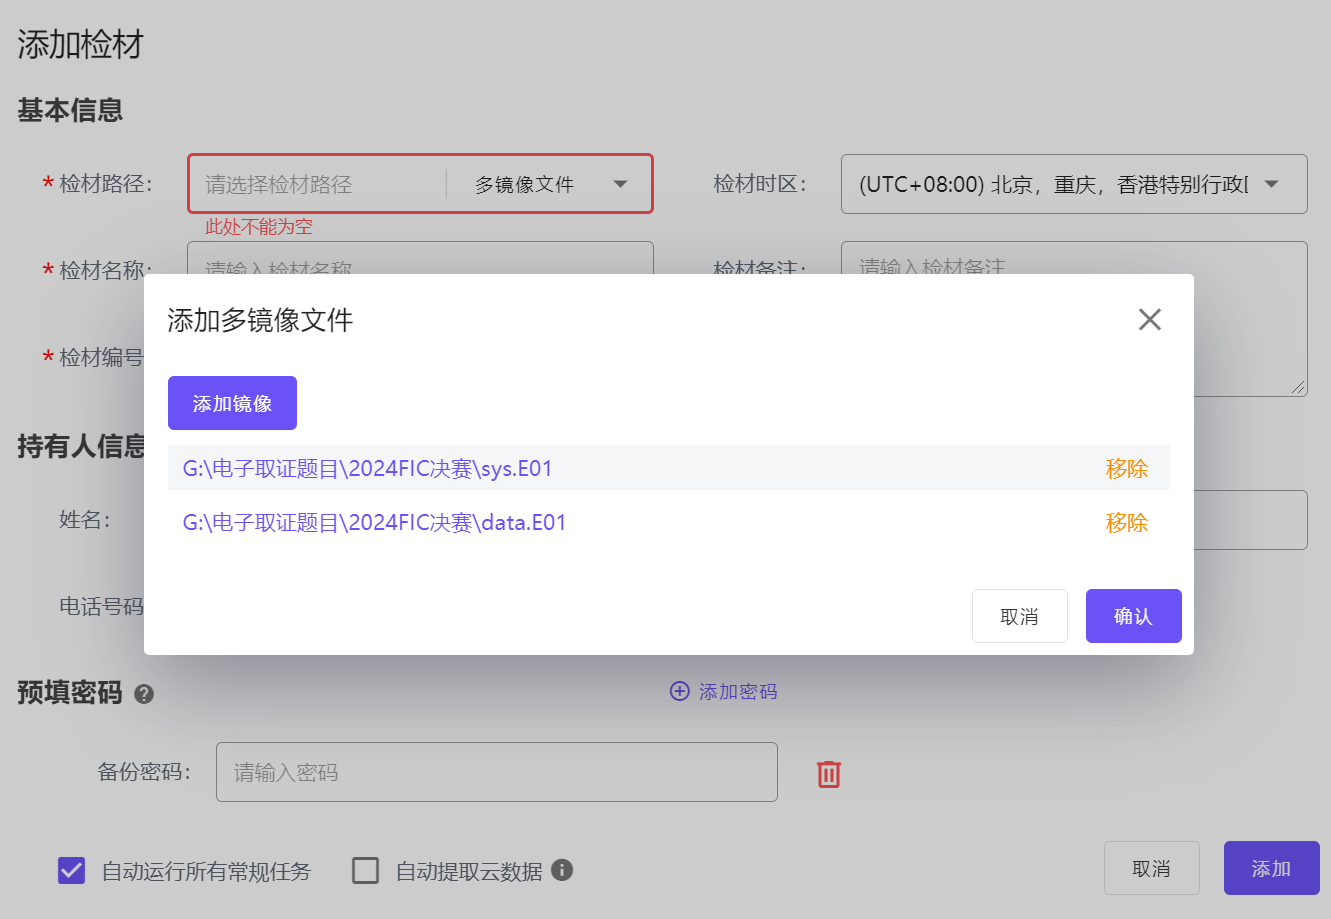
一起仿真,一起分析
1.PVE虚拟化平台版本号为?

看看pve的版本号,直接看软件信息的pve-manager,版本号是8.1.4
或者仿真起来先

仿真起来发现PVE虚拟化平台的web管理地址在192.168.71.133,所以我们修改子网IP和DHCP配置

修改好配置之后即可在本机登录https://192.168.71.133:8006网址

到PVE界面了,这边火眼绕密了,直接root和123456登陆进去即可
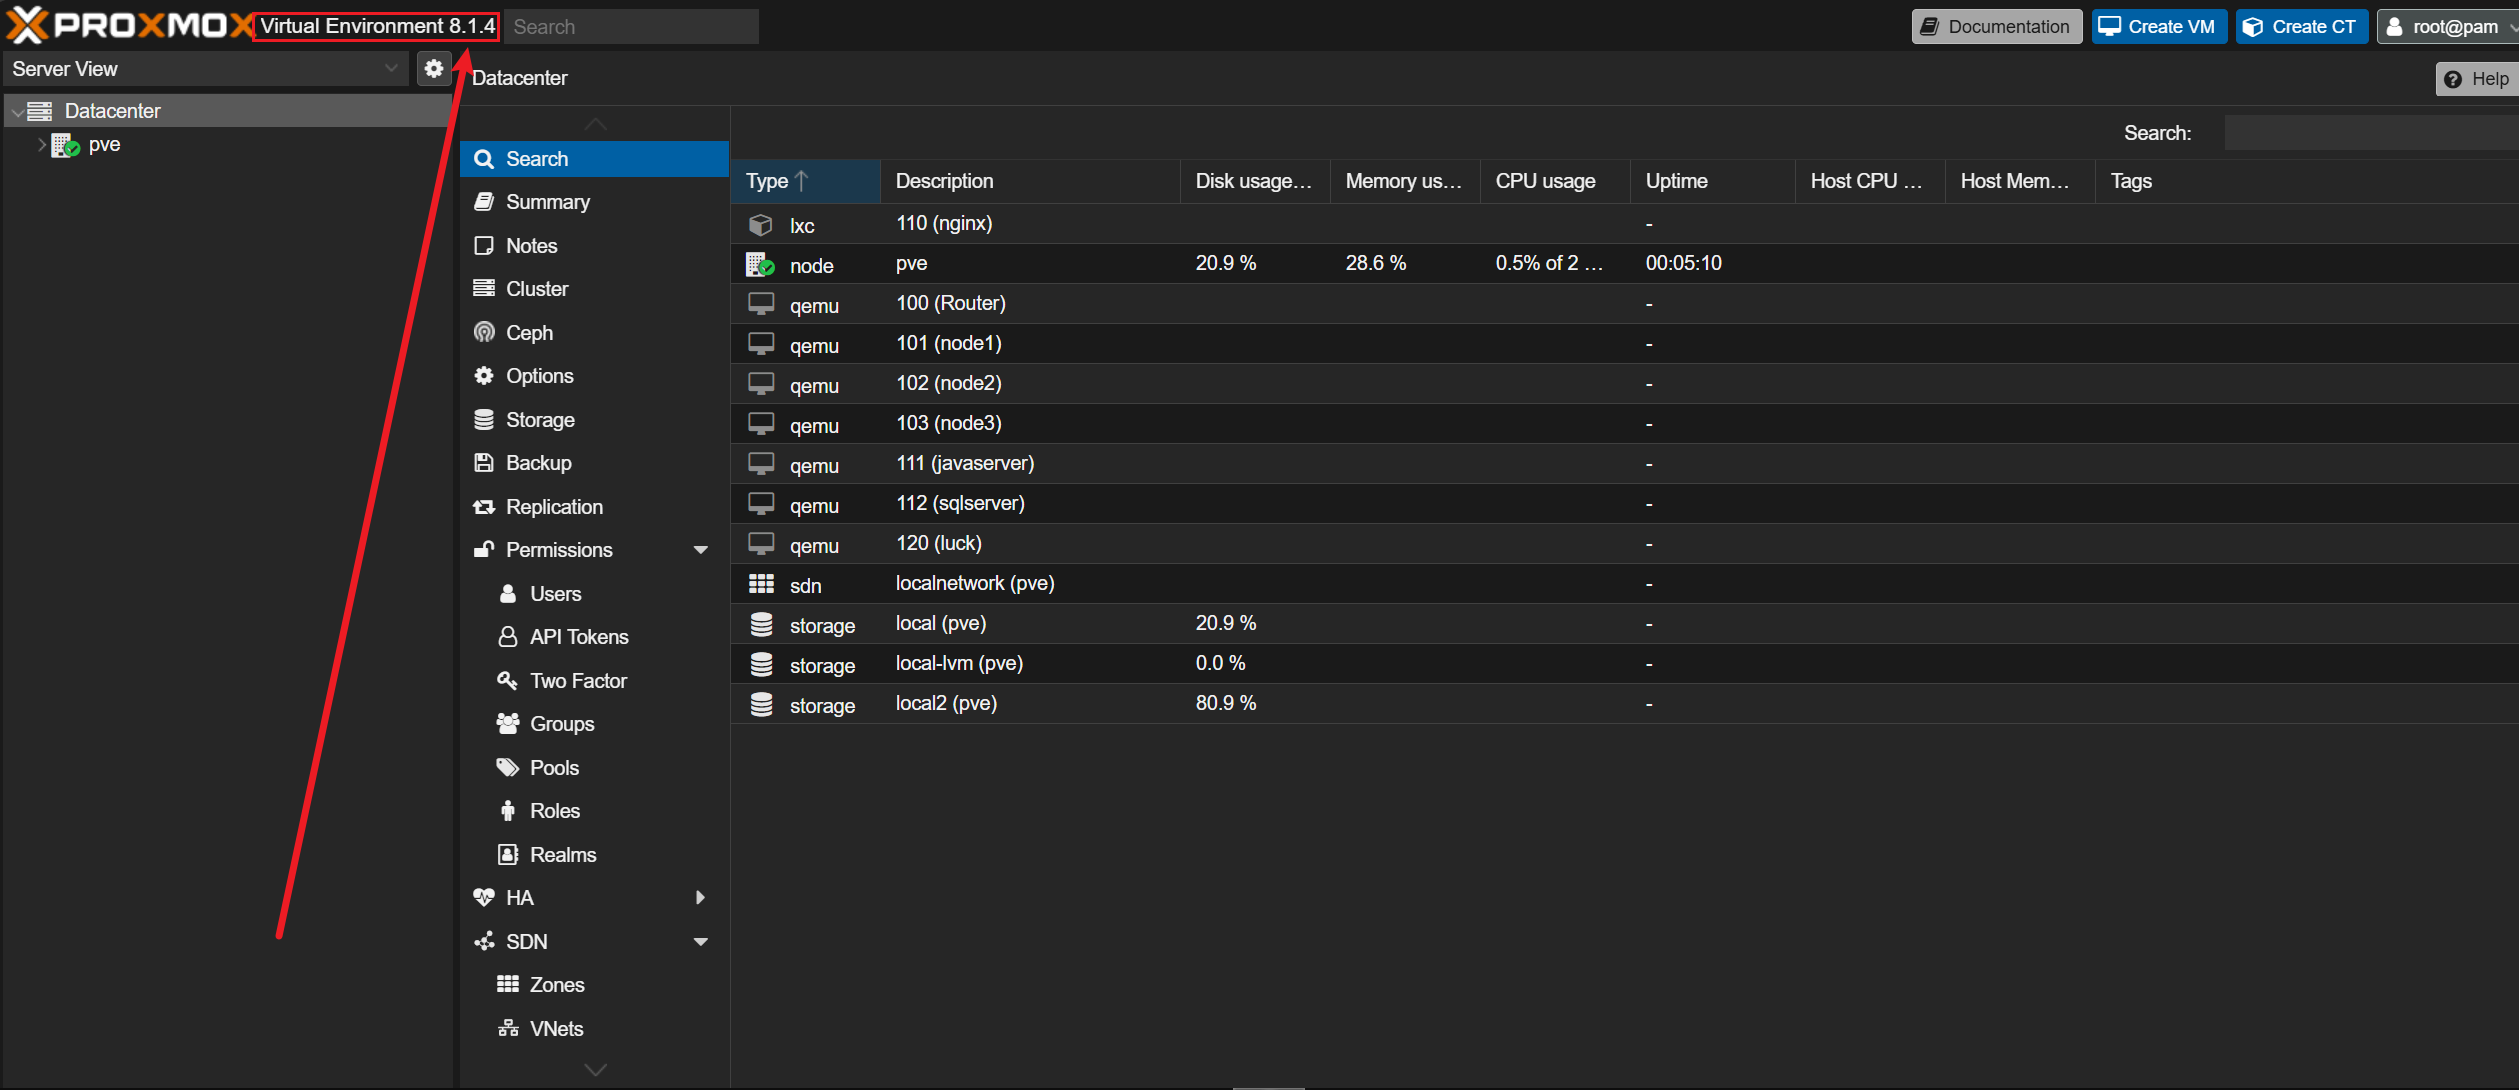
看到了版本号为8.1.4
2.PVE虚拟化平台的web管理地址为?
仿真起来马上就看见了web管理地址在https://192.168.71.133:8006
3.在PVE虚拟化平台中,当前共有多少个虚拟机?

我们可以在这边修改语言
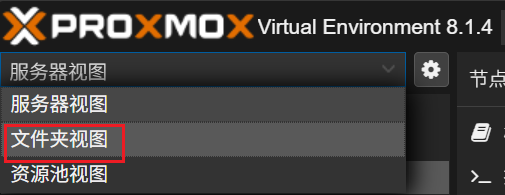
在左上角选择文件夹视图
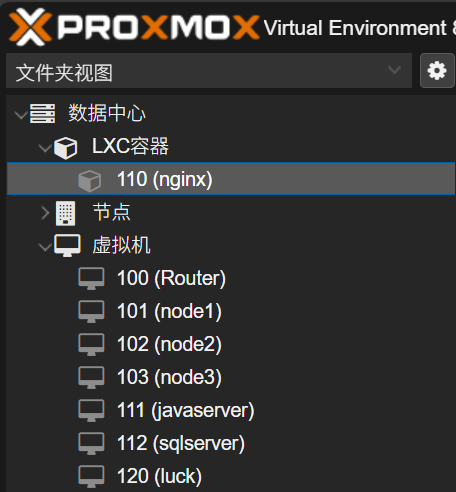
即可看见虚拟机,有7台
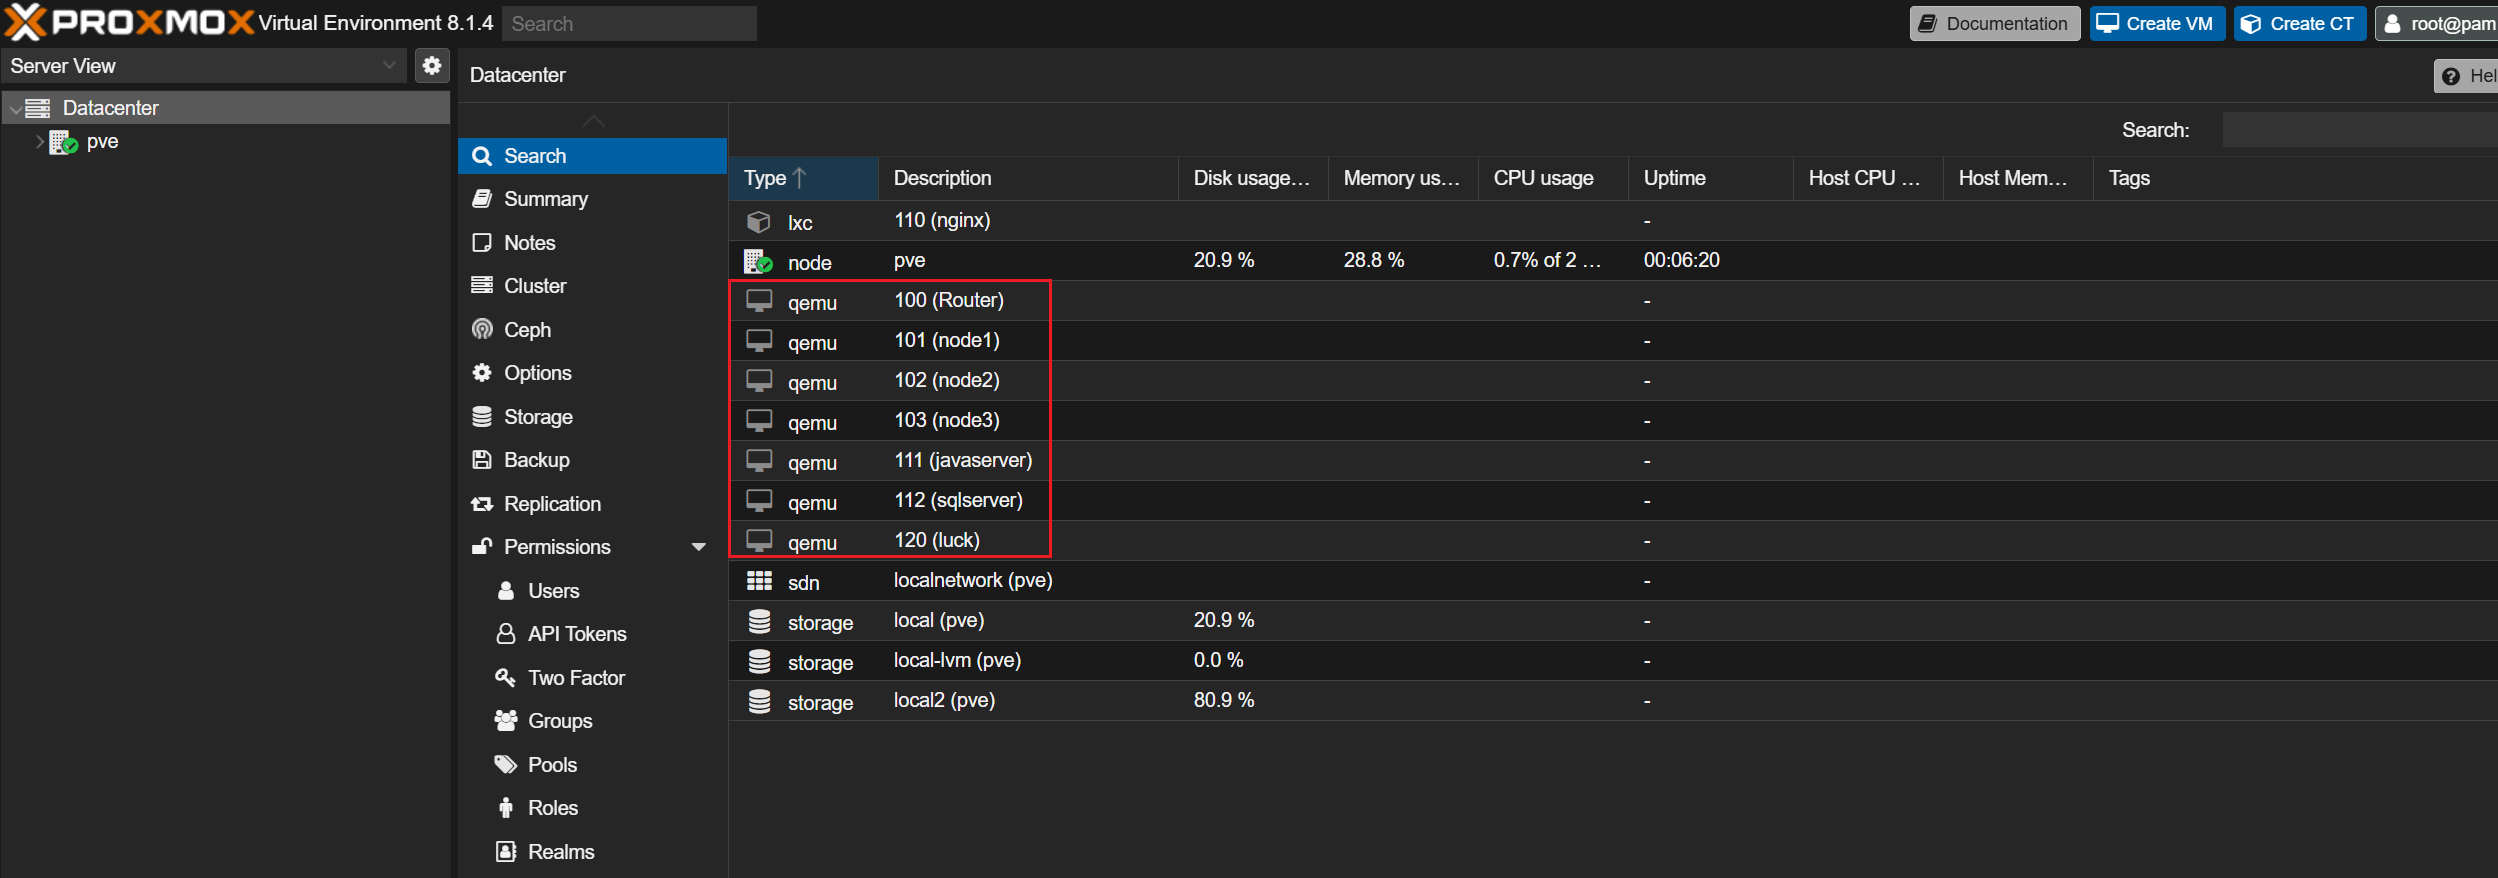
当然直接看应该也能推测出来这个图标是虚拟机
答案是7
4.PVE虚拟化平台的“vmbr1”网卡所使用的网段为?
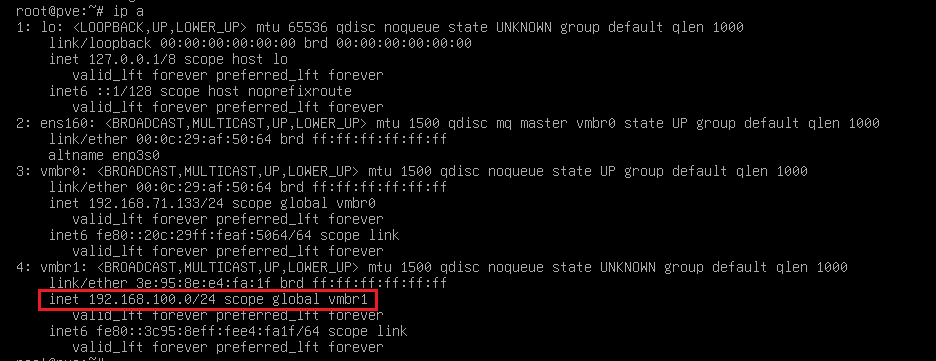
用的网段是192.168.100.0/24
5.PVE虚拟化平台中“120(Luck)”虚拟机的smbios uuid为?

双击luck虚拟机,查看选项,可以看到SMBIOS的设置
得到uuid为e9990cd6-6e60-476c-bd37-1a524422a9a8
6.在PVE虚拟化平台中,用户“Lu2k”被授予了多少个虚拟机的使用权限?
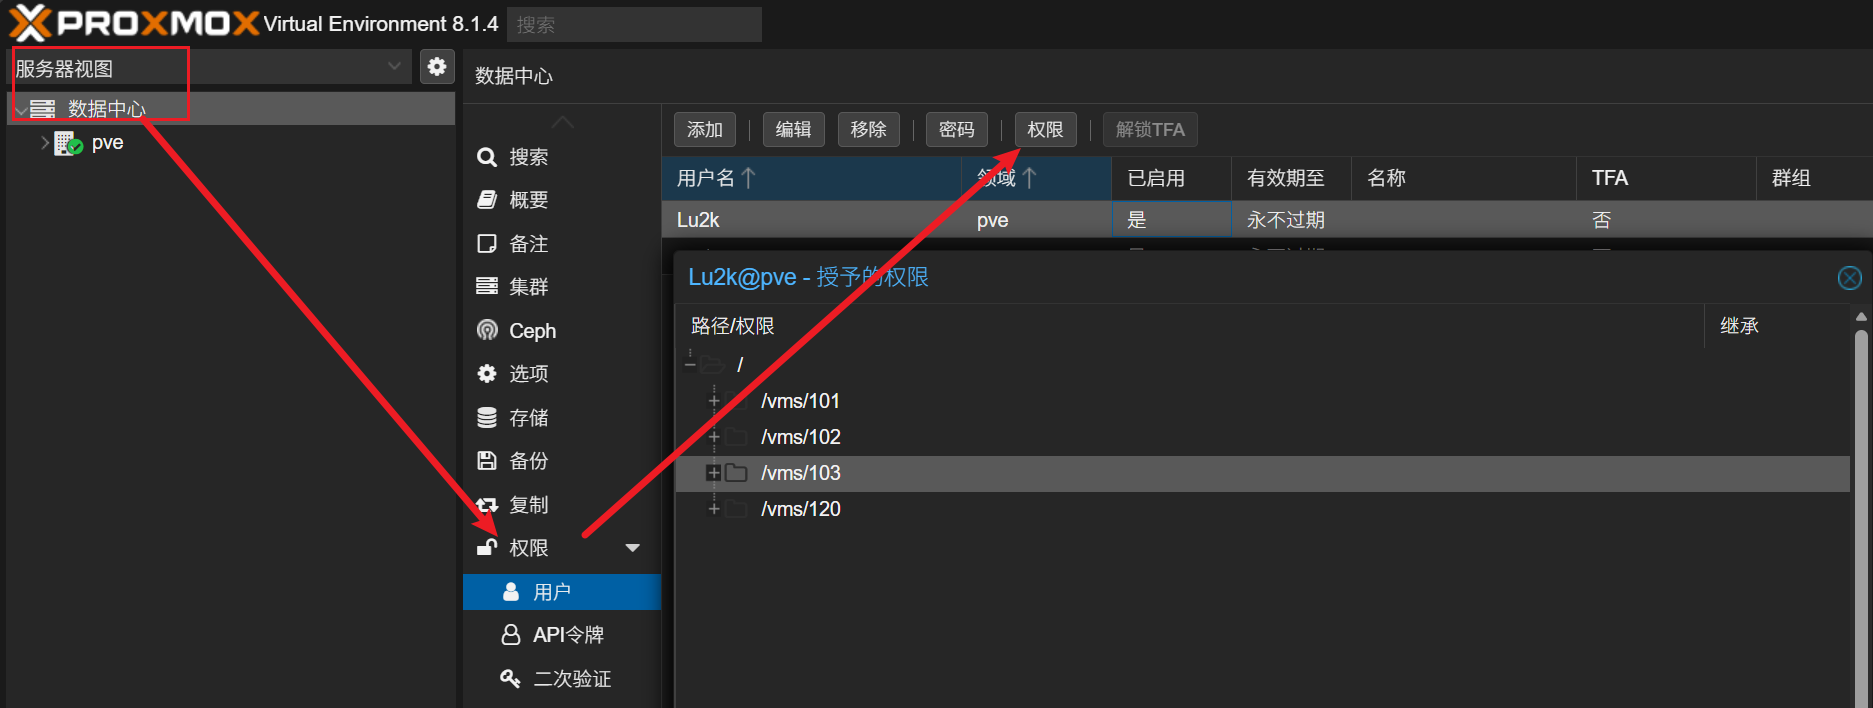
回到服务器视图,查看权限一栏
可以看到Lu2k有4个虚拟机的权限
7.在PVE虚拟化平台中,shell历史命令中最后一条命令为?
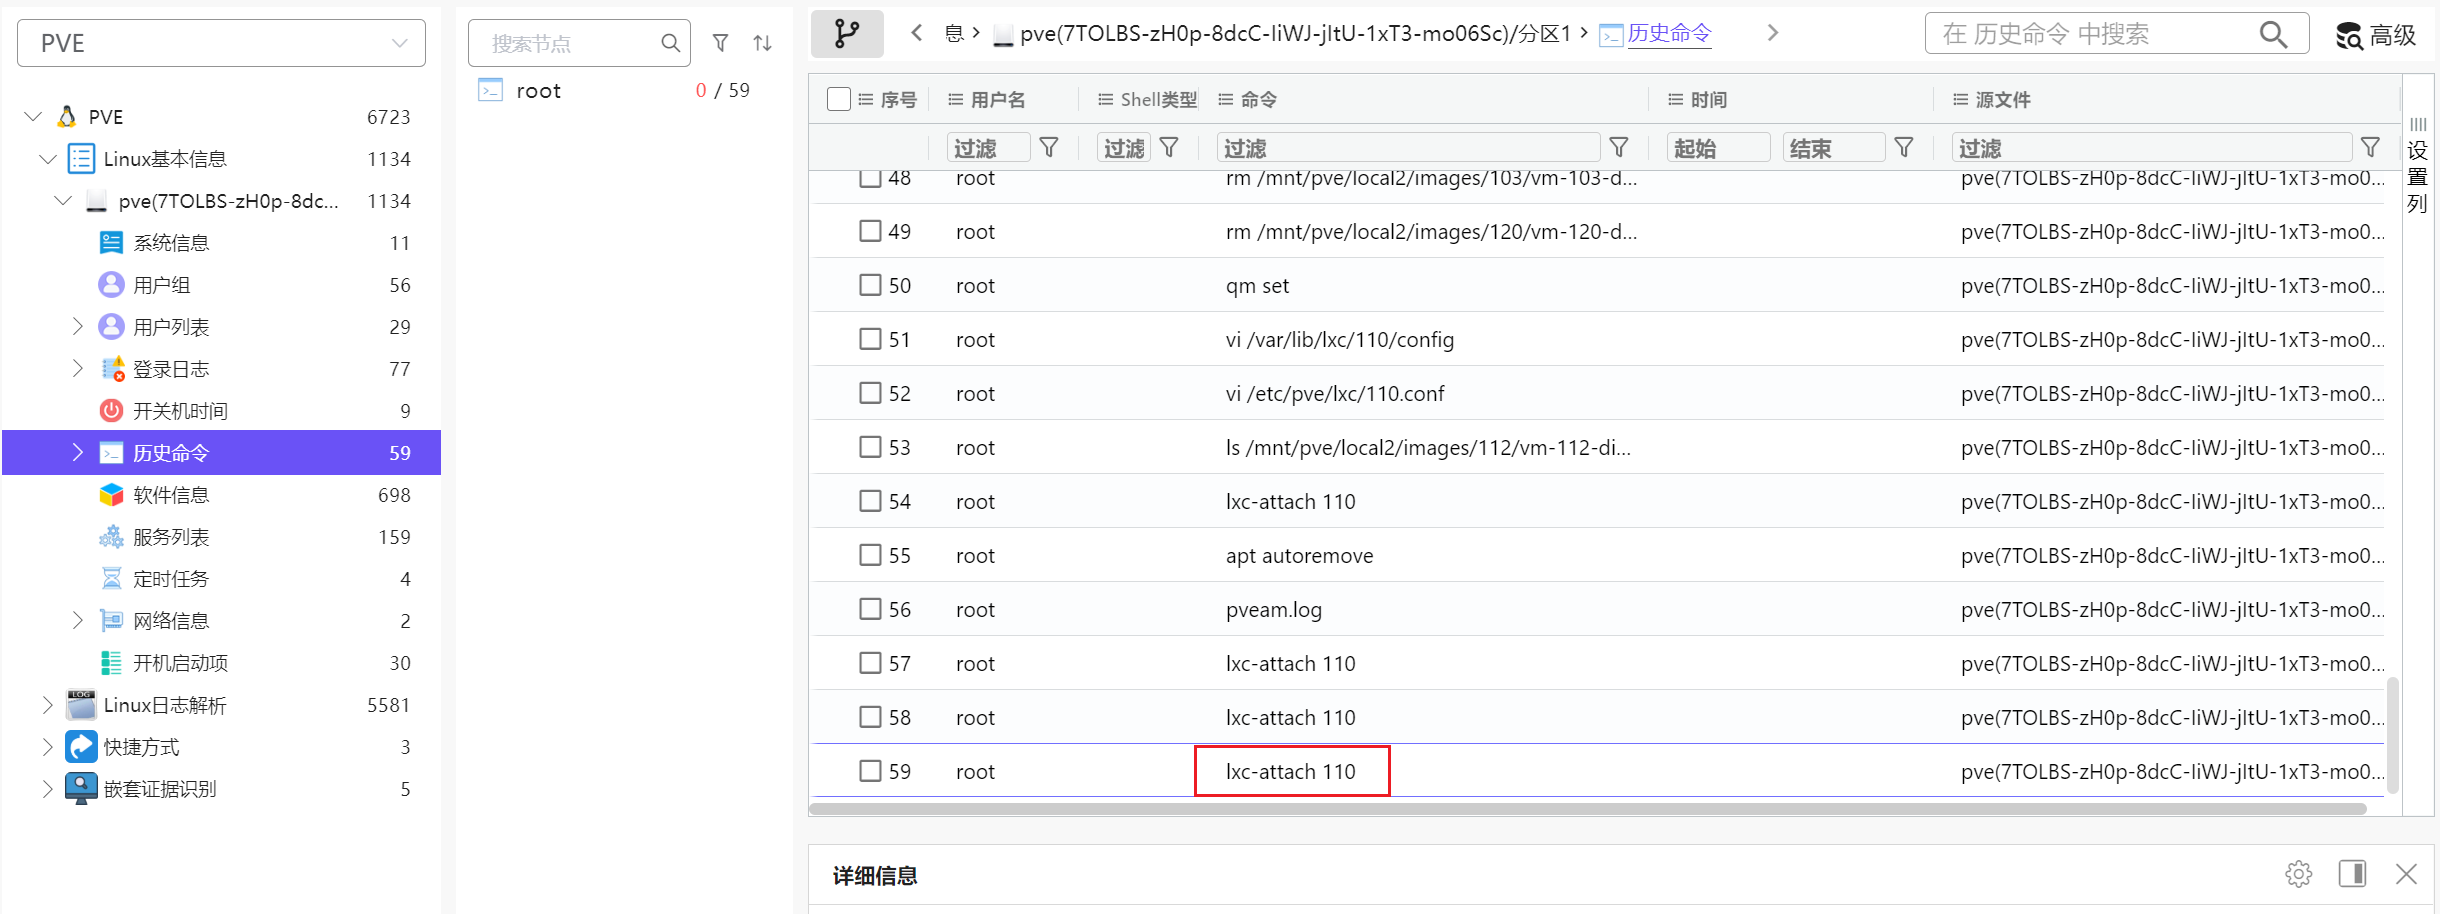
查看历史命令最后一个即可
lxc-attach 110
8.请分析嫌疑人最近一次销毁虚拟机的时间为?
A.2024-03-13 10:34:20
B.2024-03-22 18:06:15
**C.2
