挂载/解压密码: /TP2G-h`**q#(Ss!EUq,RR:Ss9"@!R"{-.kNw+-(gwGq.YLDS-|NEWH(GT3;6;

一共8个检材
计算机取证
1.对计算机镜像进行分析,计算该镜像中ESP分区的SM3值后8位为?(答案格式:大写字母与数字组合,如:D23DDF44)(2分)
这边ESP分区其实EFI系统分区,英文缩写是ESP

放Xways右键看看属性,可以看到EFI系统分区是分区2,文件系统位FAT32

很好在火眼里锁定,算一下SM3的哈希值即可
答案为BDBE1073
2.对计算机镜像进行分析,该操作系统超管账户最后一次注销时间为?(时区为UTC+08:00)(答案格式如:1970-01-01 00:00:00)(2分)

这边直接看登出,注销就是登出2024-10-25 22:57:32
3.对计算机镜像进行分析,该操作系统超管账户有记录的登录次数为?(填写数字,答案格式如:1234)(2分)

只要有记录,不论成功与否
共24次
4.对计算机镜像进行分析,该操作系统设置的账户密码最长存留期为多少天?(填写数字,答案格式如:1234)(2分)

先搭一下jlb654321

要看系统设置的账户密码最长存留期,需要先运行 secpol.msc打开本地安全策略
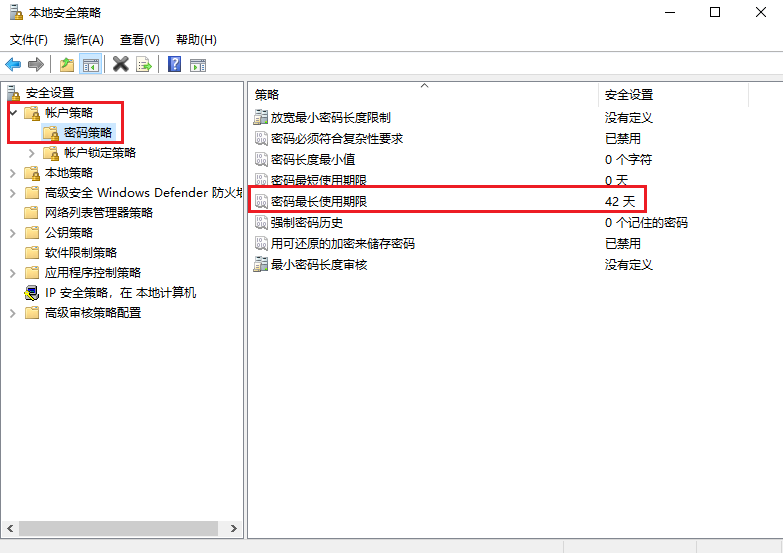
答案是42天
5.对计算机镜像进行分析,该操作系统安装的数据擦除软件的版本为?
(答案格式:1.23)(2分) 
看看安装软件
就能看见有个擦除软件叫Eraser

版本为5.86
6.对计算机镜像进行分析,该操作系统接入过一名称为“Realtek USB Disk autorun USB Device的USB设备,其接入时分配的盘符为?(答案格式:A:)(2分)

火眼能直接看出来
是E盘
7.对计算机镜像进行分析,该操作系统无线网卡分配的默认网关地址为?(答案格式:127.0.0.1)(2分)
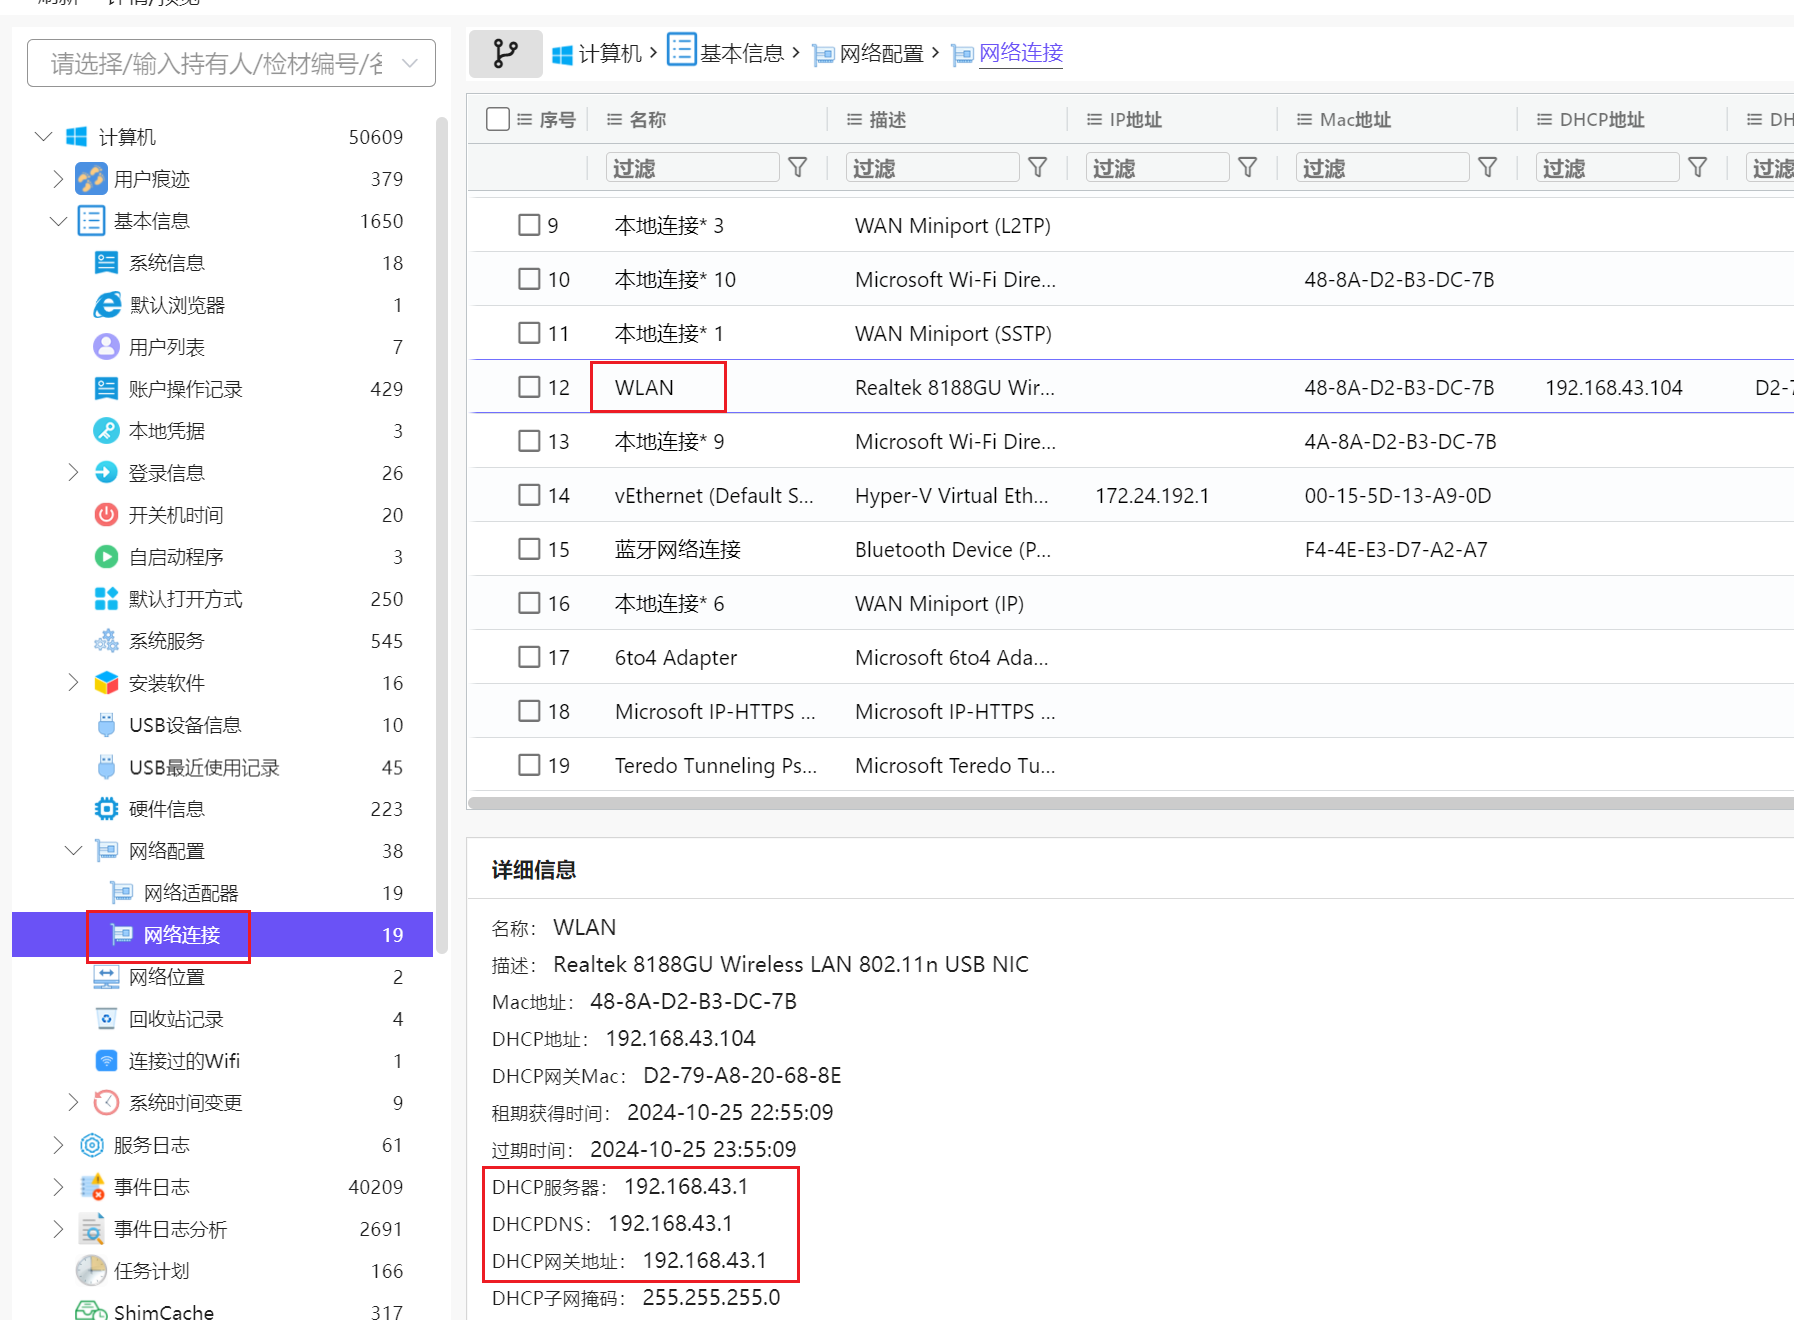
根据题意,看网络连接,看无线网卡,看网关即可
192.168.43.1
8.对计算机镜像进行分析,该操作系统配置的连接NAS共享文件夹的IP地址为?(答案格式:127.0.0.1)(2分)

这边能看到,ip是192.168.188.1
9.对计算机镜像进行分析,写出“吵群技巧.txt”文件SM3值的后8位?(大写字母与数字组合,如:D23DDF44)(2分)
直接暴搜

发现个这个压缩包极为可疑

但是导出是乱码
看内容
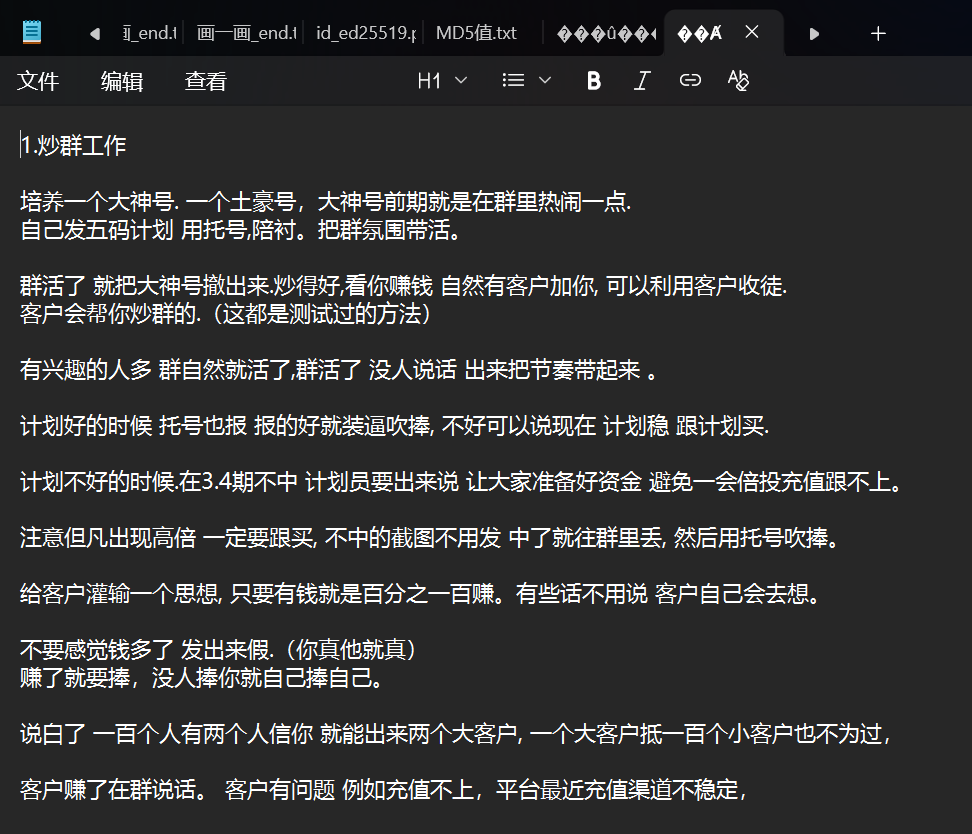
这边第二个有关吵群
解压出来直接算
10887AE1
10.对计算机镜像进行分析,该操作系统通过SSH连接工具连接CCTalk测试环境的SSH端口为?(填写数字,答案格式如:1234)(2分)
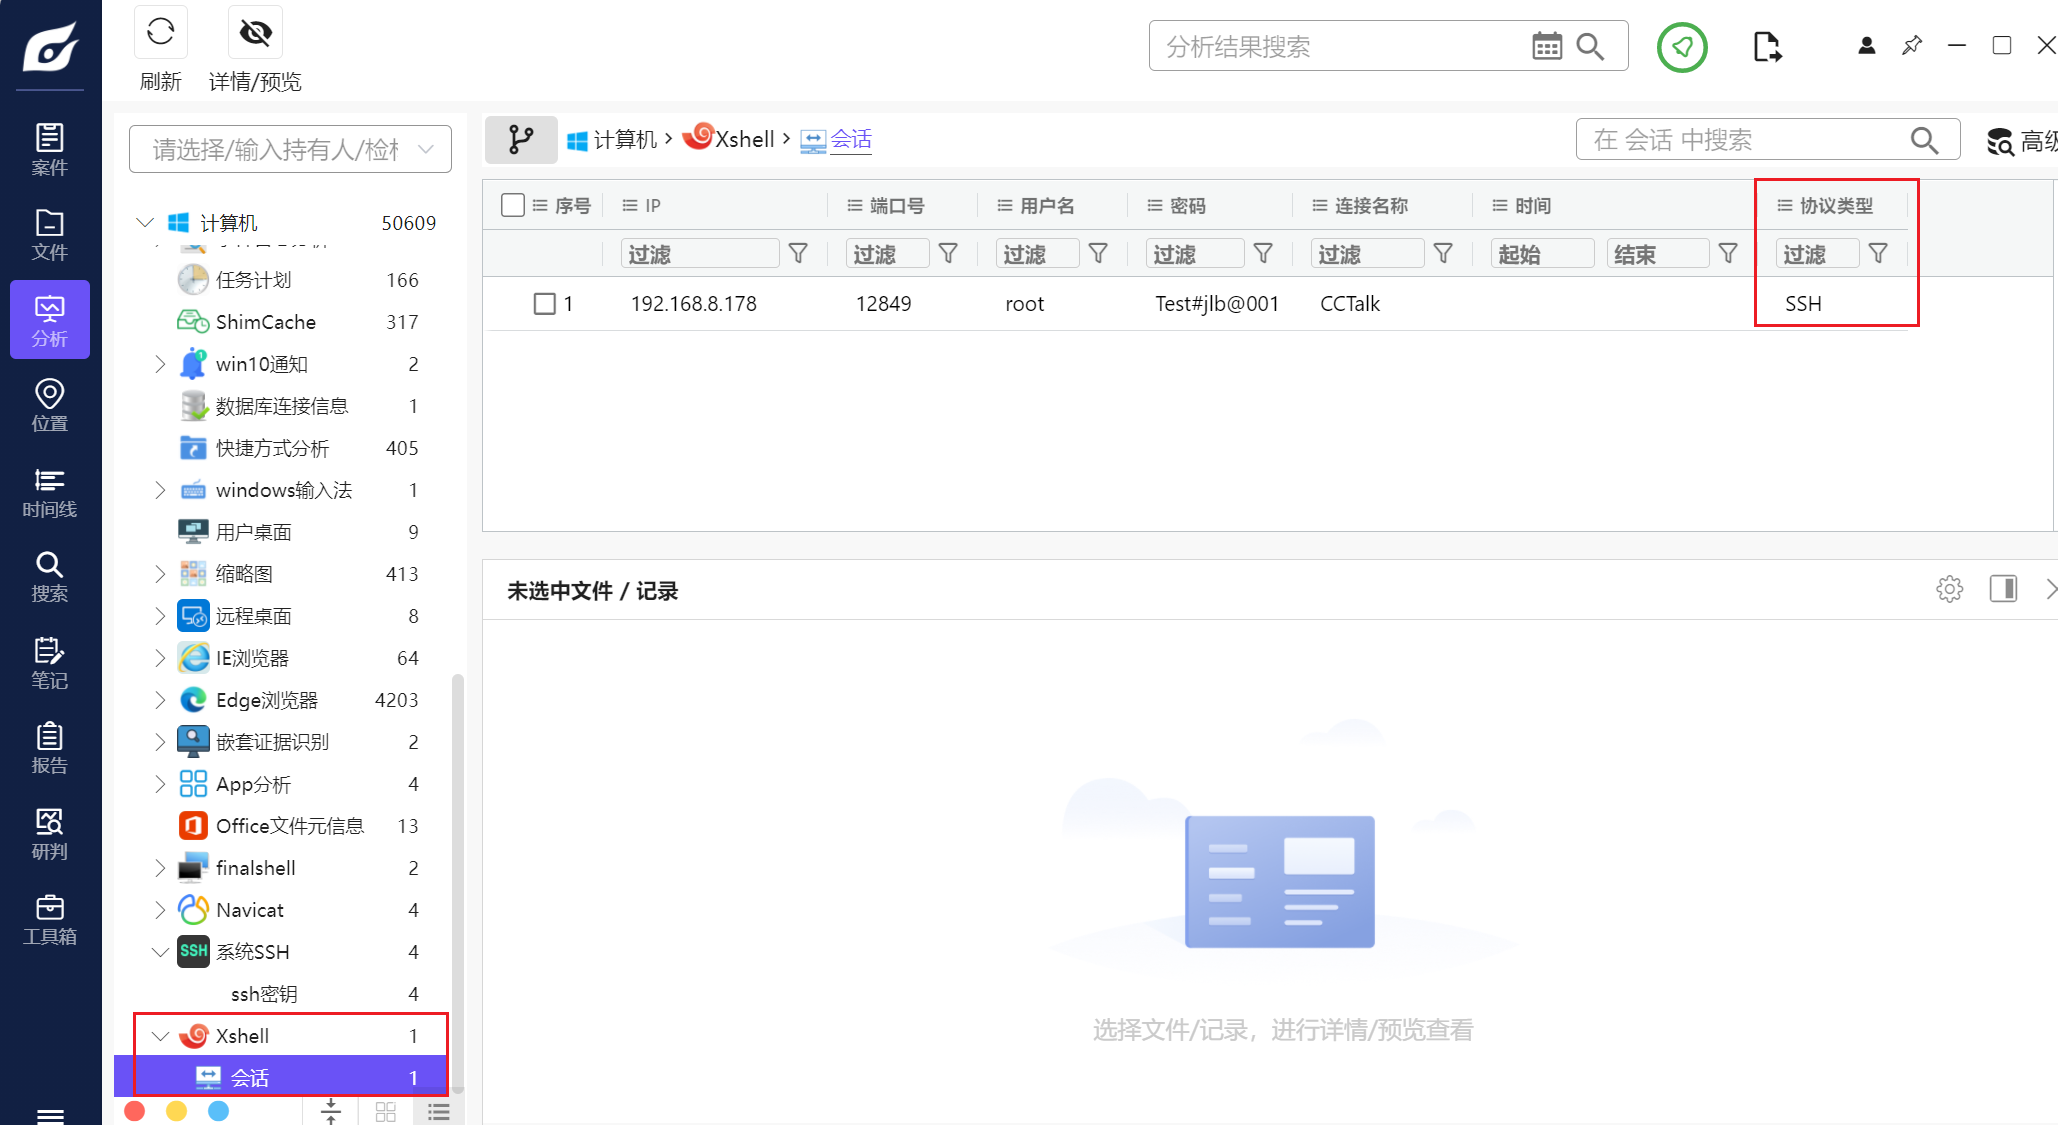
在Xshell找到了SSH连接的
可以看到端口是12849
11.对计算机镜像进行分析,该操作系统通过SSH连接工具连接的CCTalk境外服务器是哪个运营商的?
(填写汉字,答案格式:阿里云)(2分) 
可以看到回收站有个CCTalk的文件
恢复到桌面后打开
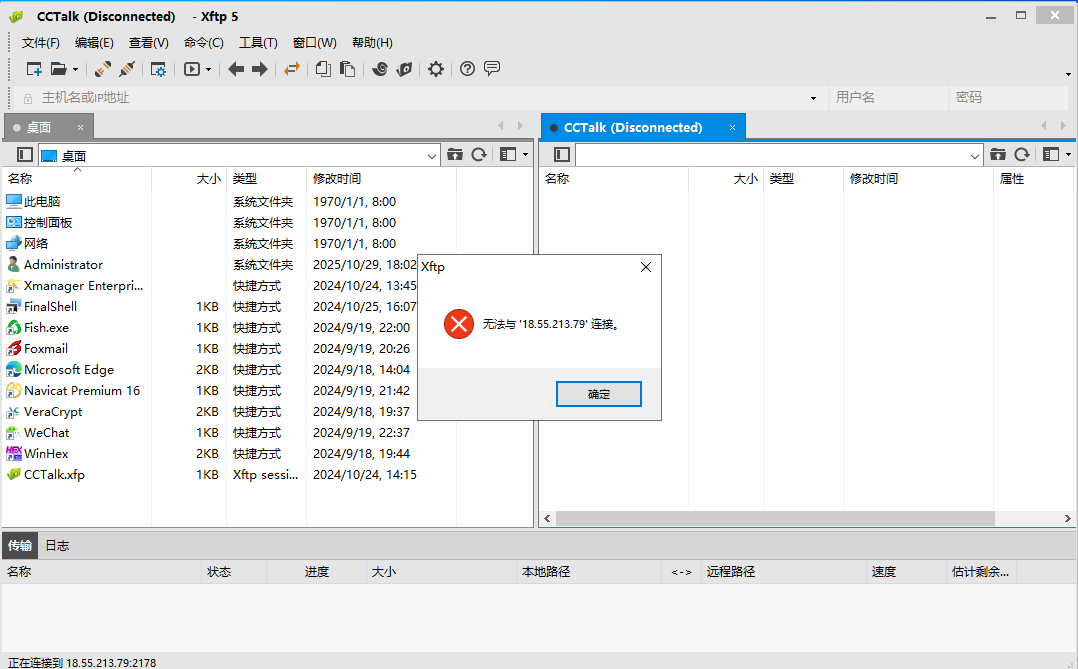
显示无法与这个18.55.213.79连接
搜一下这个ip是哪个境外运营商提供的
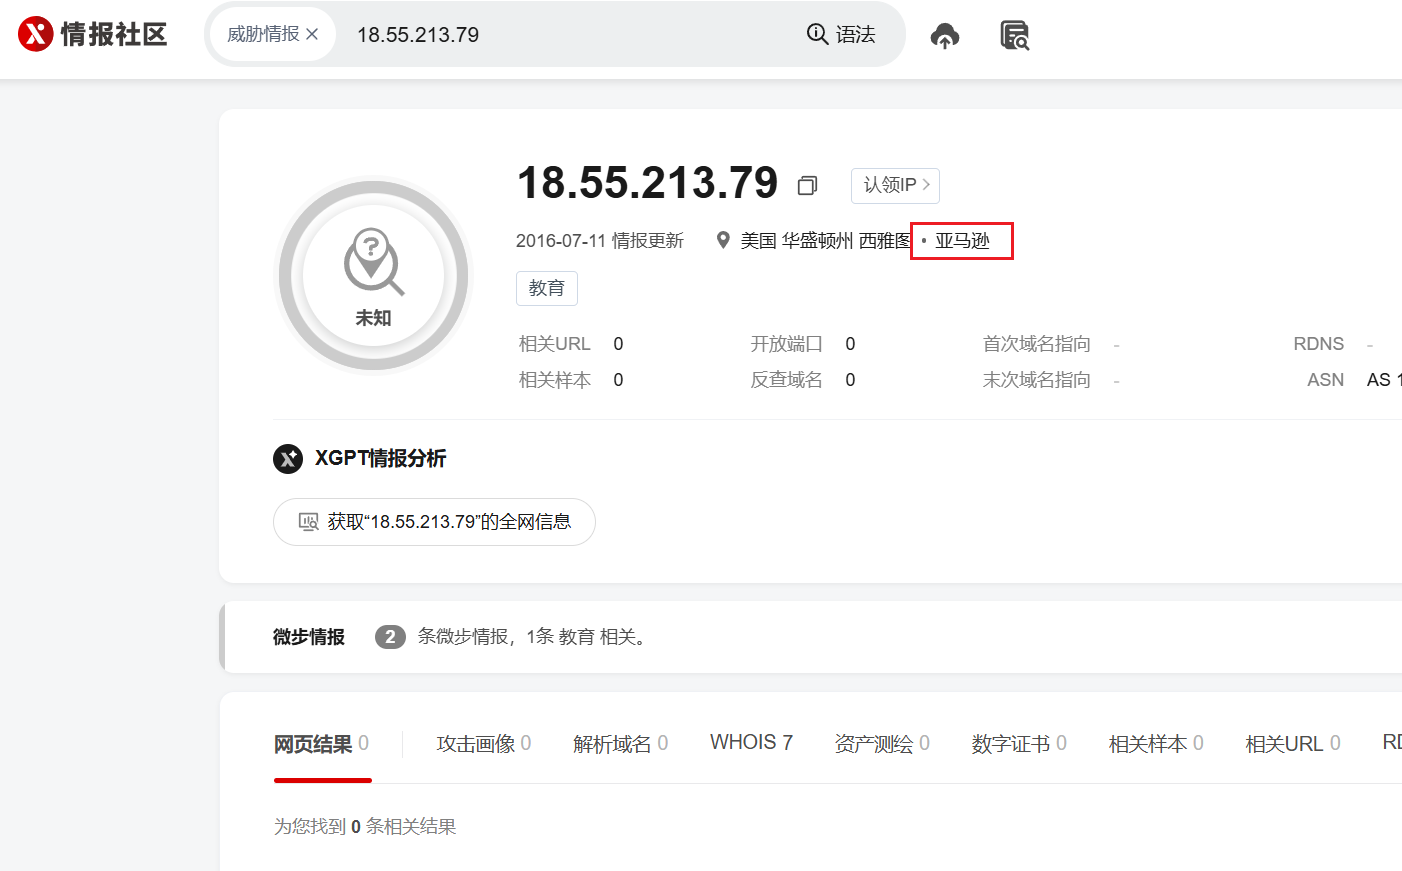
放到情报社区看一下
可以看到是亚马逊云的
12.对计算机镜像进行分析,获取机主保存在本机的U盾序号的后4位数字为?(填写数字,答案格式如:1234)(2分)

但是直接找找不到这个U盾和USBkey

索引搜索一下
这边可以看到都和这个jpeg有关,我们提取出来看看
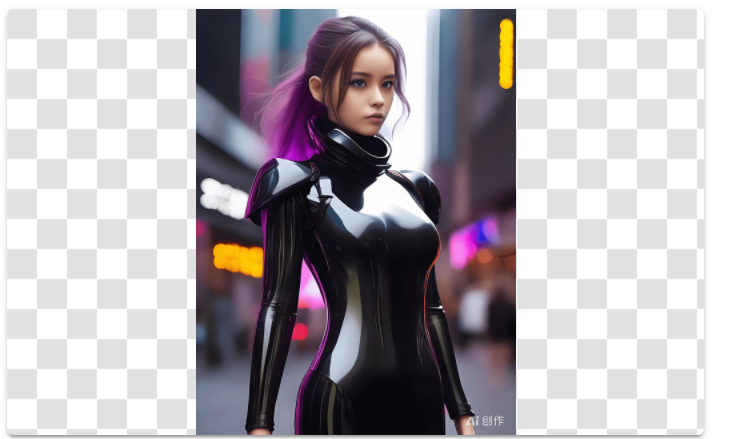
估计是存在着隐写
我们binwalk看看先

果然藏东西了

这个png就是U盾,里边还有个rar文件其实里边也是这个图片
序号为7835266409
所以后四位是6409
13.对计算机镜像进行分析,机主存储的某篇新闻报道“小程序搅动资源争夺战”的发表年份为?(答案格式:2024)(2分)

依旧先搜索,是一个.caj文件

我们可以这边使用转化网站先转化为pdf文件再进行阅读
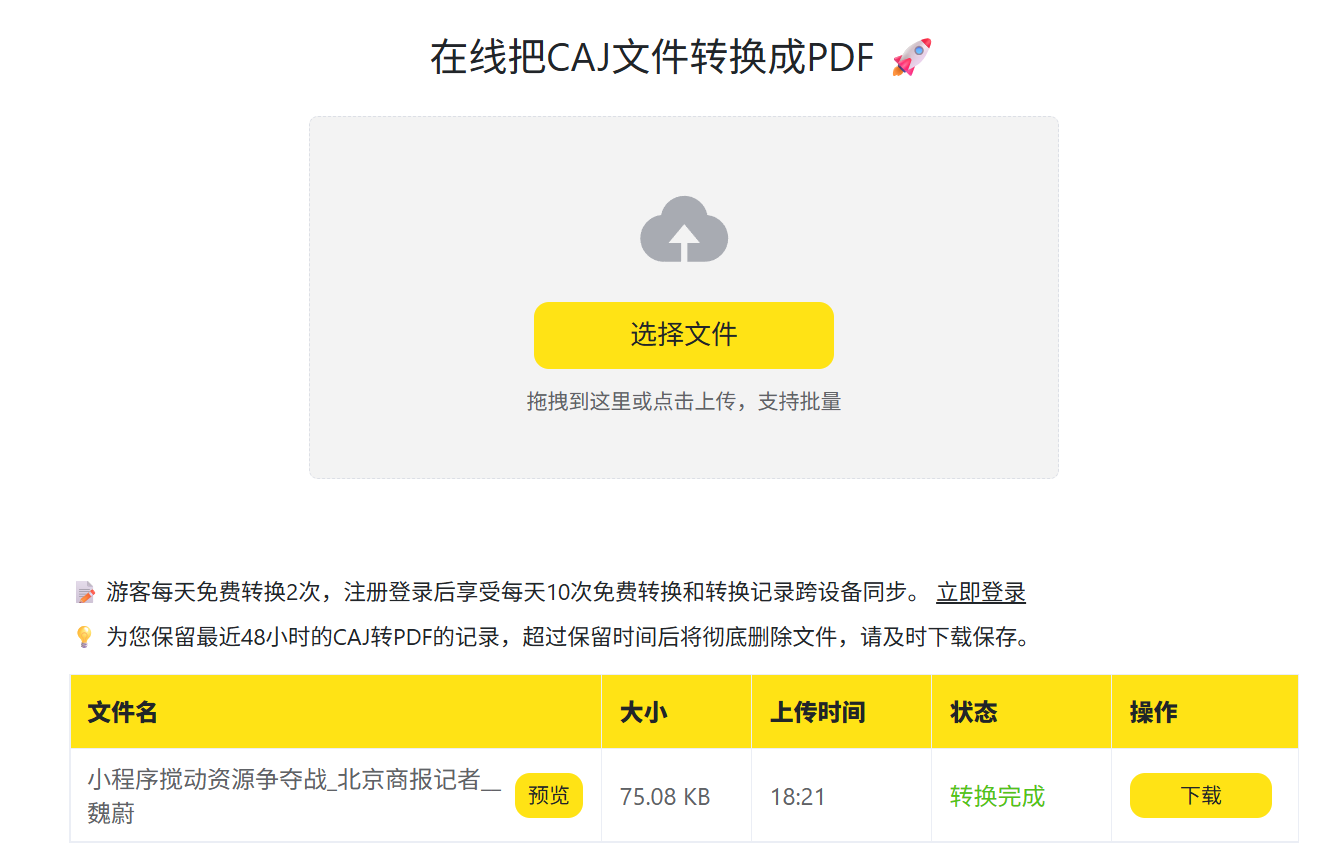
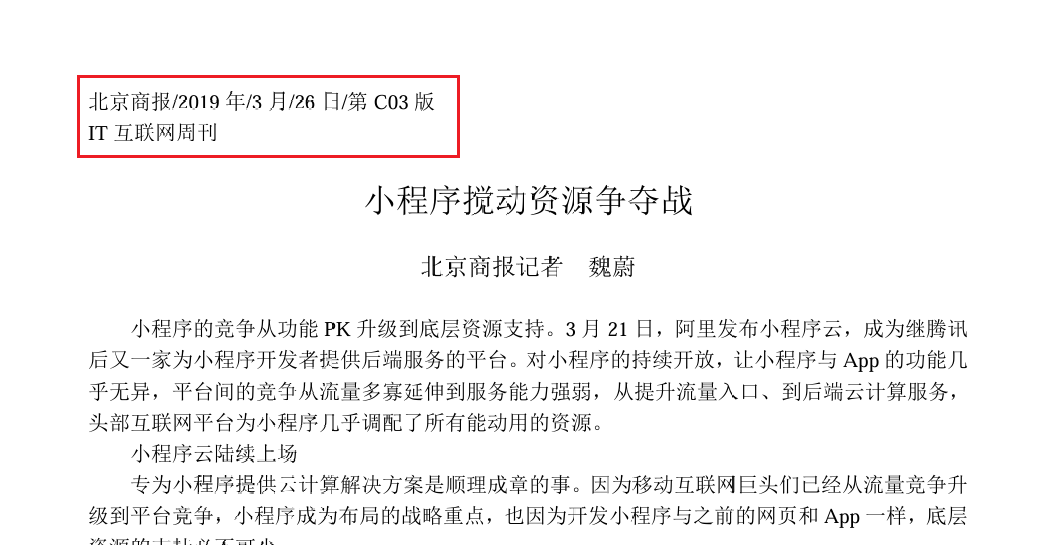
所以年份为2019
14.对计算机镜像进行分析,该操作系统访问“环球商贸”的IP地址为?
(答案格式:127.0.0.1)(2分) 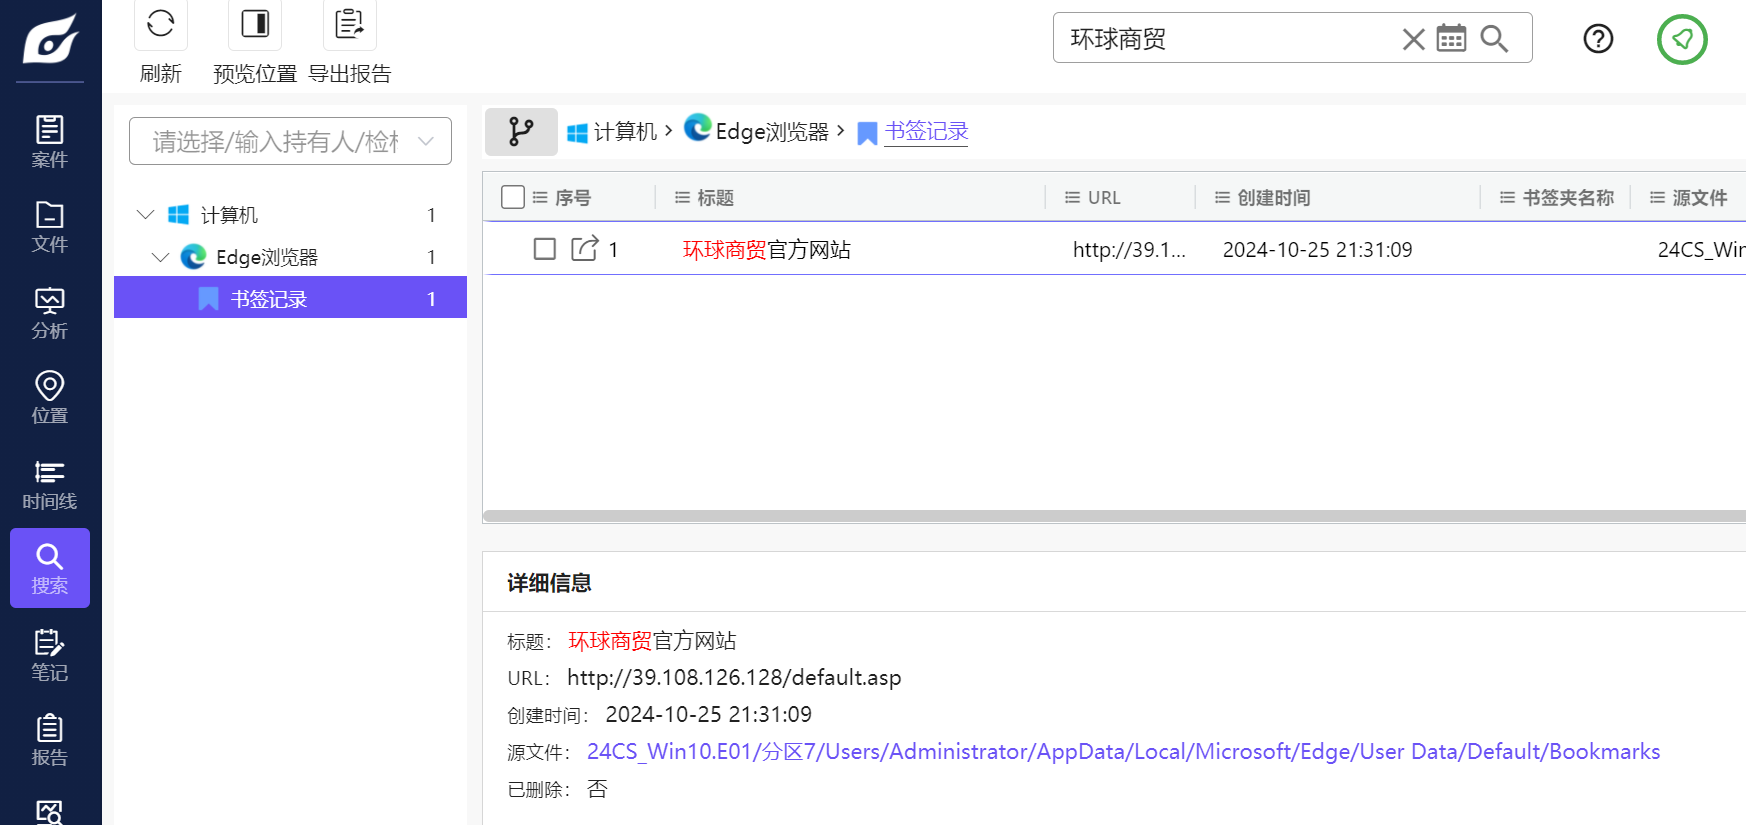
搜索能找到这个edge的书签记录有,可以看到访问的ip地址是39.108.126.128
当然了我们也可以继续找
在finalshell的地方我们可以找到这个连接

用户名是环球商贸的拼音,ip依旧是这一个
15.对计算机镜像进行分析,“环球商贸”服务器配置的登录密码为?
(答案按照实际填写,字母存在大小写)(2分) 上一题有

HQSM#20231108@gwWeB
16.对计算机镜像进行分析,机主安装的PC-Server服务环境的登录密码是?(答案按照实际填写,字母全小写)(2分)

依旧在finalshell这个地方
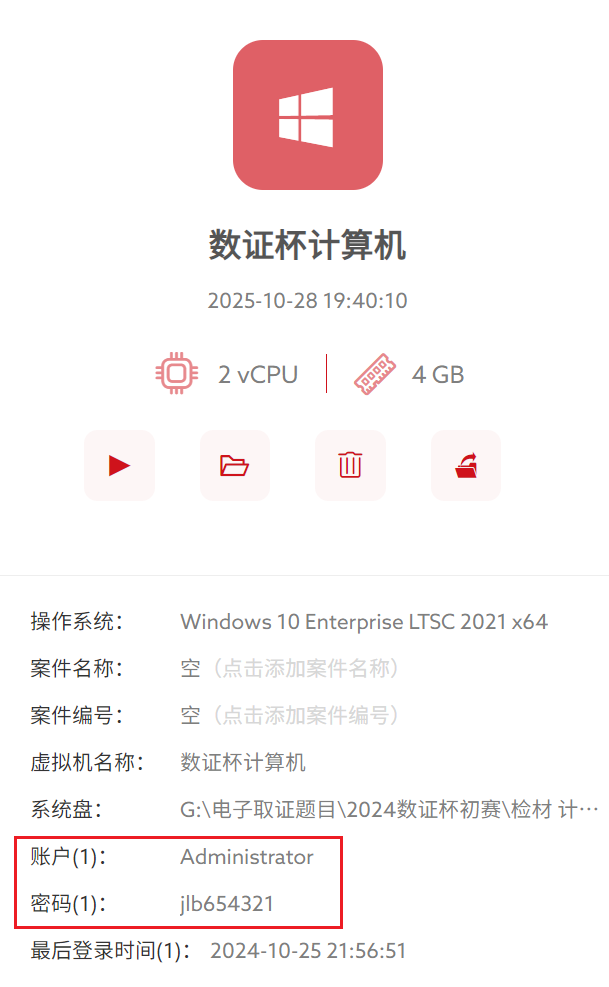
可以看到密码是jlb654321
其实火眼仿真的时候也告诉我们了
17.对计算机镜像进行分析,机主搭建的宝塔面板的安全入口为?
(答案格式:/abc123)(2分) 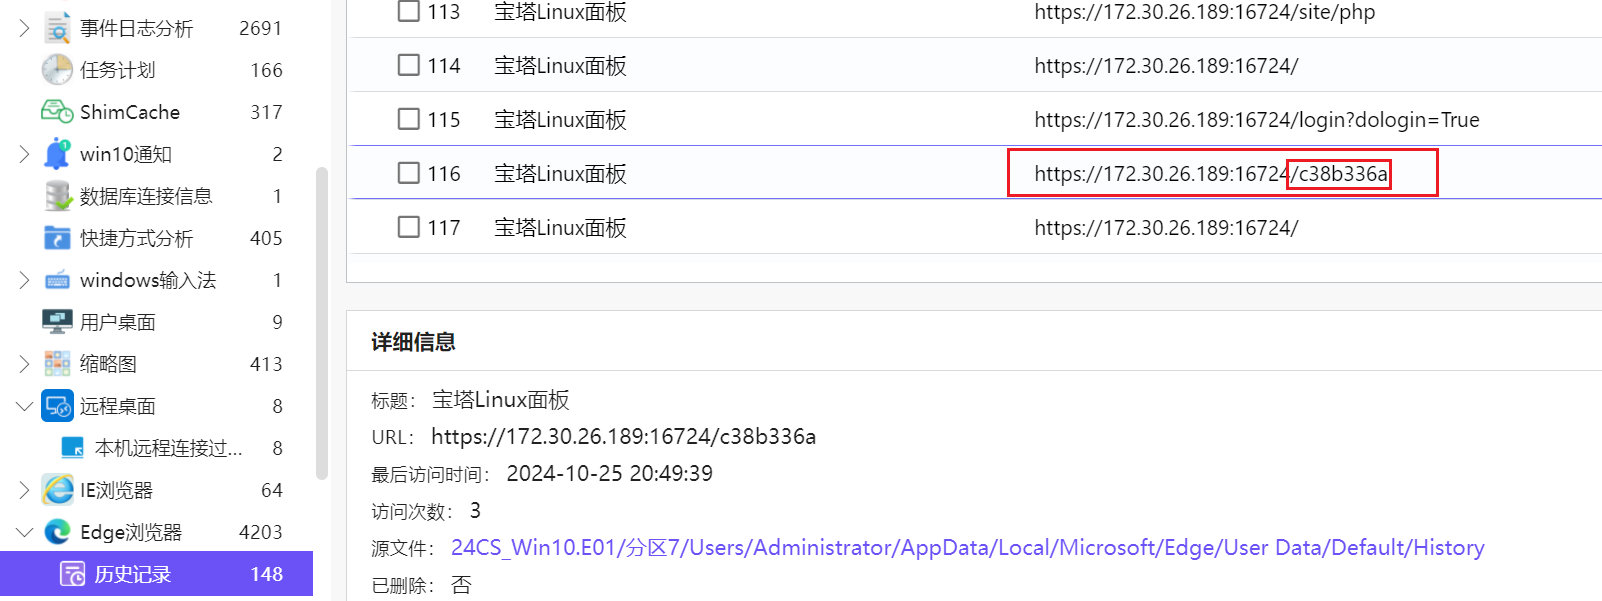
需要找一下,直接搜也行
就在浏览器的历史记录中
根据历史记录的推理,答案为这个/c38b336a
18.对计算机镜像进行分析,机主搭建的宝塔面板的登录账号为?(答案格式:abcd)(2分)
在这个计算机镜像我们什么都找不到
但是可以发现有个嵌套的

搞出来塞到火眼里


登录账号就是用户名,这边还能验证上一题
igmxcdsa
19.对计算机镜像进行分析,其搭建的宝塔面板的登录密码为?
**(按实际值填写)(2分) ** 这边只有加盐密码,不是真密码
我们可以拿用户名暴搜一下
结果搜出来不是*就是这个
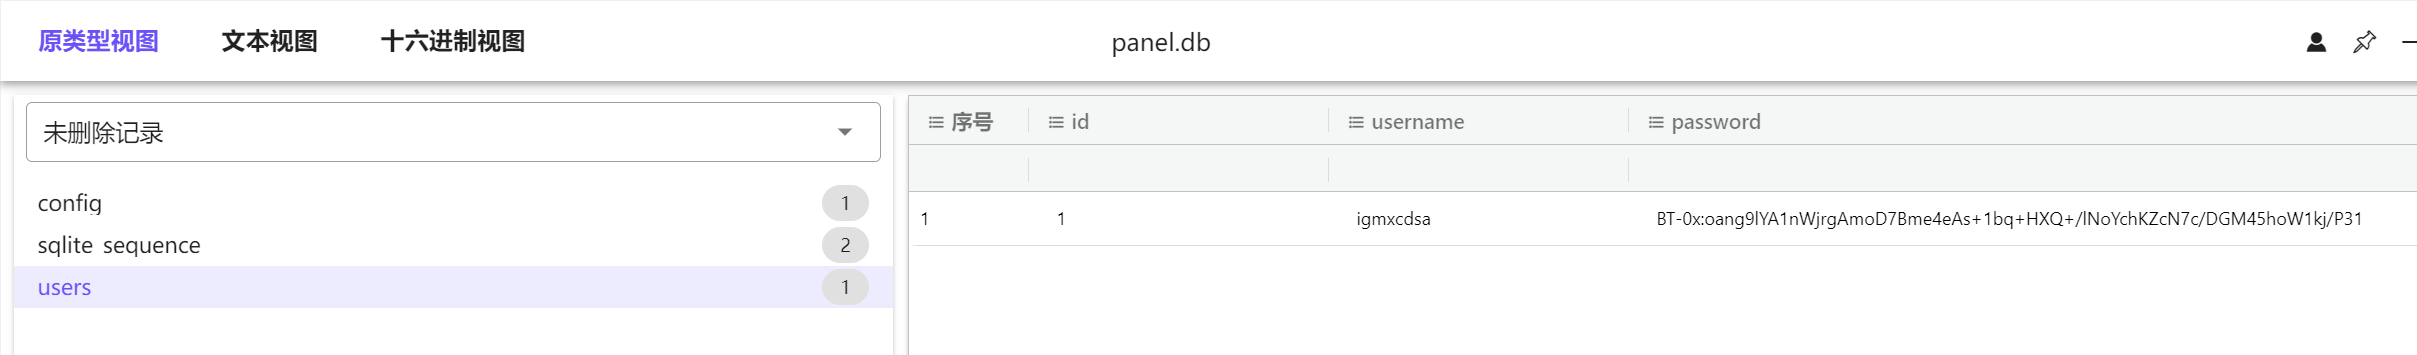
很长,看起来不会是宝塔密码
在火眼实在找不到,去xways看看能不能暴搜出来
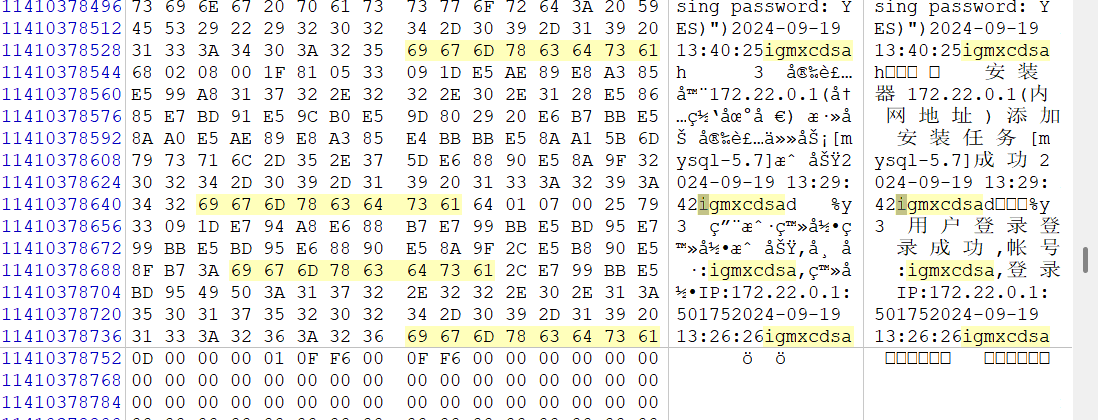
直接搜,搜出来的密码也是要么没有要么*
但是我们可以定位所在的文件

在这个pagefile.sys里(其实直接搜igmxcdsa也会找到这个文件)
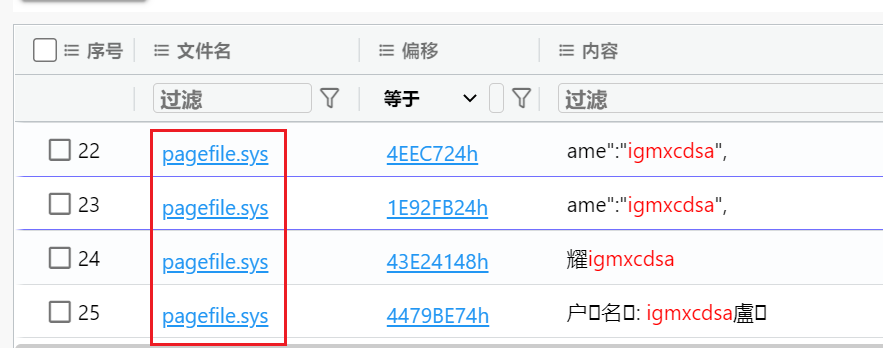
打开看看,我去1.8个G,十六进制翻一下吧
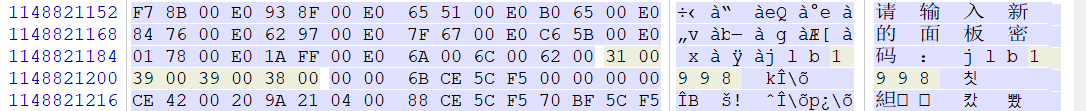
这边恶心就恶心在是UTF16的编码,我实在是不知道怎么搜,一般会搜密码的utf8编码的十六进制
或许我找不到之后也该搜一下utf16的?
这边先存疑吧,所有的wp都在告诉我找找就能找到,但是1.8个G直接看十六进制能那么快找到???

这边有博主说直接暴力搜索“面板密码”也能直接出
答案是jlb1998
20.对计算机镜像进行分析,机主搭建的宝塔环境中绑定的宝塔账号是?(按实际值填写)(4分)

其实这题绑定的宝塔账号就是电话
17859628390
但这样子写太过草率
我们都知道,宝塔的信息都会放在uerinfo.json里,所以我们可以去哪边看看
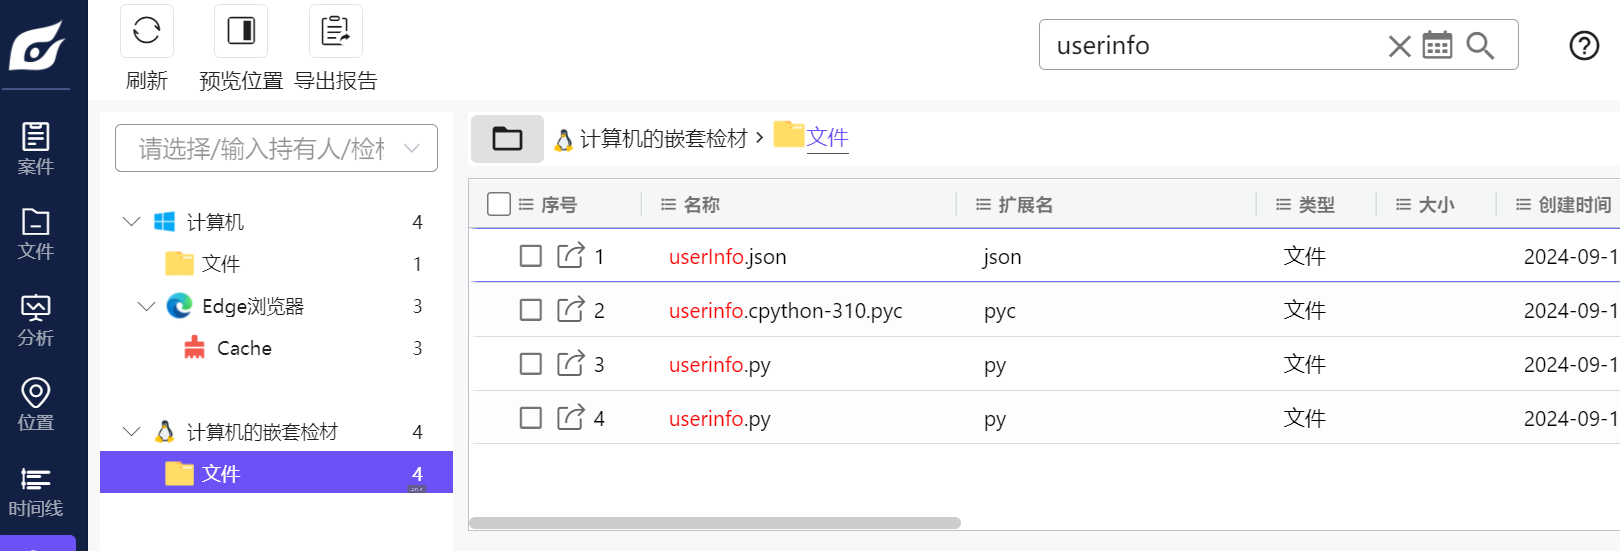

成功得到账号就是这个手机号17859628390
21.对计算机镜像进行分析,机主搭建的宝塔面板中Mysql环境的root密码为?
(按实际值填写)(4分) 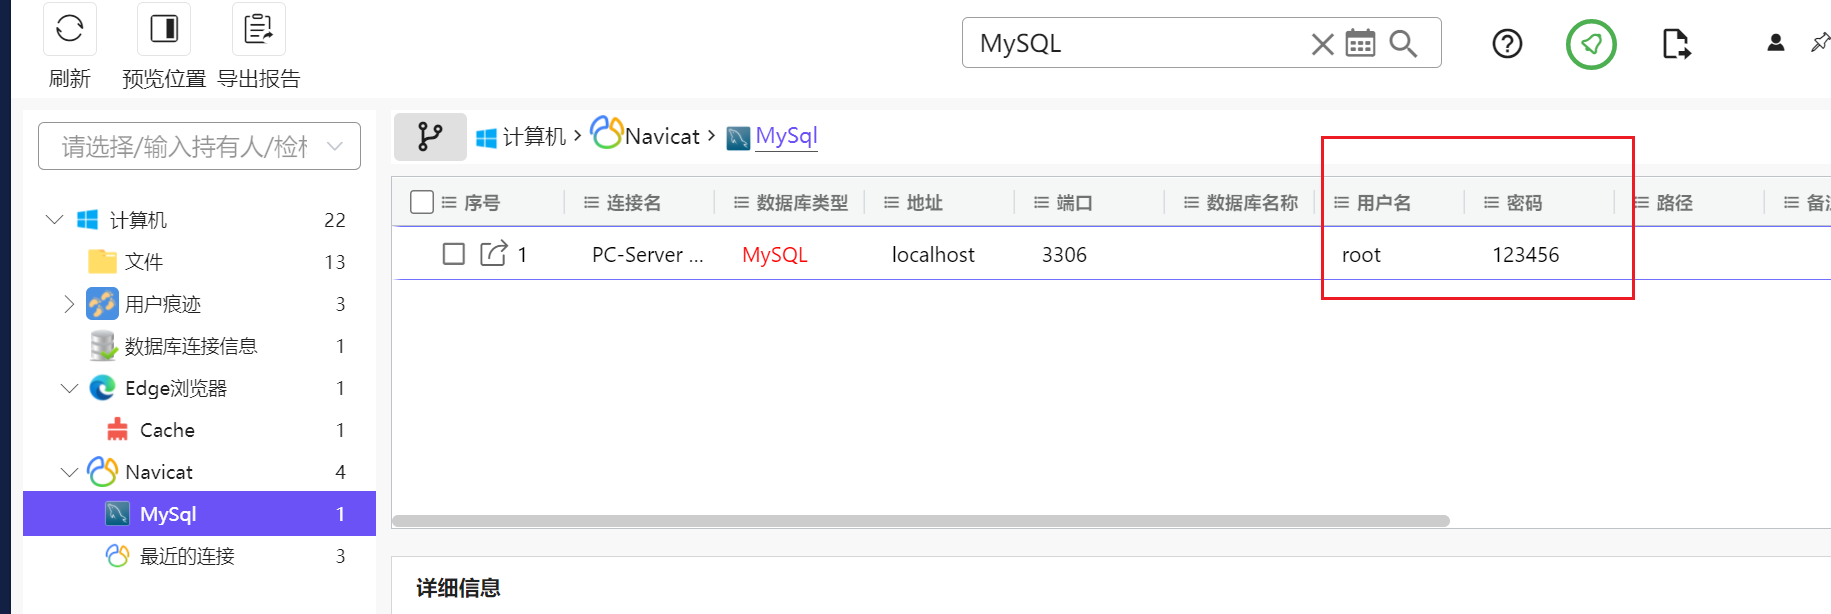
在Navicat里直接就有
123456
22.对计算机镜像进行分析,机主搭建的宝塔面板中Mysql环境连接的端口号为?(填写数字,答案格
式如:1234)(2分) 
就是3306,这是mysql默认端口,看来以后做不来确实是可以尝试一下默认端口的
23.接上题,“卡号分组”表所在的数据库名为?
(答案按照实际填写,字母全小写)(4分) 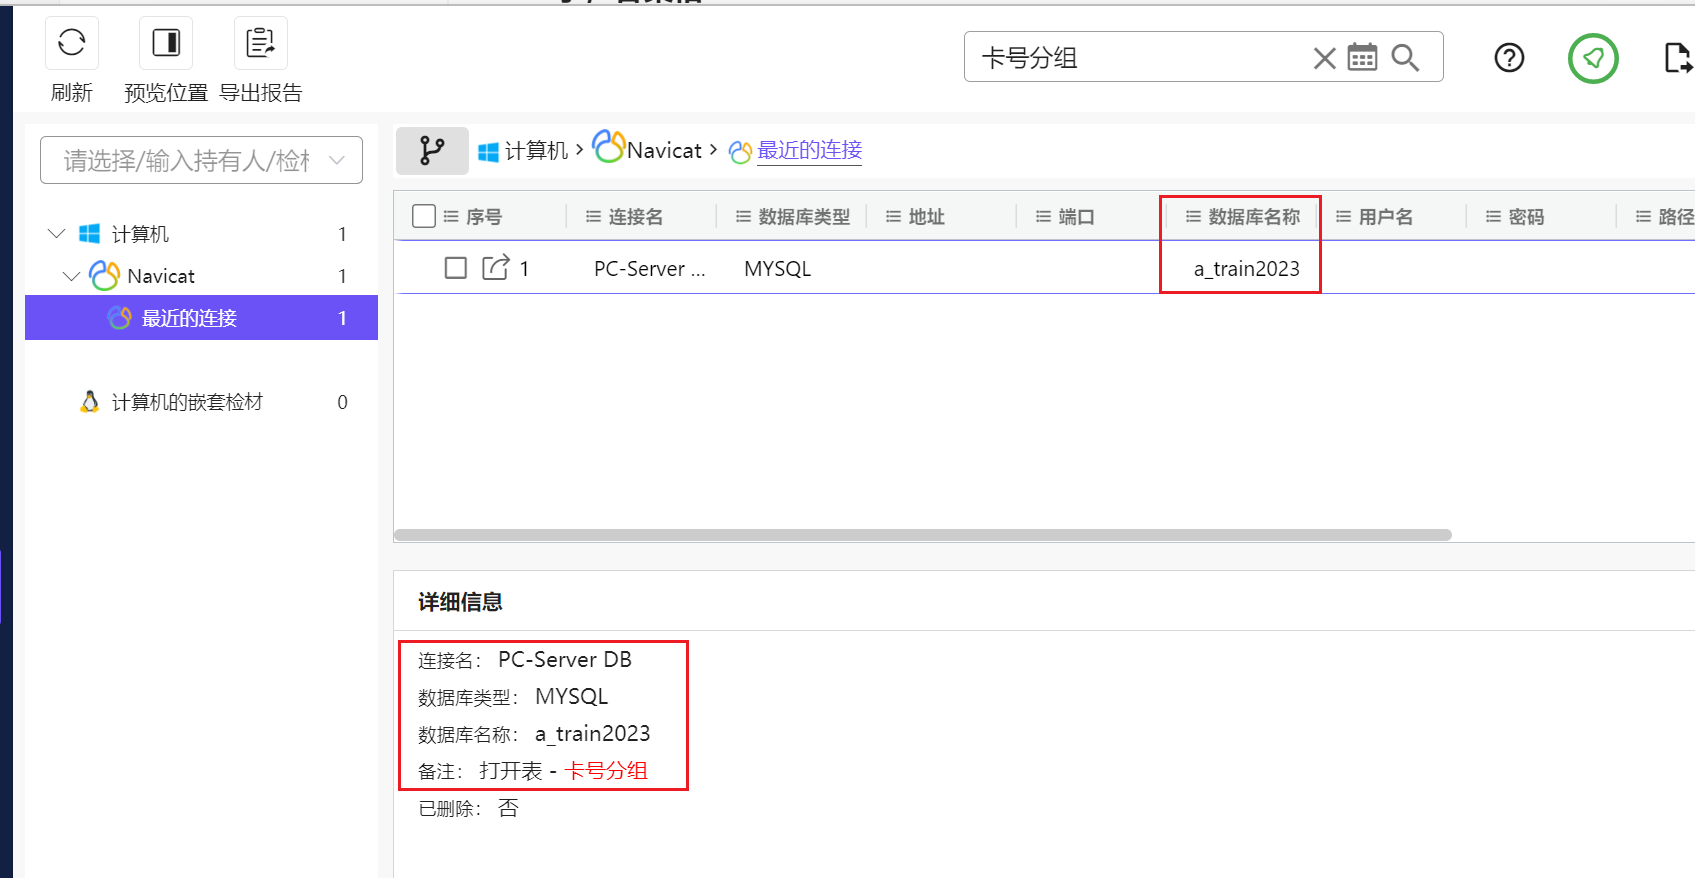
一搜就知道这个表所在的数据库位置
所i的那个过去确定一下

没问题啊
a_train2023
24.接上题,“孙华锦”在2020-07-01 10:49:07时间节点的交易余额为?(答案格式:1234.56)(4分)
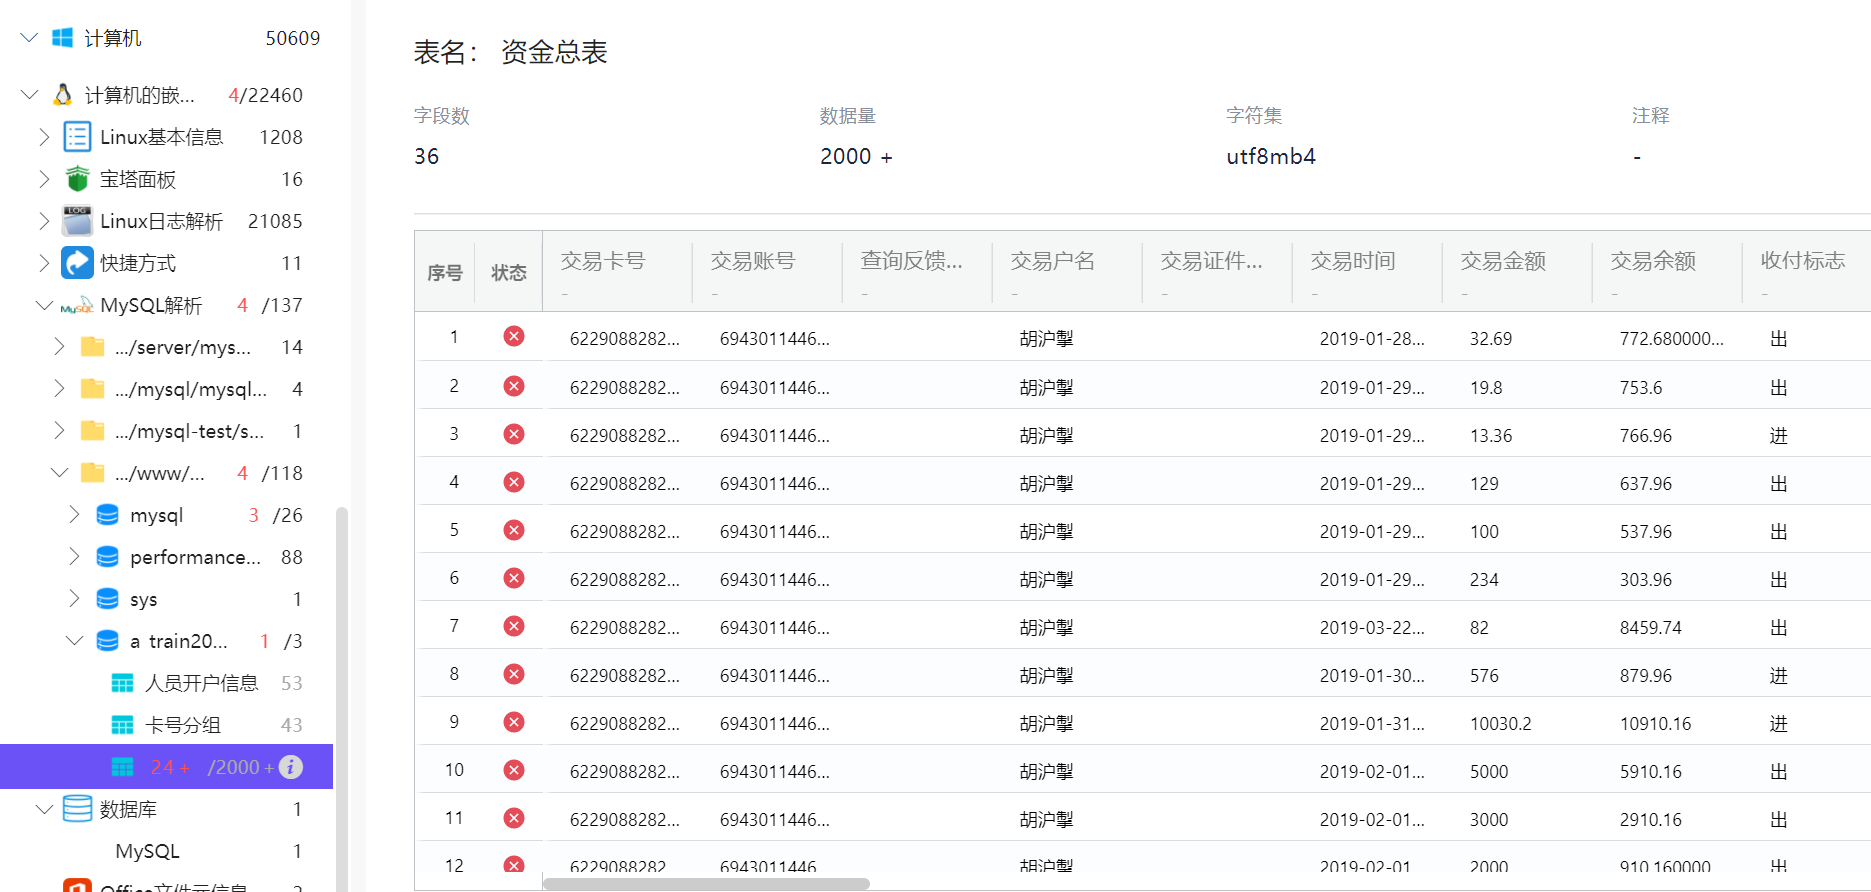
就在这边,但是火眼里不好看
我们导出后去navicat看看
先仿真搭一下那个嵌套磁盘
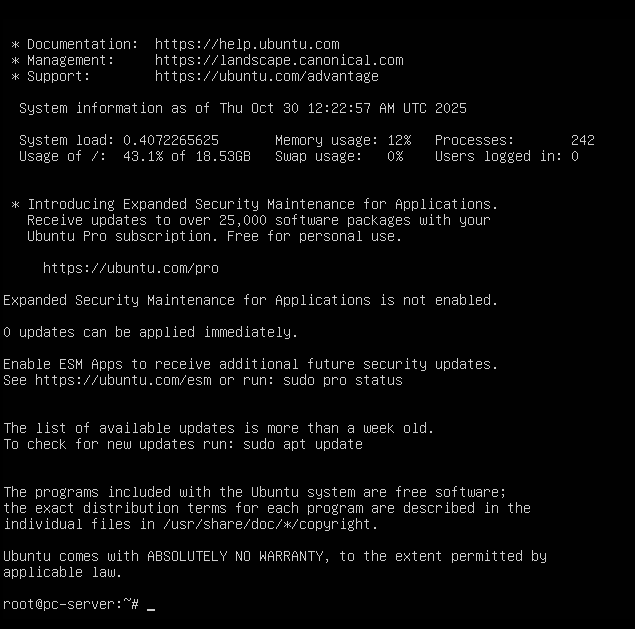
mysql -u root -p启动一下
授权一下远程
**GRANT ALL PRIVILEGES ON . TO 'root'@'%' IDENTIFIED BY '123456' WITH GRANT OPTION; ** 
再刷新一下授权FLUSH PRIVILEGES
好像还是不行,改一下/etc/my.cnf

加一行bind-address=0.0.0.0
之后再利用navicat查询即可
SELECT*FROM 资金总表 WHERE 交易户名 ='孙华锦'AND 交易时间='2020-07-01 10:49:07'; ** ** 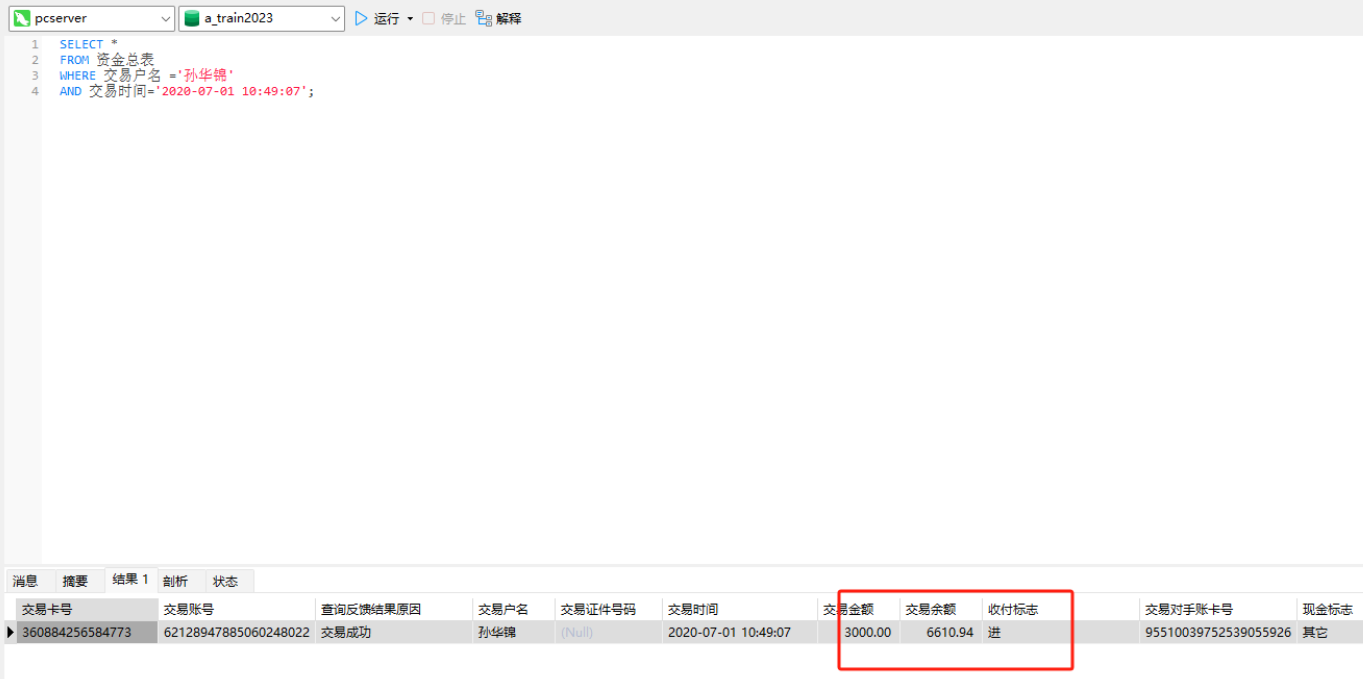
所以交易余额为6610.94
其实也可以不那么麻烦
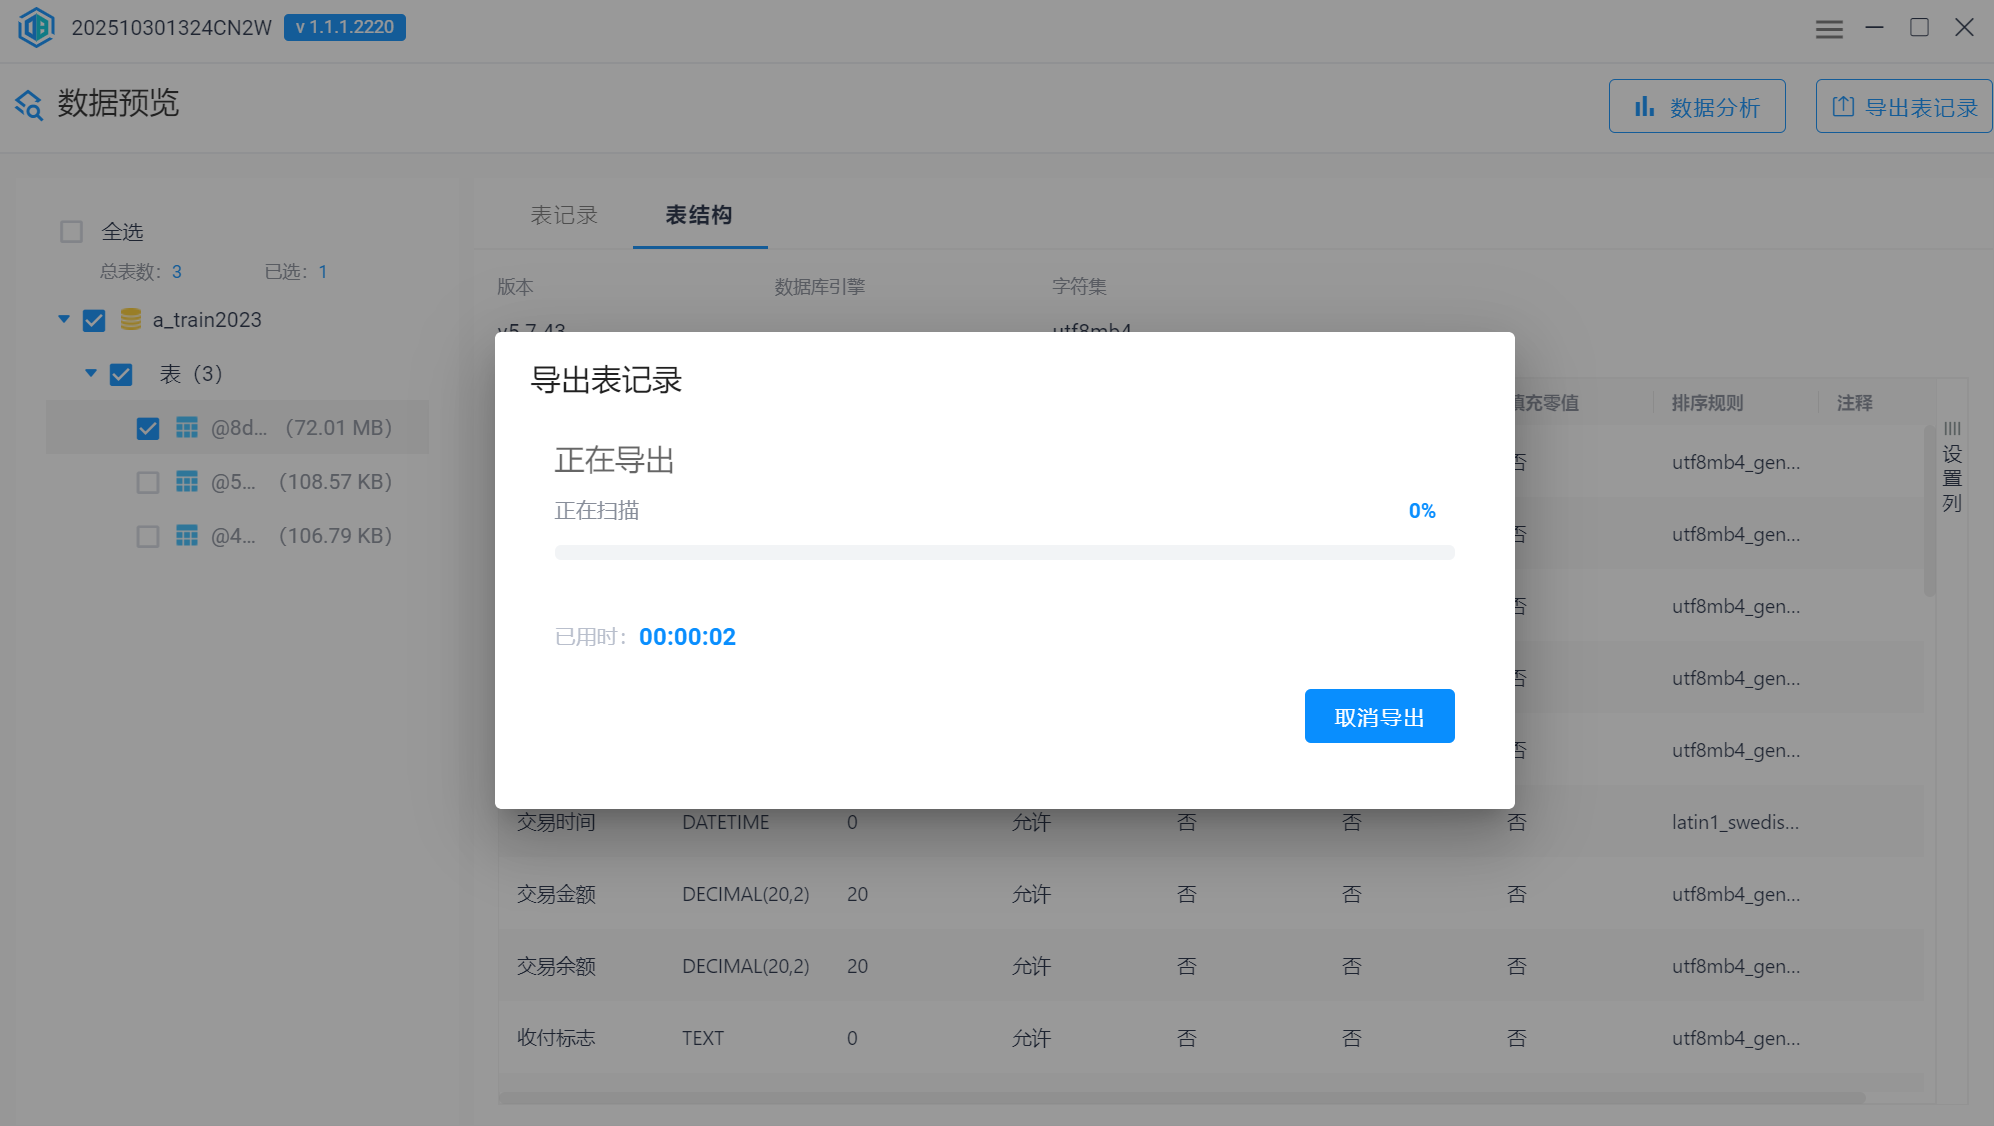
我们直接用火眼的数据库取证软件
导出csv
然后直接excel查表也行(但是查表出来的答案不一样,我也不知道为什么,不会是软件自己给我改了吧,也不应该啊,真是奇了怪了)

25.对U盘镜像进行分析,其镜像中共有几个分区?(填写数字,答案格式如:1234)(2分)
放xways看一眼

俩分区
2
26.对U盘镜像进行分析,其中FAT32主分区的FAT表数量有几个?(请使用十进制数方式填写答案,答案格式:1234)(2分)
这个真的没思路
Aura的wp说:
FTK Imager 挂载,然后直接上 R-Studio 分析。
两个盘扫描一下,然后直接就能看。

原来这种题需要用R-Studio做
这边先打开镜像,然后再扫描
然后就能看见了
一共1张表
27.对U盘镜像进行分析,其中FAT32主分区定义的每扇区字节数为?
(请使用十进制数方式填写答案,答案格式:1234)(2分) 
在上一题根据大小,我们都可以确定这个FAT32主分区就是分区一

于是我们可以在xways看到每扇区字节数为512
28.对U盘镜像进行分析,其中FAT32主分区的文件系统前保留扇区数为?(请使用十进制数方式填写答案,答案格式:1234)(2分)
这边需要知道的是保留扇区 = FAT 扇区 - 起始扇区

这边是可以看到起始扇区有2048的
然后我们需要知道FAT扇区的大小,这其实是下一题的内容
**fat扇区起始的十六进制为F8 FF FF 0F **

所以我们搜一下 ** ** 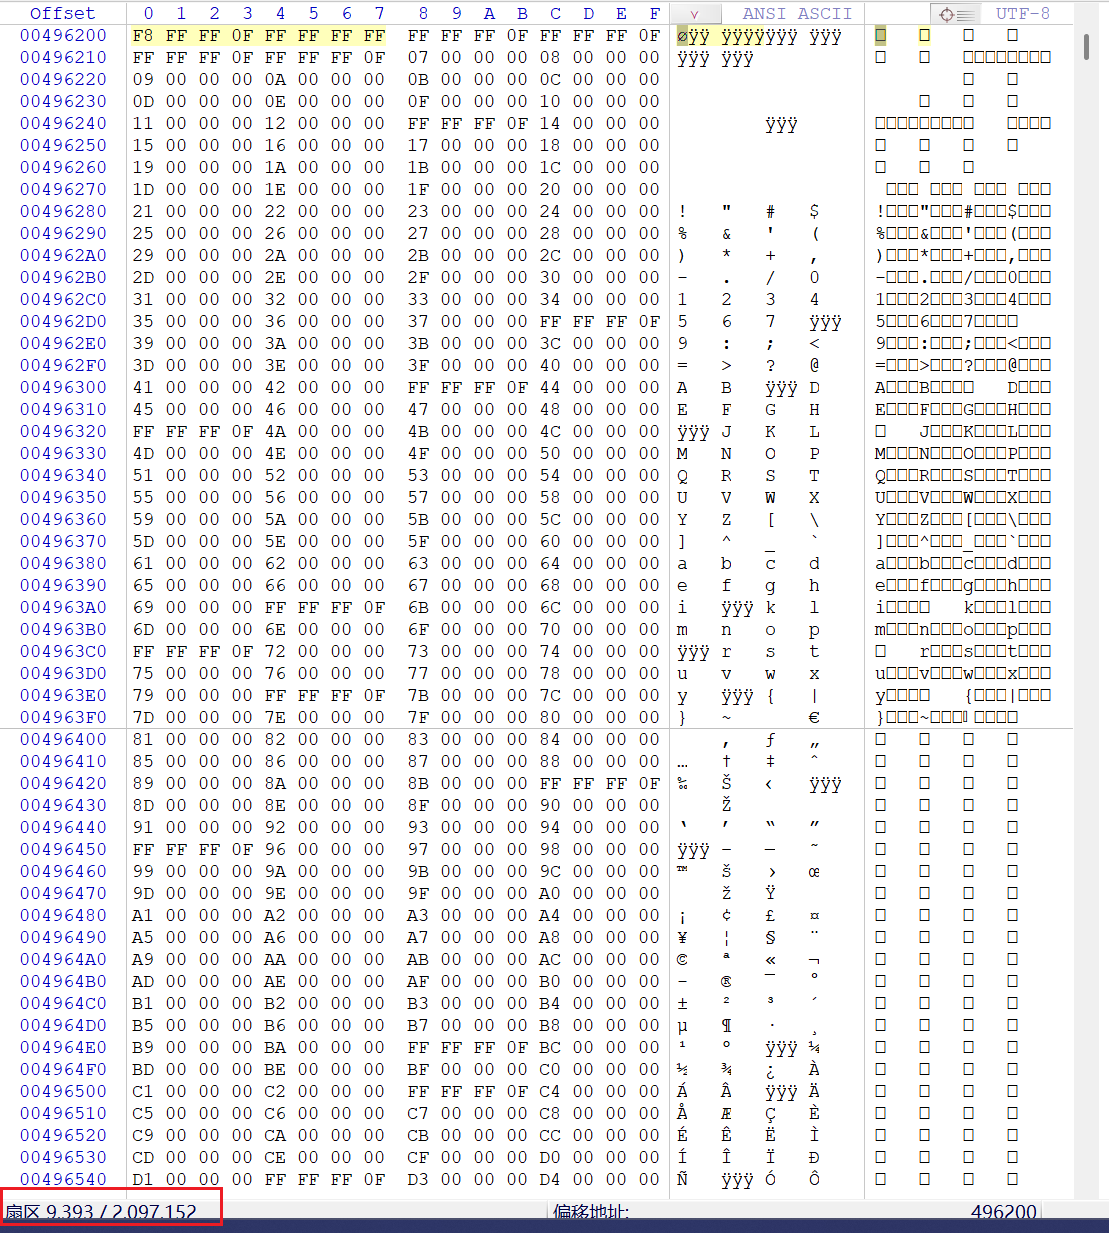
可以定位到9393的位置,这就是FAT32主分区的FAT1表相对于整个磁盘的起始扇区数9393
所以本题的答案为9393-2048=7345
29.对U盘镜像进行分析,其中FAT32主分区的FAT1表相对于整个磁盘的起始扇区数为?(请使用十进制数方式填写答案,答案格式:
1234)(2分)
如上图,暴搜FAT头得到9393
30.对U盘镜像进行分析,其中NTFS逻辑分区的$MFT起始簇号为?(请使用十进制数方式填写答案,答案格式:1234)(2分)
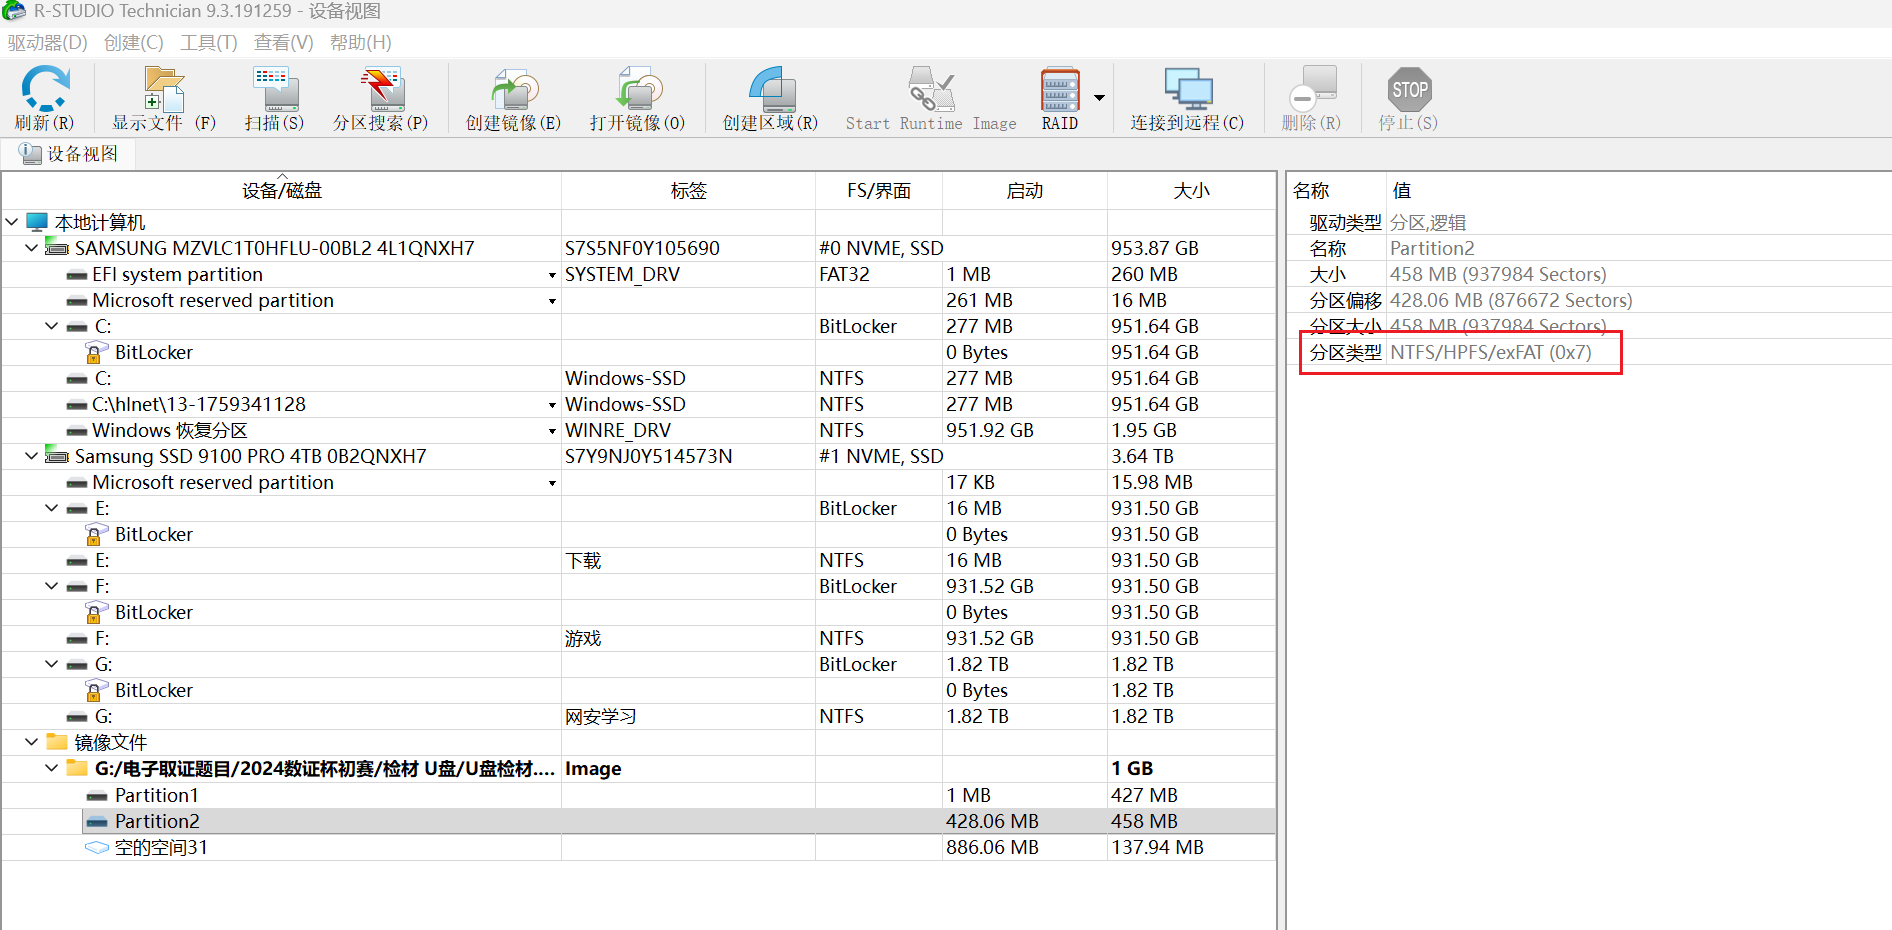
先定位到NTFS分区
然后扫描一下
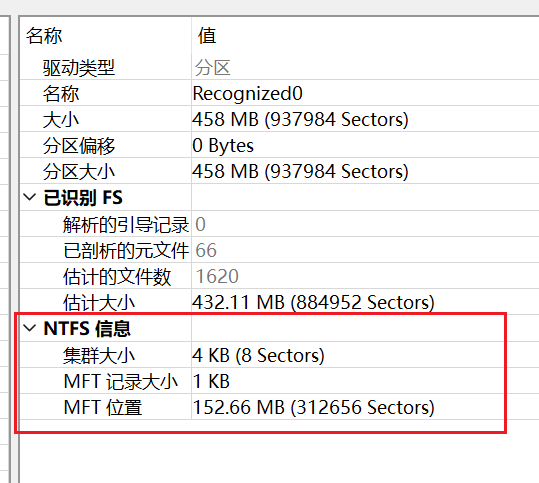
能看到MFT起始位置312656
一簇是一个集群
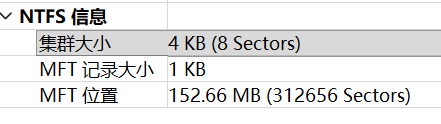
一个集群里面有八个扇区
本题问的是簇号
所以本题的扇区数除以8就是簇号,312656/8=39082
31.对U盘镜像进行分析,其中NTFS逻辑分区的簇大小为多少个扇区?(请使用十进制数方式填写答案,答案格式:1234)(4分)
这边可以看到一个簇的大小为8Sectors
8个扇区
32.对U盘镜像进行分析,请从该镜像的两个分区中找出使用“新建文本文档.txt”记录的同一个MD5值的两部分信息,并写出该MD5值的第13--20位字符串。(答案格式:大写字母与数字组合,如:D23DDF44) (4分)
扫描完之后双击一下就能进去了
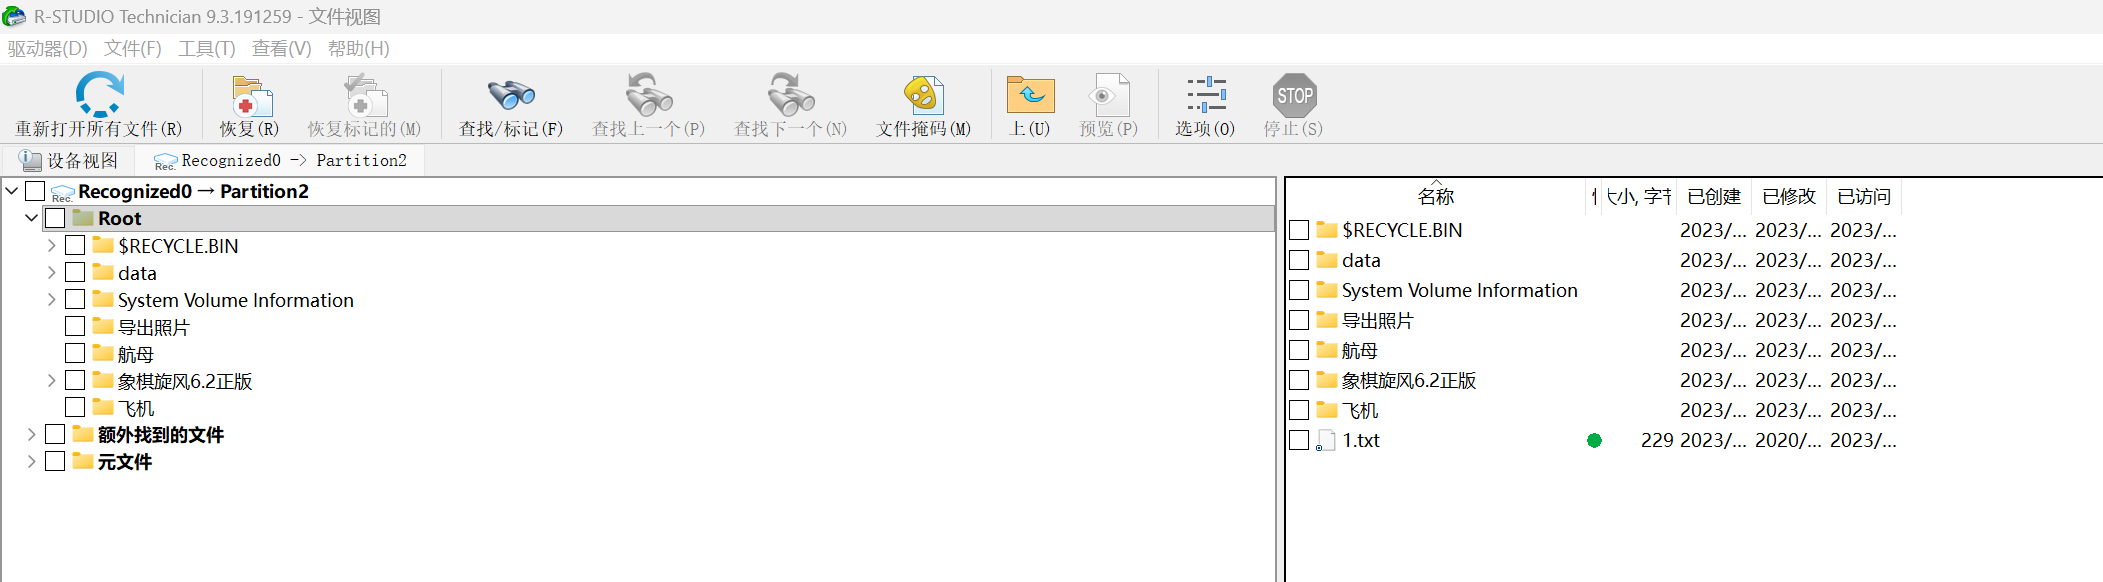
可以看到这个u盘里的一些文件,在火眼可看不见
这问题问的也是够抽象的
