容器密码:\/a15f5b1d-a9fbdb79-de9ee6bf-28b9fce1\/
线下被大佬们暴打了?,还得继续努力
计算机的队友一下午没找到密钥,手机服务器各自牢各自的方向,队友之间各干各的,没有交流,太致命了?
计算机部分
做了下计算机发现好多逆向,对于没有ai的我根本做不出来,还是得继续学习
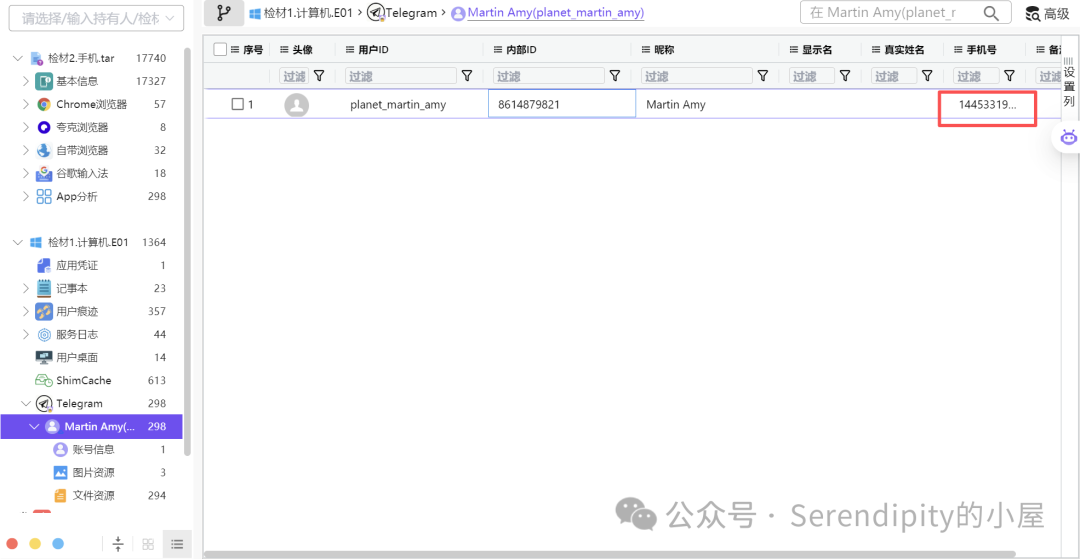
1 分析计算机检材,嫌疑人telegram绑定的手机号为 【参考格式:110】
14453319203
火眼可以直接分析出来
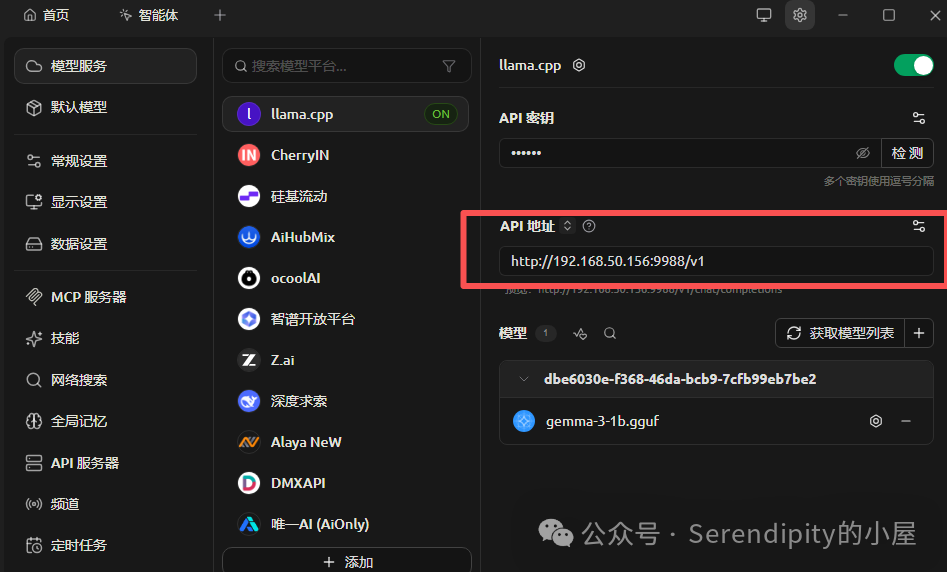
2 分析计算机检材,cherry studio工具配置的默认模型ip地址为 【参考格式:1.1.1.1】
192.168.50.156
仿真之后打开cherry studio,查看模型配置
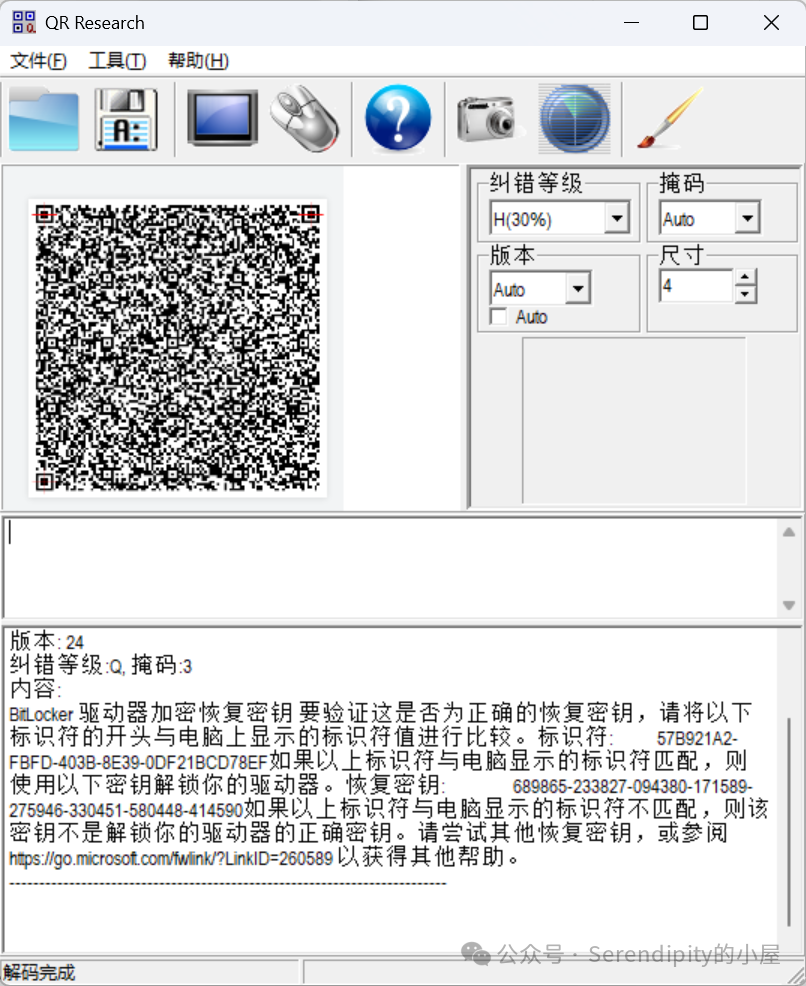
3 分析计算机检材,BitLocker的恢复密钥后6位 【参考格式:000000】
414590
看到桌面上有一个backup文件夹,打开看看
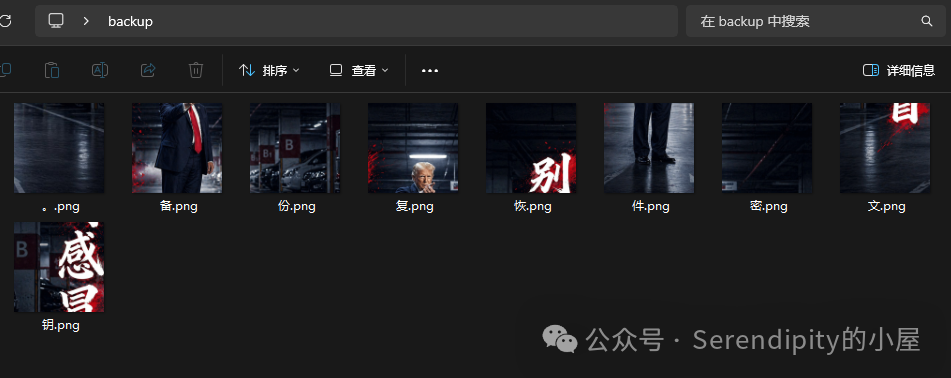
有六张图片,拼图拼一下,在everything文件夹中有看到引写工具的提示
好了,我真得压力队友了?
先拼图
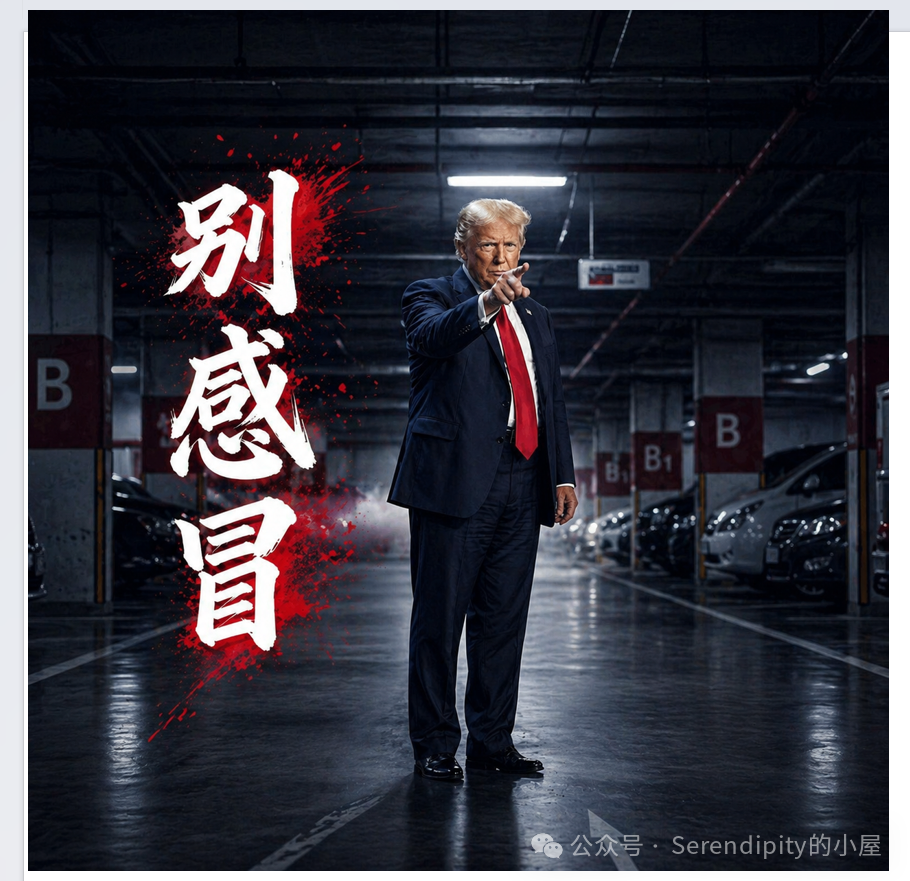
然后用引写工具打开,发现类似二维码
后面发现应该是截图像素点会变,那就一个一个放进去拼好成功拼好
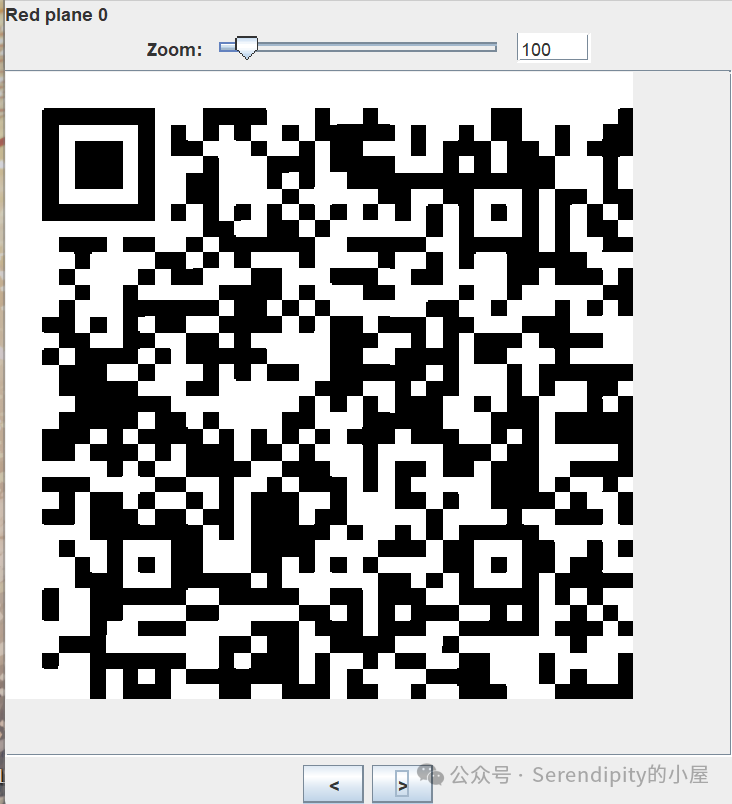
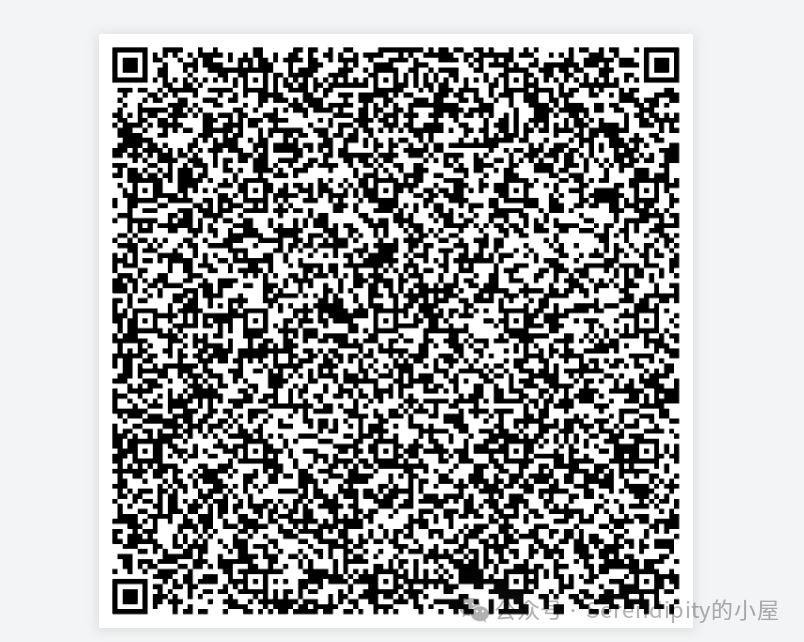
扫码得到BitLocker的恢复密钥
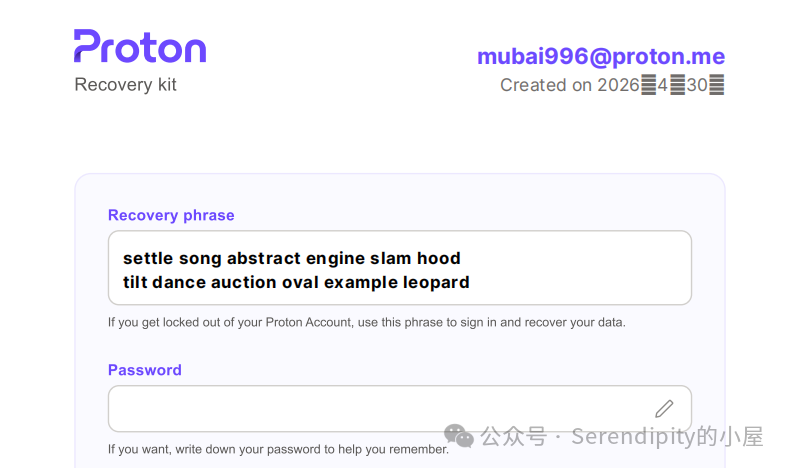
4 分析计算机检材并找到proton邮箱的助记词,第一个单词为 【参考格式:bad】
settle
在D盘key文件夹下发现与题目相关文件![]
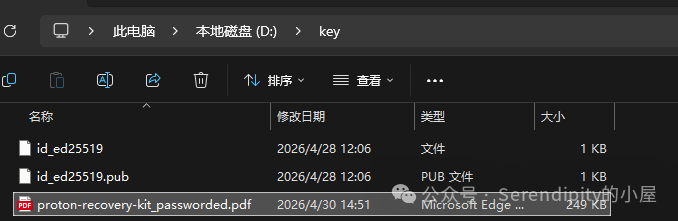
打开发现需要密码
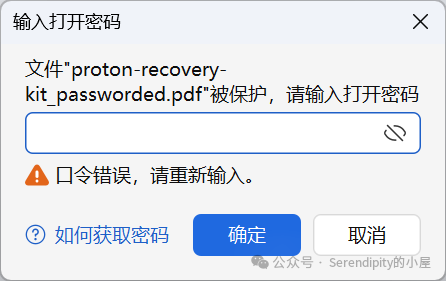
passwarekit爆破一下(佬们有没有其他方法,这个得好久)

打开pdf
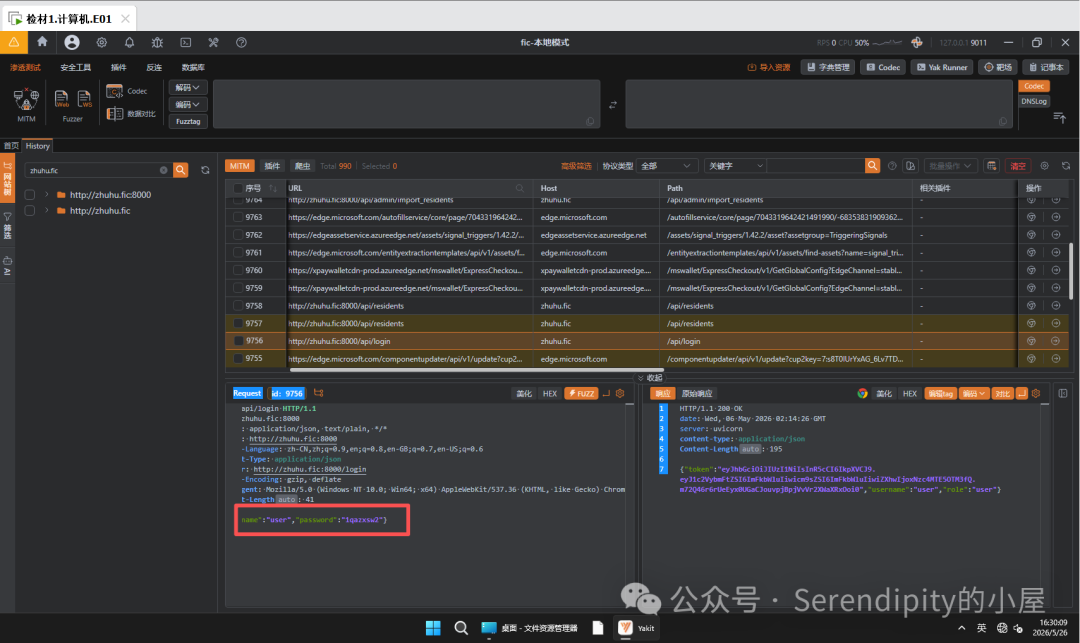
5 分析计算机检材,嫌疑人对zhuhu.fic网站发起攻击时,用户名user对应的密码为 【参考格式:123】
1qazxsw2
这个题比较恶心,在yakit里,打开yakit
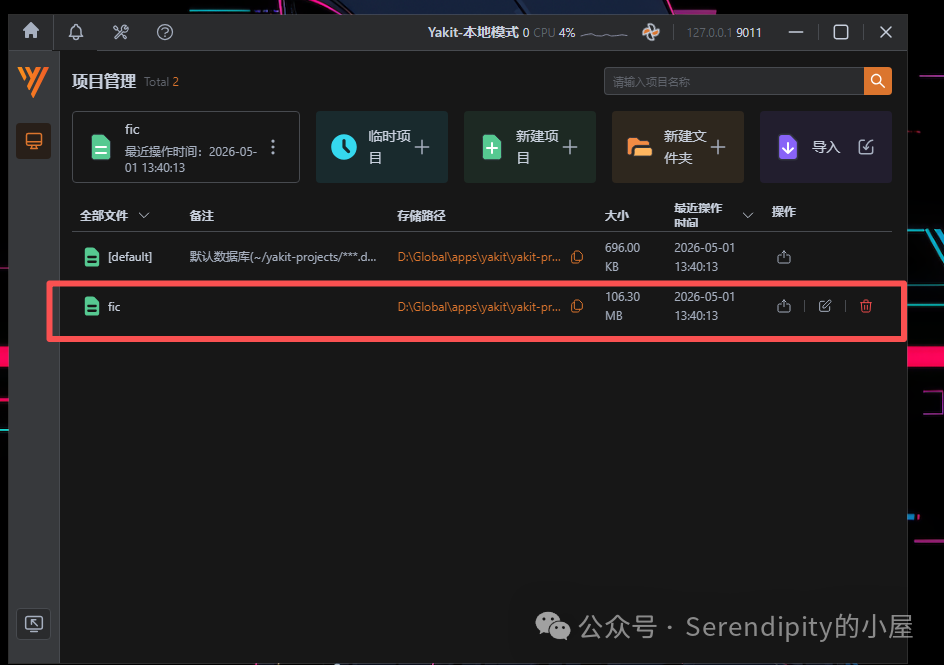
查看历史记录,搜索zhuhu.fic
6 分析计算机检材,嫌疑人对zhuhu.fic网站发起攻击时网站使用的jwt,其签名密钥为 【参考格式:123】
admin666
找到jwt
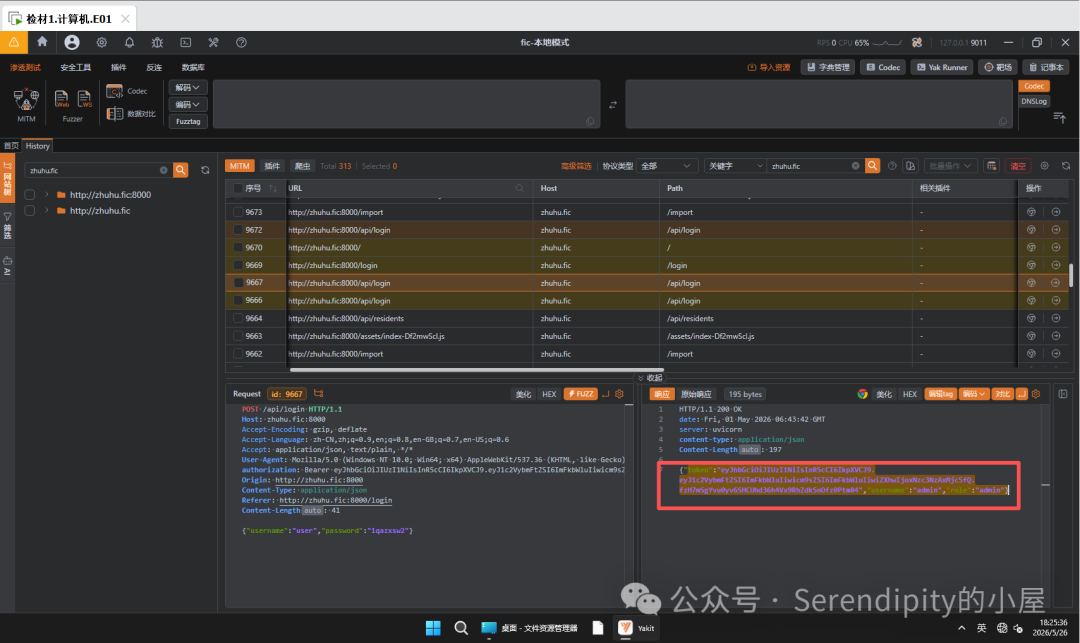
写脚本爆破一下
import hmac
import hashlib
import base64
import sys
import time
TOKEN = "eyJhbGciOiJI...0Ptm84"
WORDLIST = "rockyou.txt"
def base64url_decode(s):
s += '=' * (4 - len(s) % 4)
return base64.urlsafe_b64decode(s)
def crack():
parts = TOKEN.split('.')
header_payload = f"{parts[0]}.{parts[1]}".encode()
target_sig = base64url_decode(parts[2])
print(f"[*] Target JWT: {TOKEN[:60]}...")
print(f"[*] Algorithm: HS256")
print(f"[*] Wordlist: {WORDLIST}")
print(f"[*] Starting brute force...\n")

start_time = time.time()
tried = 0

try:
    with open(WORDLIST, 'r', encoding='utf-8', errors='ignore') as f:
        for line in f:
            secret = line.strip()
            if not secret:
                continue
            tried += 1
            sig = hmac.new(secret.encode(), header_payload, hashlib.sha256).digest()
            if hmac.compare_digest(sig, target_sig):
                elapsed = time.time() - start_time
                print(f"[+] SECRET FOUND: {secret}")
