手机取证
1. 嫌疑人李某的手机型号是?
XiaoMi Mi4
XiaoMi 6
Iphone 15 pro
IPhone 15 peo max
直接看设备信息是没有的,然后在文档里面找找可以找到****useragent
xiaomi mi4

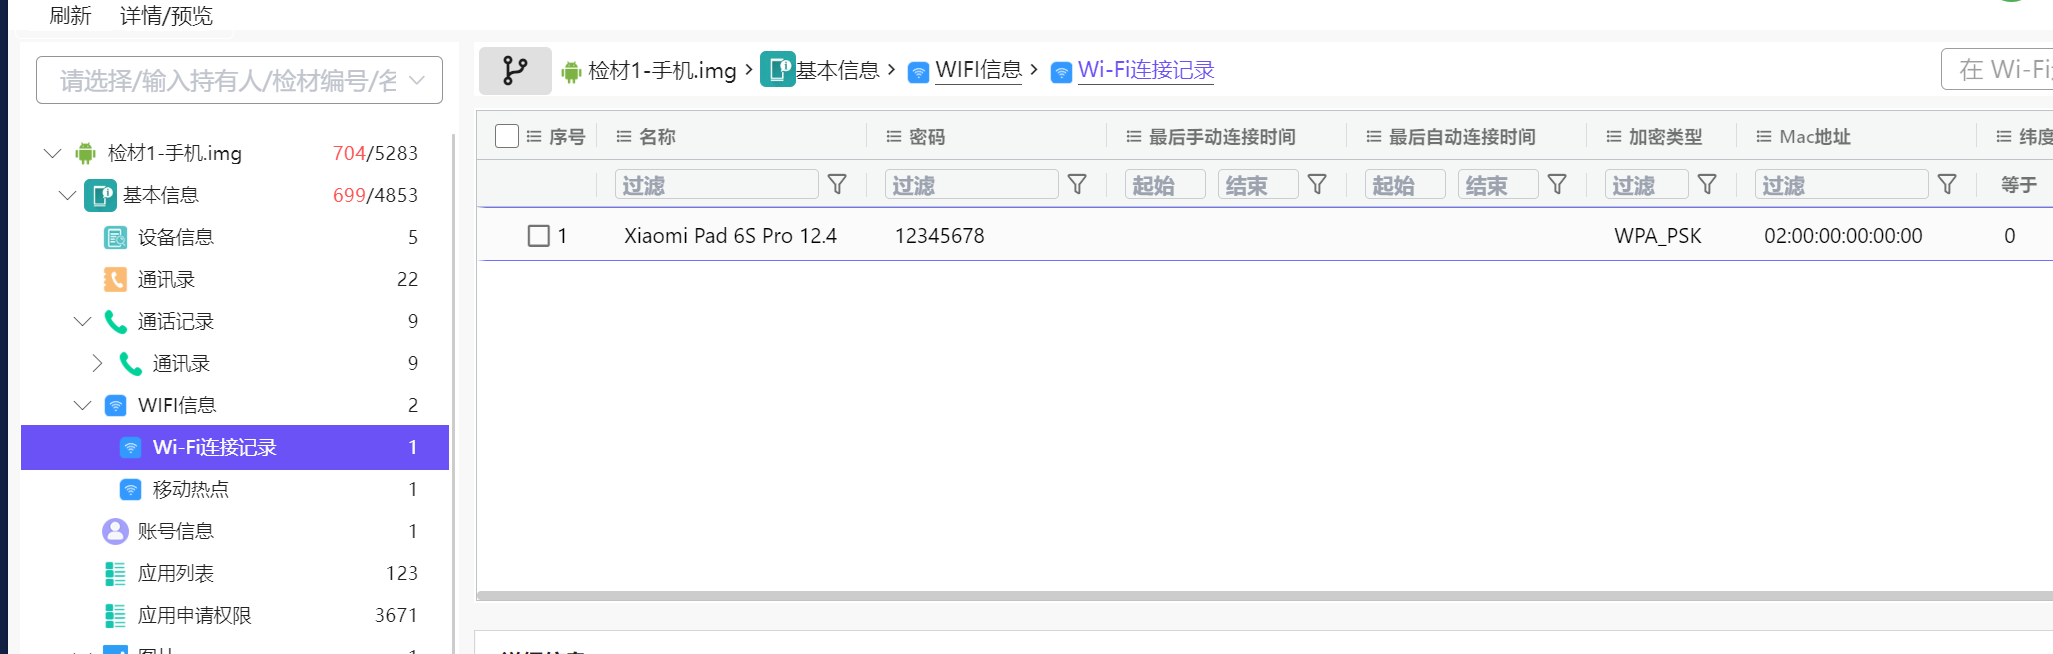
2. 嫌疑人李某是否可能有平板电脑设备,如有该设备型号是?
看热点信息****Xiaomi Pad 6S Pro 12.4
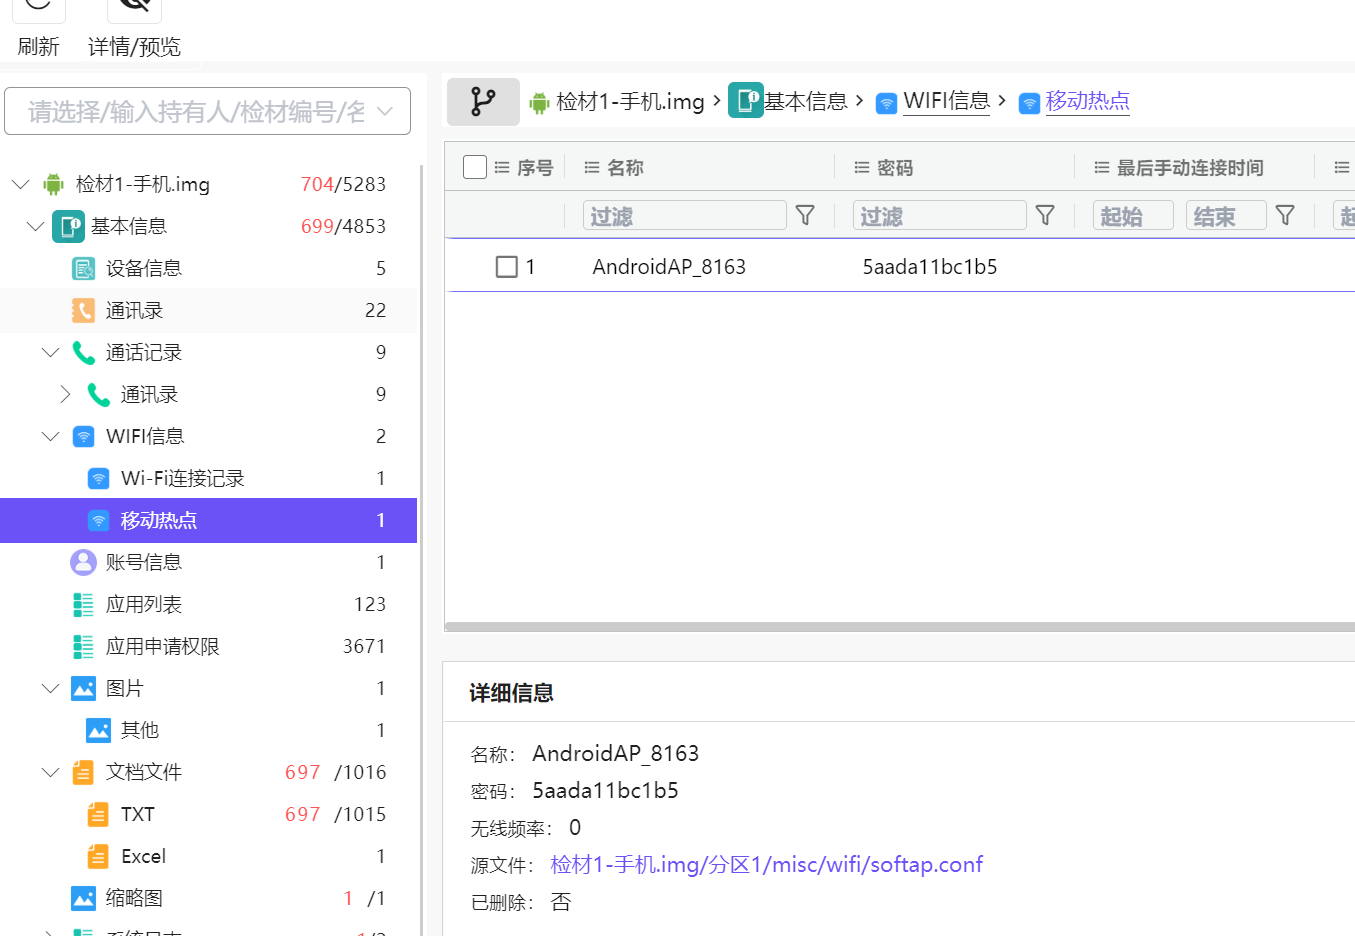
3. 嫌疑人李某手机开启热点设置的密码是?
5aada11bc1b5
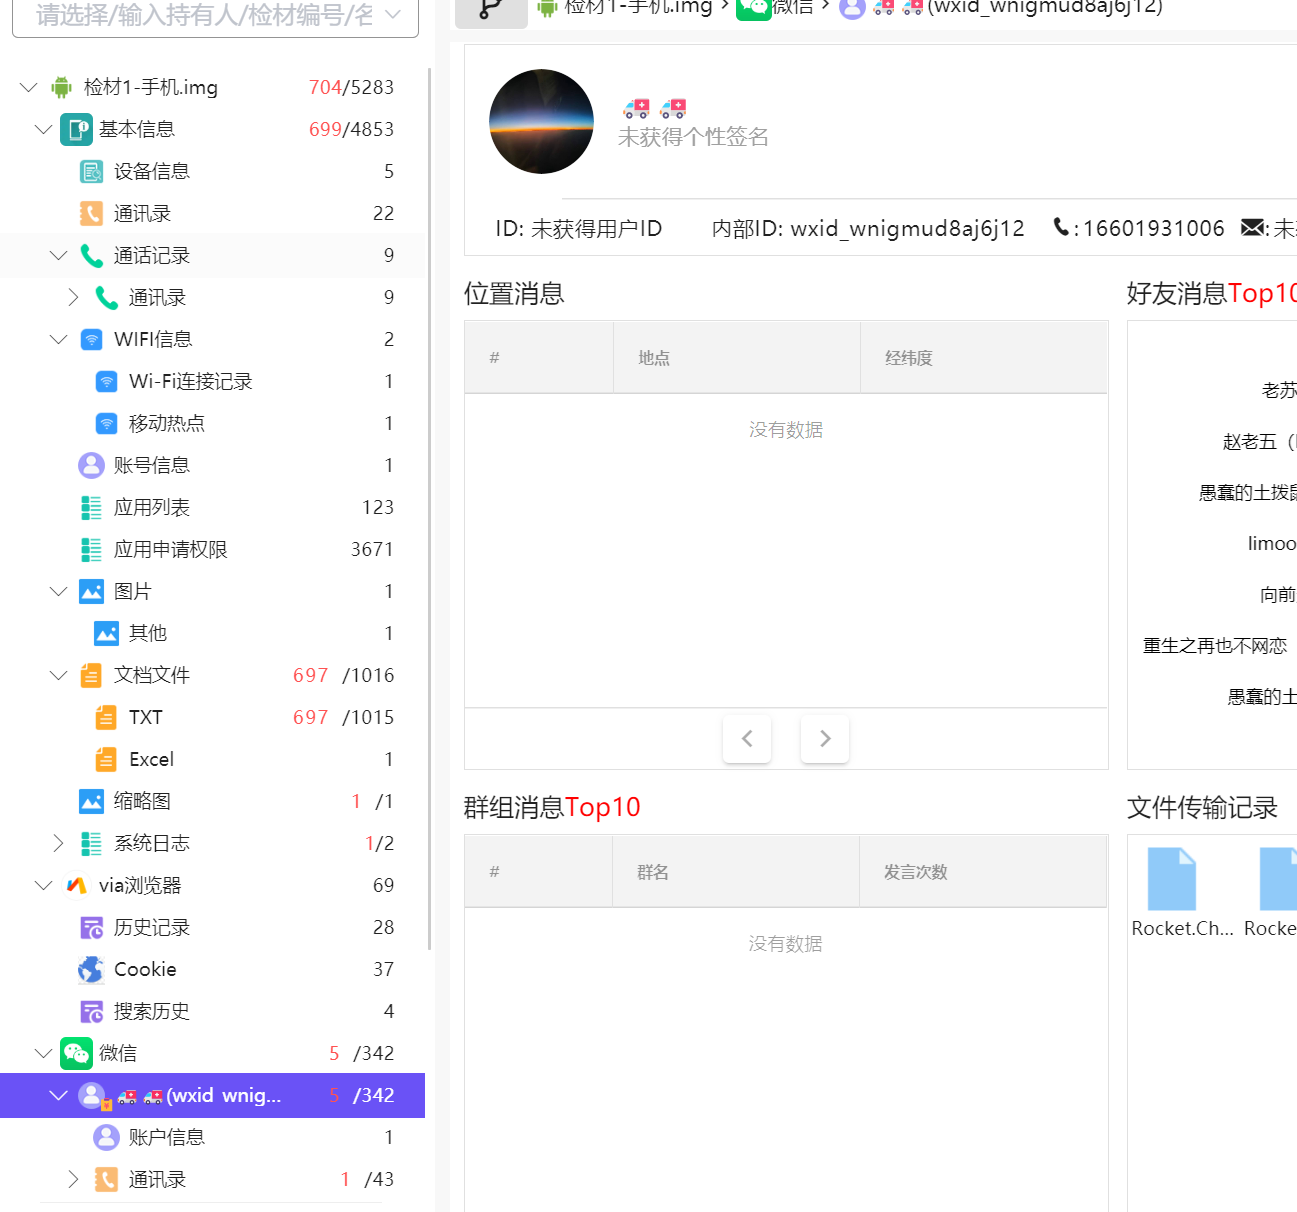
4. 嫌疑人李某的微信内部 ID 是?
** wxid_wnigmud8aj6j12**
5. 嫌疑人李某发送给技术人员的网站源码下载地址是什么?
根据题目推测在微信聊天里面,找到相关信息,佛曰加密
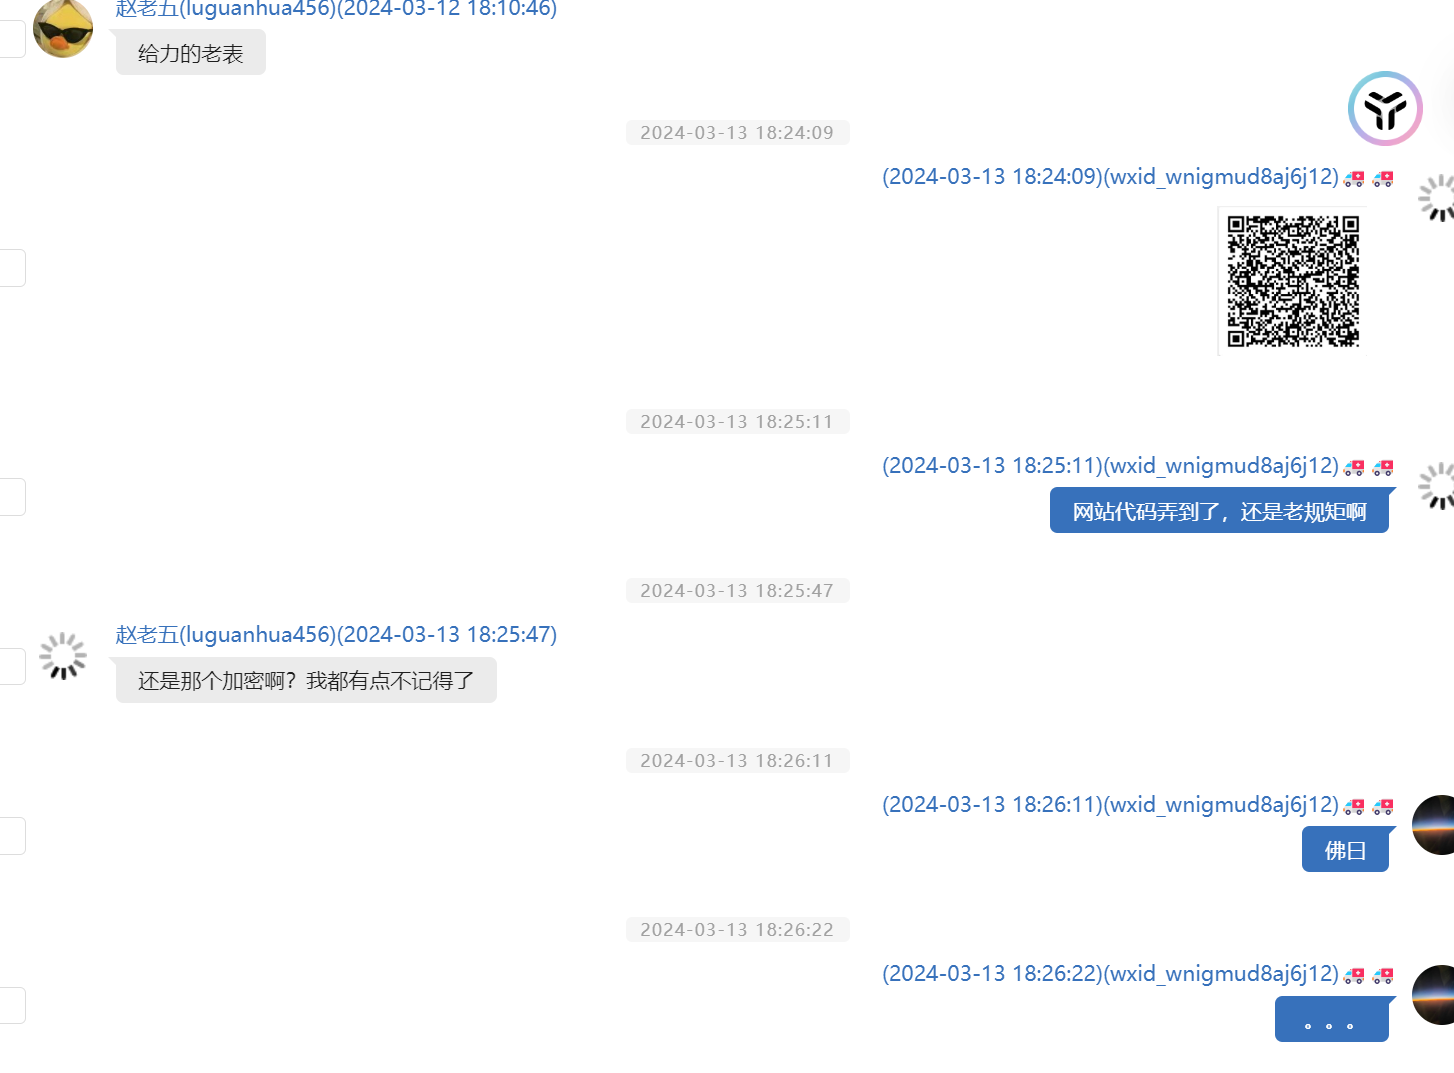
扫二维码,复制文本内容,用佛曰解密http://hi.pcmoe.net/Buddha.html不知道为什么进不去了,可以用美亚的工具集的解密工具
**或者用 **qc research,也可以得到加密文本
新佛曰:諸隸僧殿降吽諸陀摩隸殿僧殿缽殿薩願僧殿宣摩殿嚴願殿是迦咒叻吶嚤須塞亦須阿隸嚤須愍眾殿蜜殿隸願蜜哆蜜亦願是念慧殿隸摩哆殿即隸嚤訶須隸亦愍如如殿囑殿囑
解密下来是这个http://www.honglian7001.com/down

6. 受害者微信用户 ID 是?
limoon890
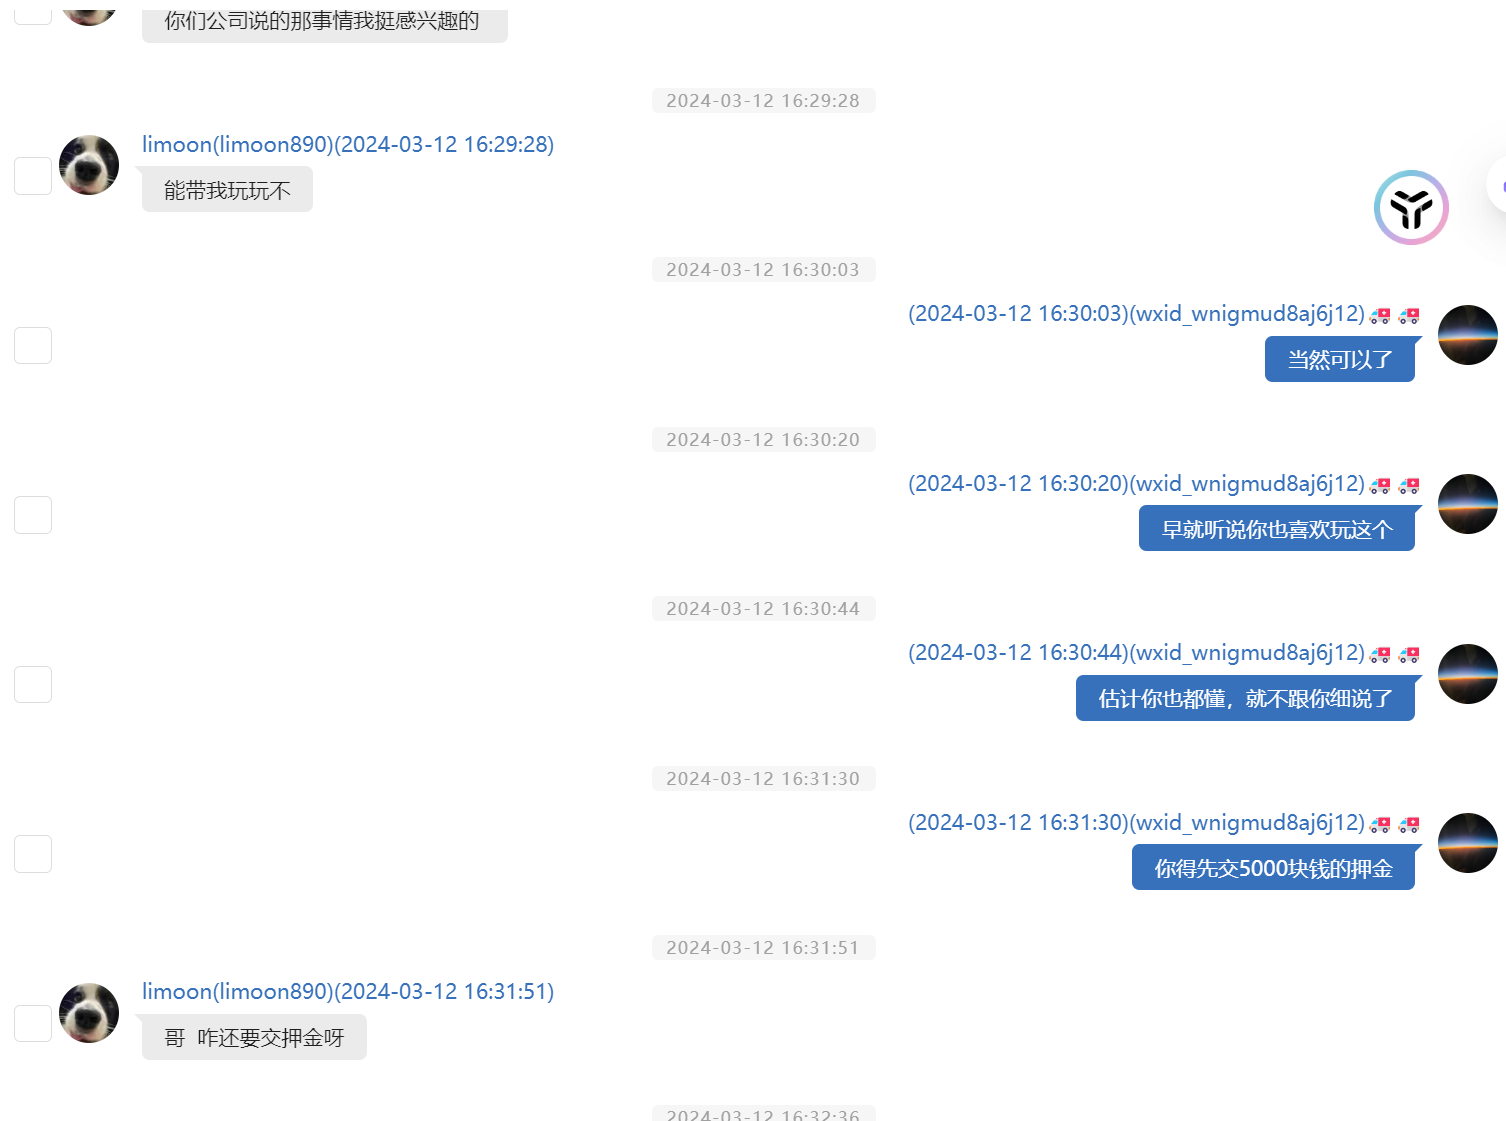
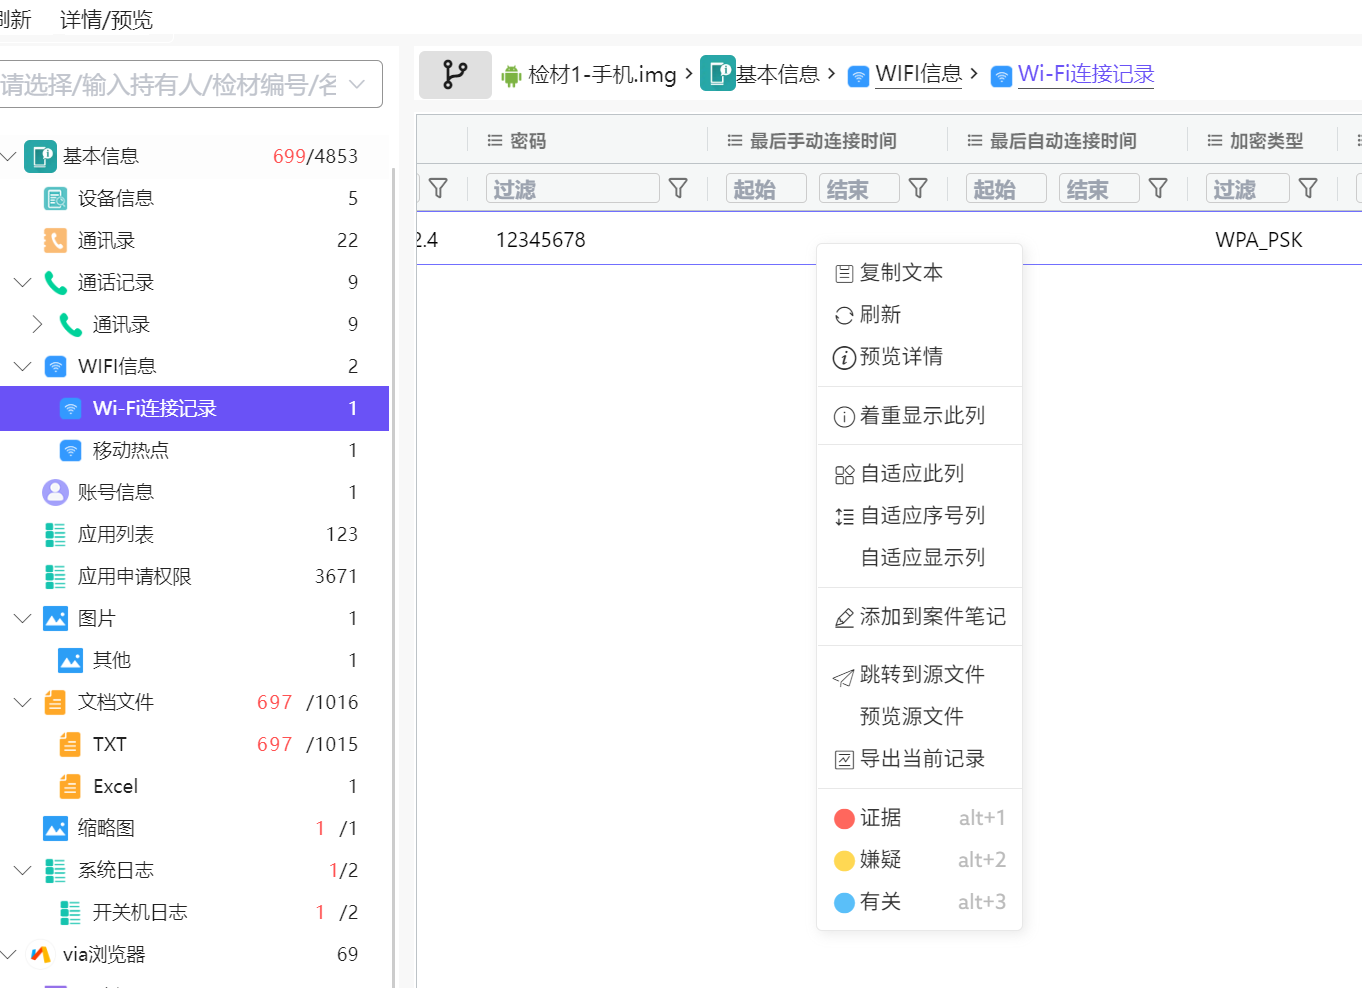
7. 嫌疑人李某第一次连接 WIFI 的时间是?
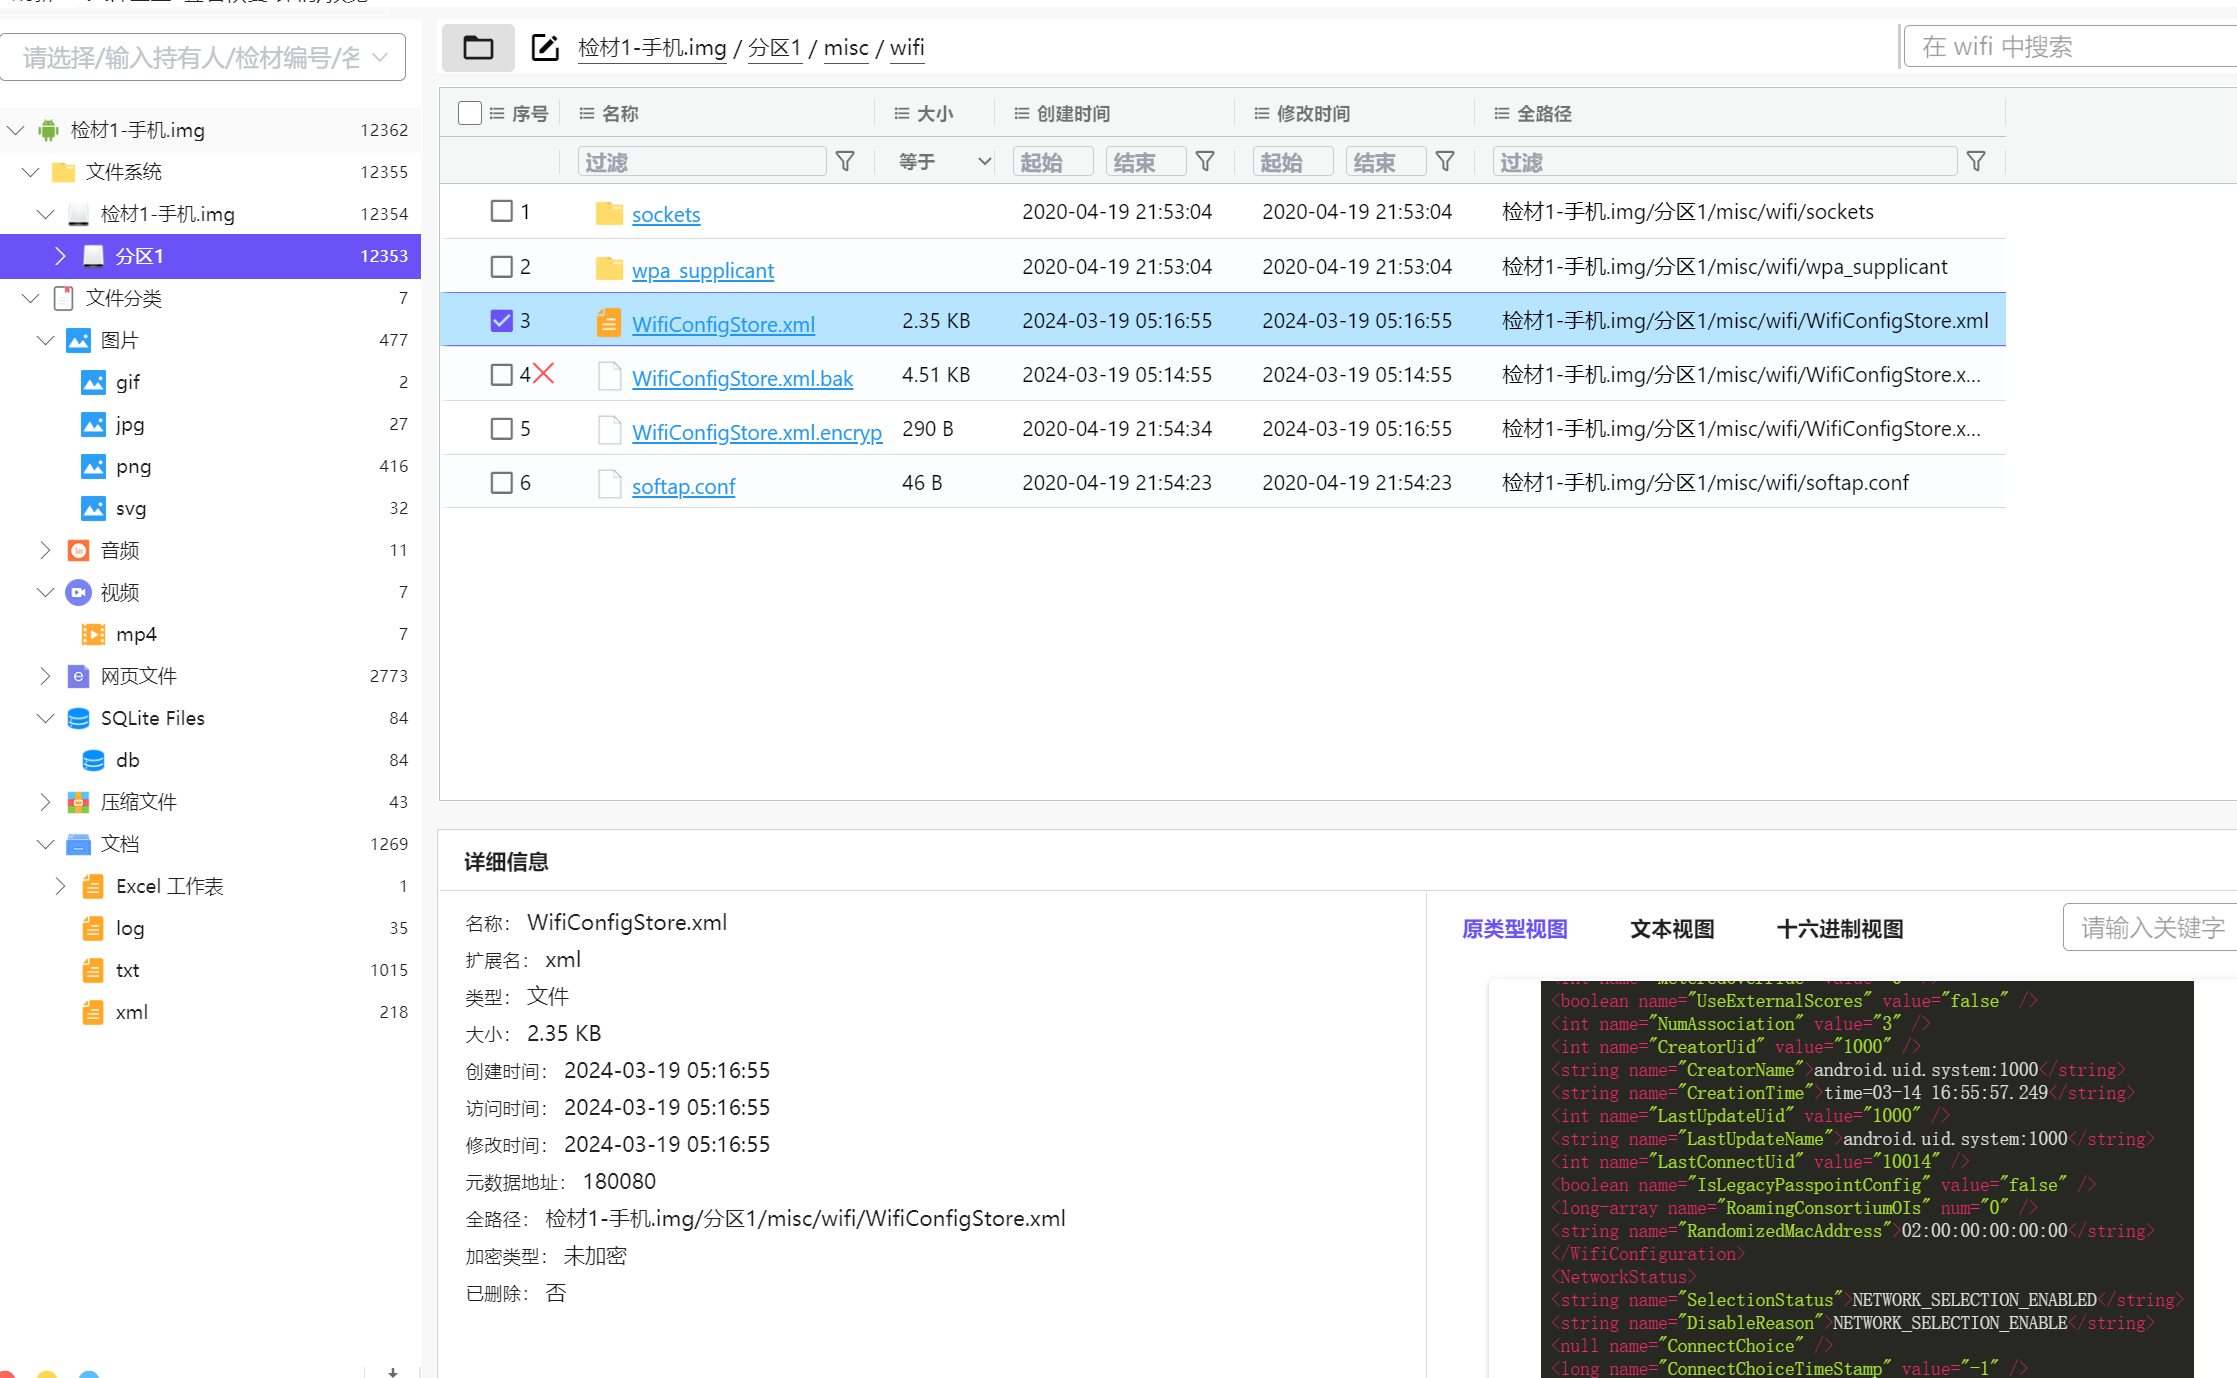
右键跳转到源文件
**03-14 16:55:57.249 **
8.分析嫌疑人李某的社交习惯,哪一个时间段消息收发最活跃?
14-16
16-18
18-20
20-22
这个直接看聊天时间就行,发现很多时间都是 16-18
9. 请分析嫌疑人手机,该案件团伙中,还有一名重要参与者警方未抓获,该嫌疑人所使用的微信账号 ID 为?
** 老苏**
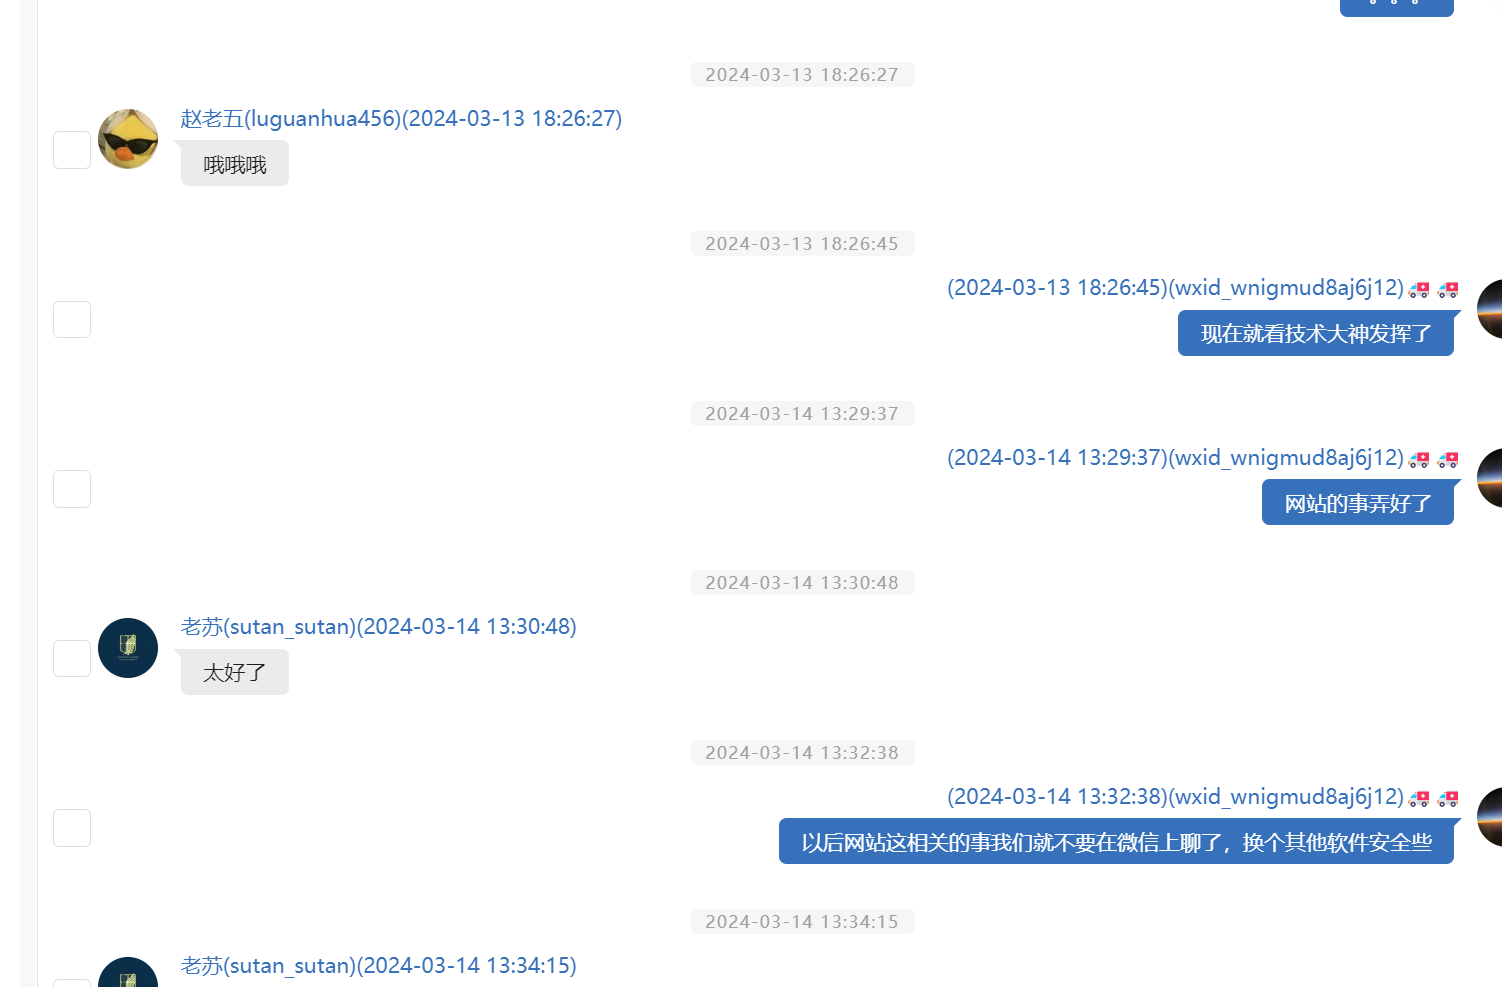
**wxid_kolc5oaiap6z22 **
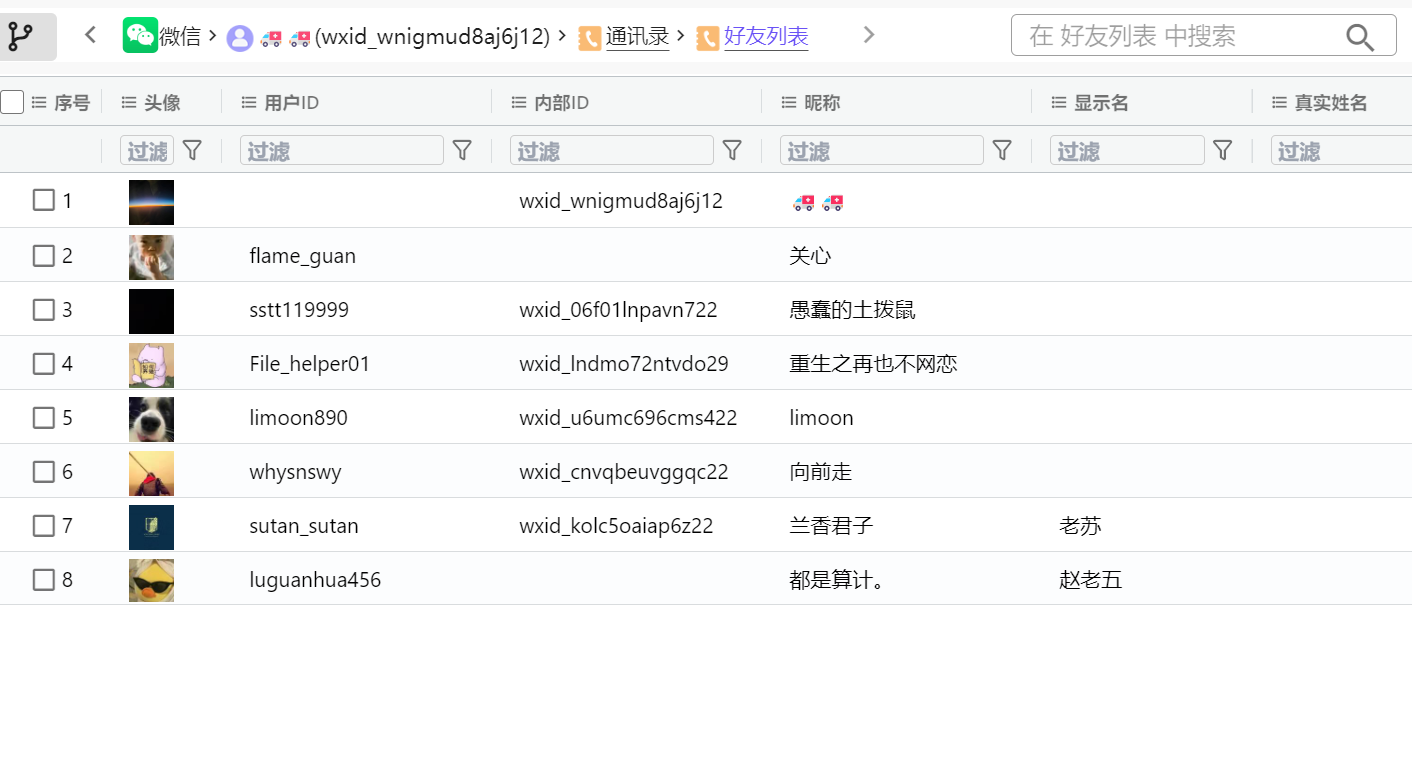
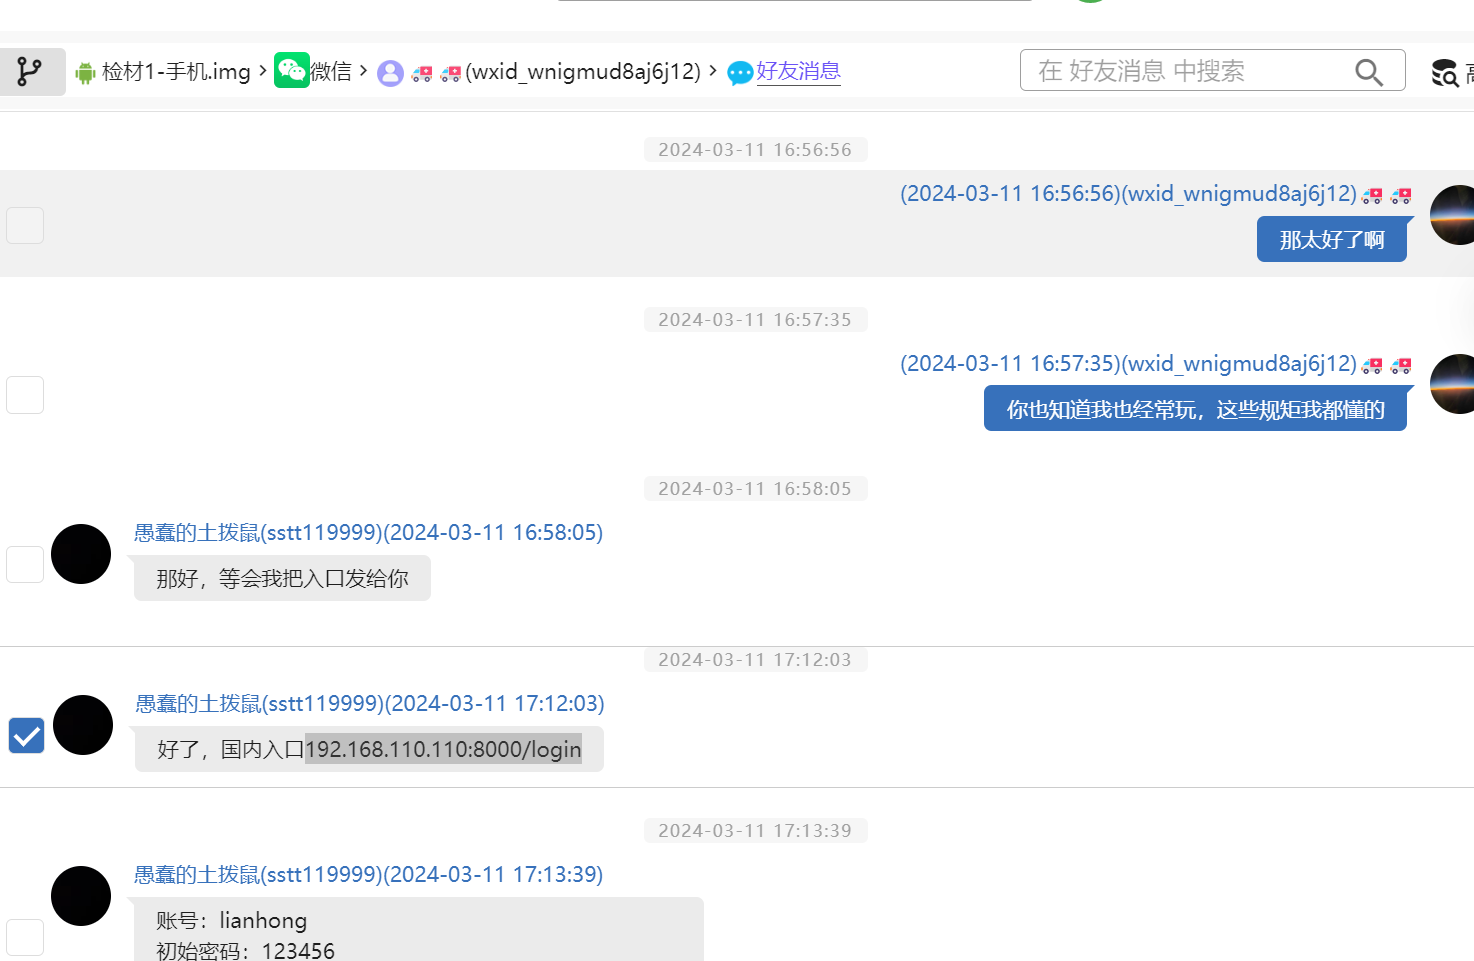
10. 请分析嫌疑人手机,嫌疑人老板组织人员参与赌博活动,所使用的国内访问入口地址为?
** 192.168.110.110:8000/login **
服务器取证
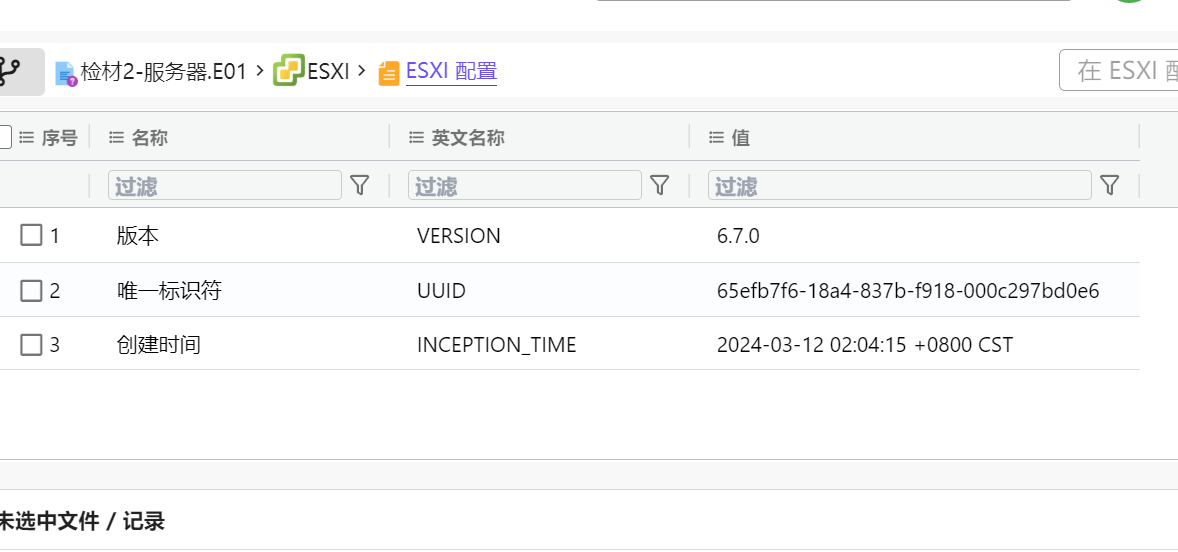
1.esxi 服务器的 esxi 版本为?
6.7.0
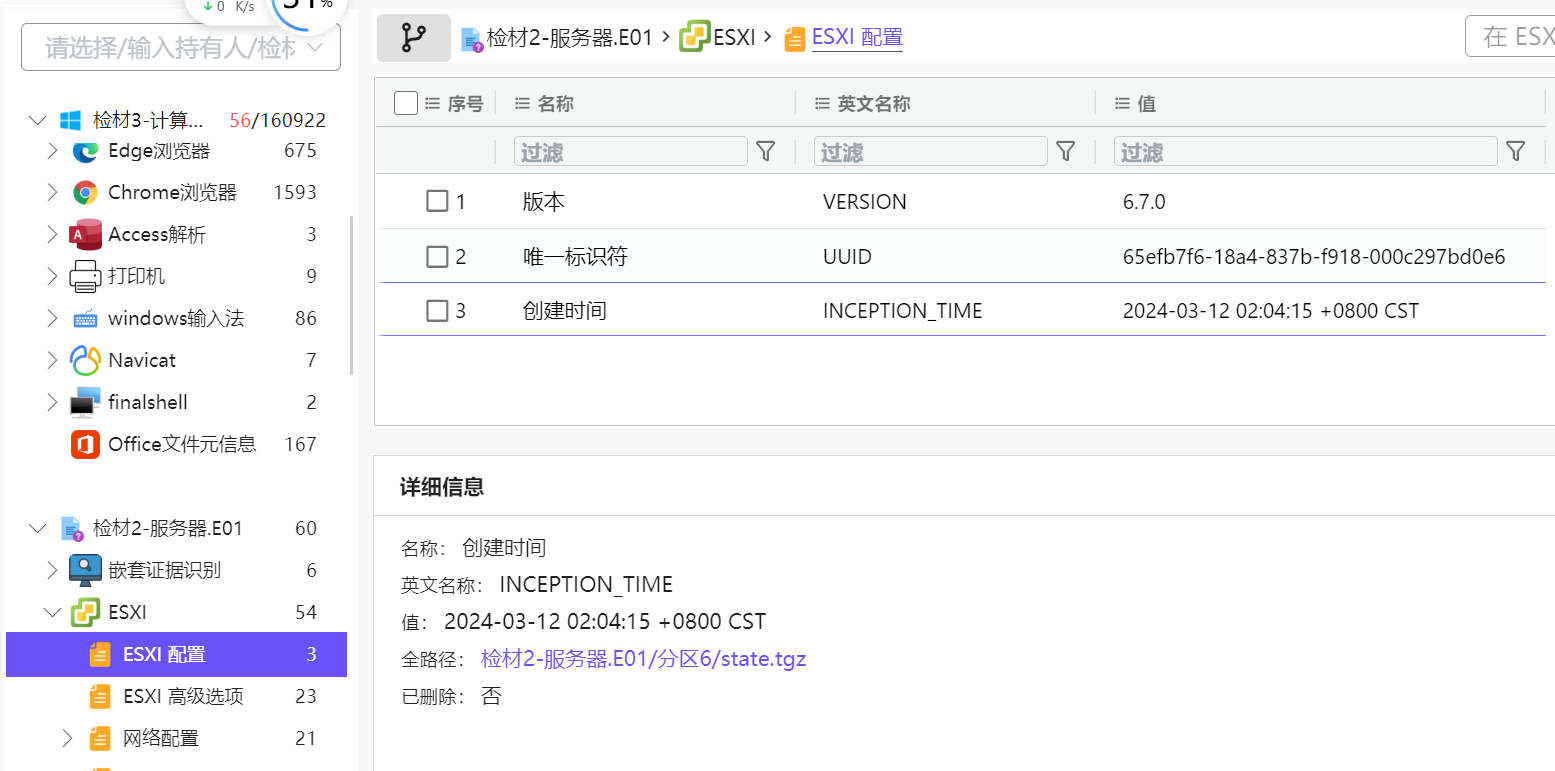
2.请分析 ESXi 服务器,该系统的安装日期为?(年-月-日 时:分:秒)
A. 2024 年 3 月 12 日 星期二 02:04:15 UTC
B. 2024 年 3 月 12 日 星期二 02:05:15 UTC
C. 2024 年 3 月 12 日 星期二 02:06:15 UTC
D. 2024 年 3 月 12 日 星期二 02:07:15 UTC
创建时间
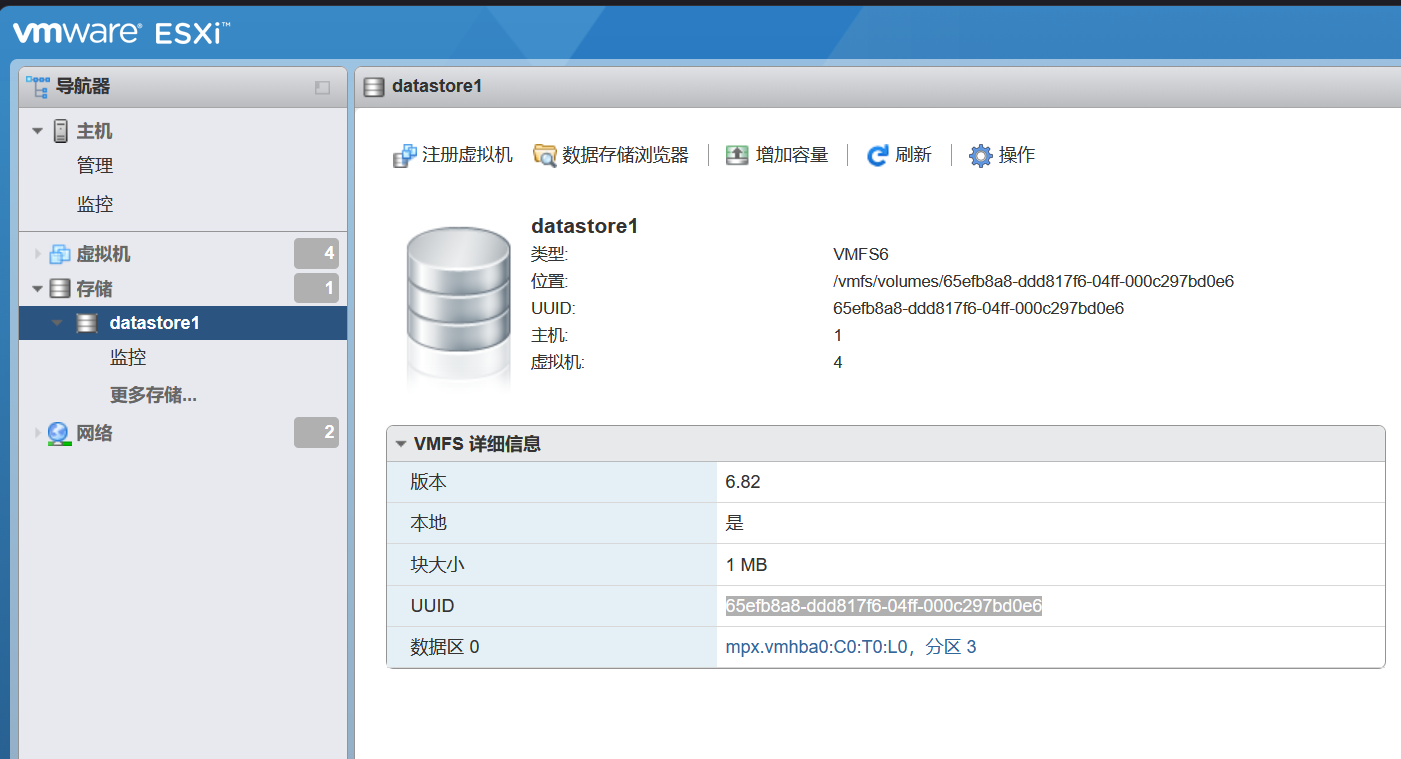
3. 请分析 ESXi 服务器数据存储 “datastore” 的 UUID 是?
** 仿真,记得 vm 嵌套虚拟化,或者 hyperv 来实现,看到 ip192.168.8.112**
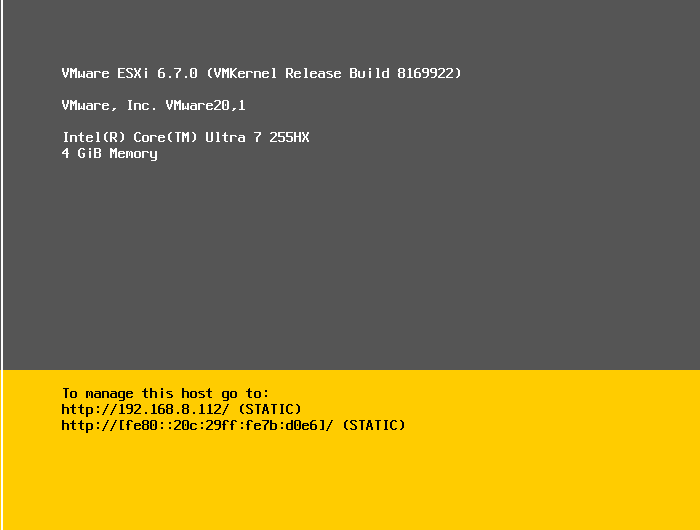
若 vmware 报错,无法嵌套虚拟化
https://www.bilibili.com/video/BV1NXABzGETp/?spm_id_from=333.337.search-card.all.click
这个能很快解决
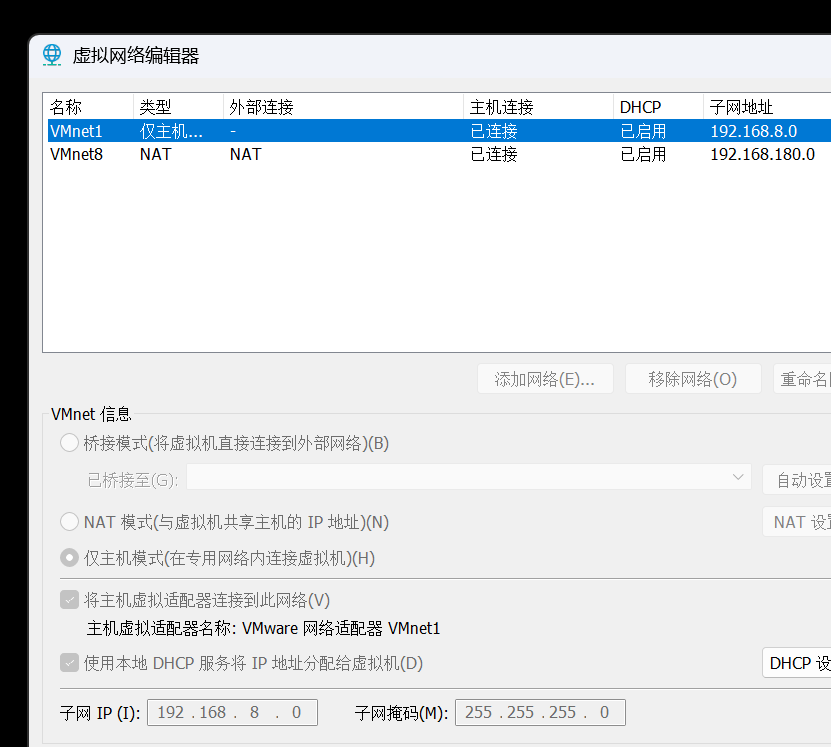
修改一下****子网 ip192.168.8.0,确保电脑和ESXi主机在同一网段
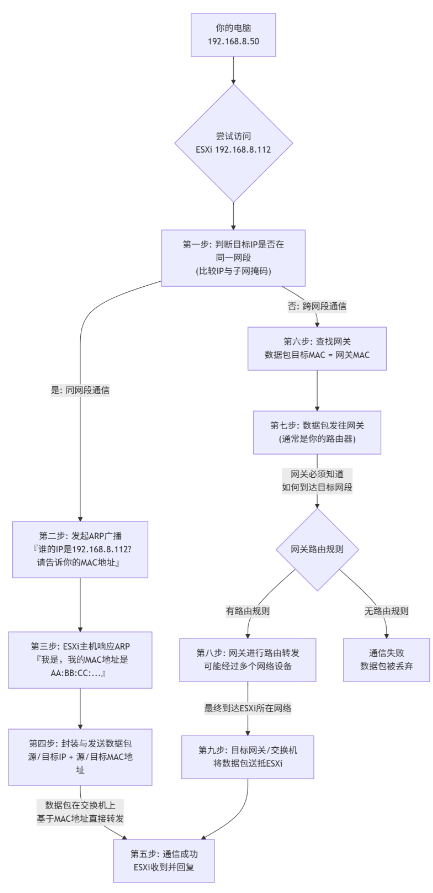
原理图
为什么同一网段**:因为在默认的简单网络环境中(尤其在没有专业网络知识配置的情况下),跨网段的路由通常不是自动建立的。如果路由器没有配置到**<span class="ne-text">192.168.8.0/24</span>网段的路由,数据包到达网关后就会被丢弃,导致“无法访问”或“请求超时”。
然后到自己浏览器上访问192.168.8.112,找到 datastore,65efb8a8-ddd817f6-04ff-000c297bd0e6
4. ESXI 服务器的原 IP 地址?
见上题 192.168.8.112
5. EXSI 服务器中共创建了几个虚拟机?
** 4 个**
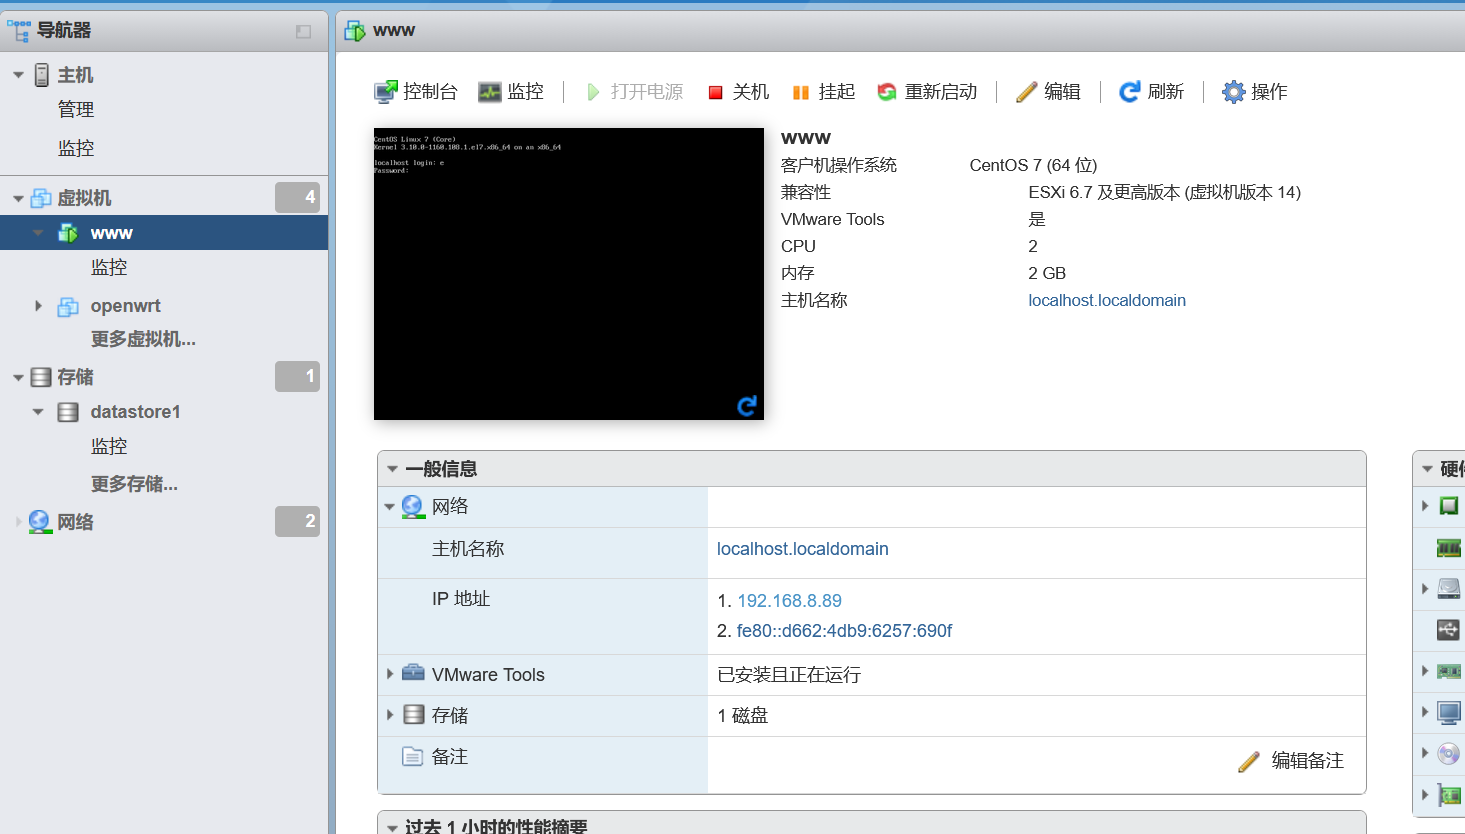
6. 网站服务器绑定的 IP 地址为
方法一:直接看
我这里直接有,点开看看是不是就行(其实光看名字,就觉得 www 这个应该是网站服务器)
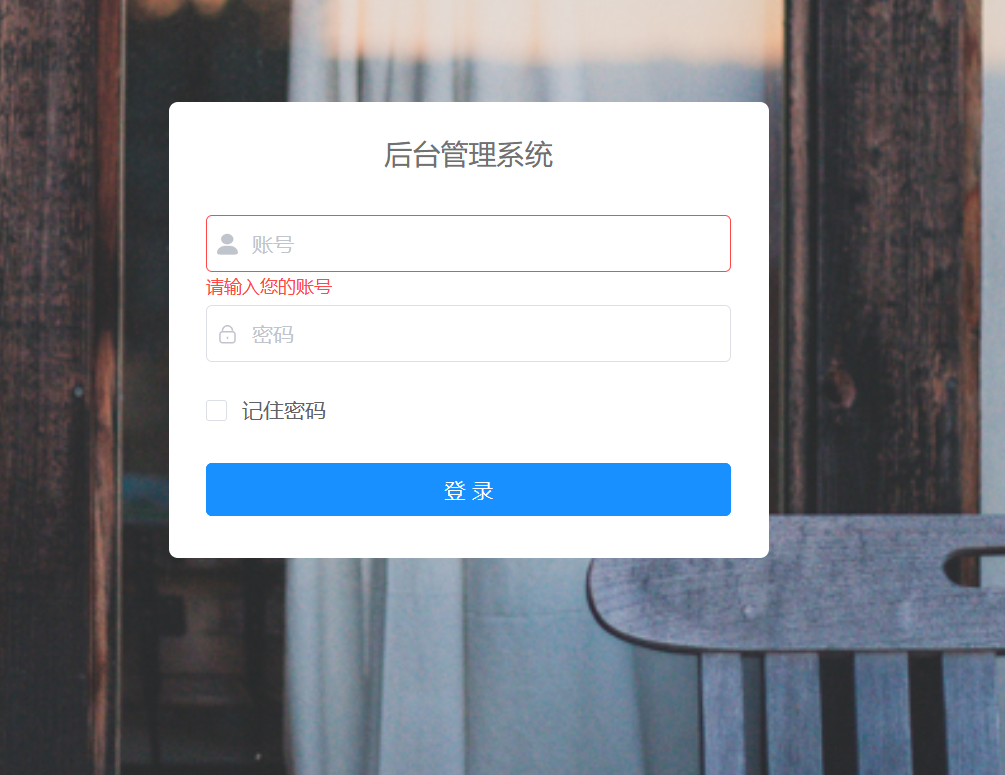
方法二:御剑端口扫描
御剑直接扫描 192.168.8.0-->255

访问试试,可以发现 192.168.8.89 是网站服务器
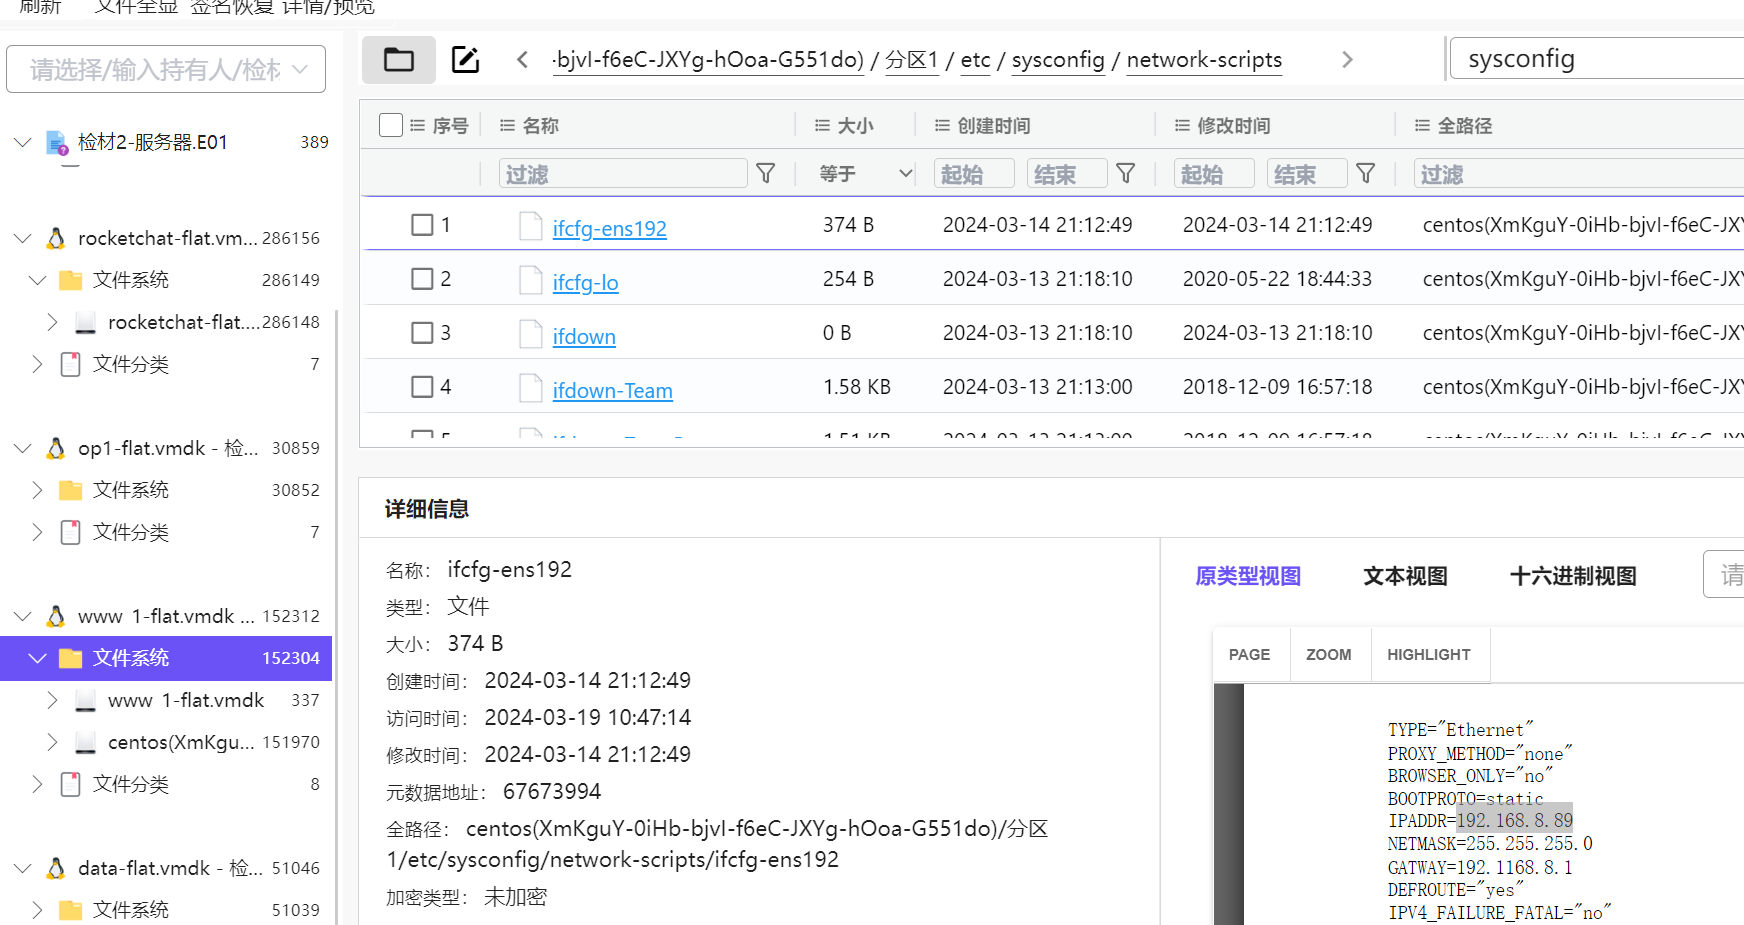
方法三:查看 config 文件
**所以我直接把镜像文件找出来,添加为新检材,然后再文件系统直接搜索 sysconfig,再这里可以找到 ip192.168.8.89 **
方法四:绕过密码,登录查看 ip
打开虚拟机的时候,点 e,进入此界面
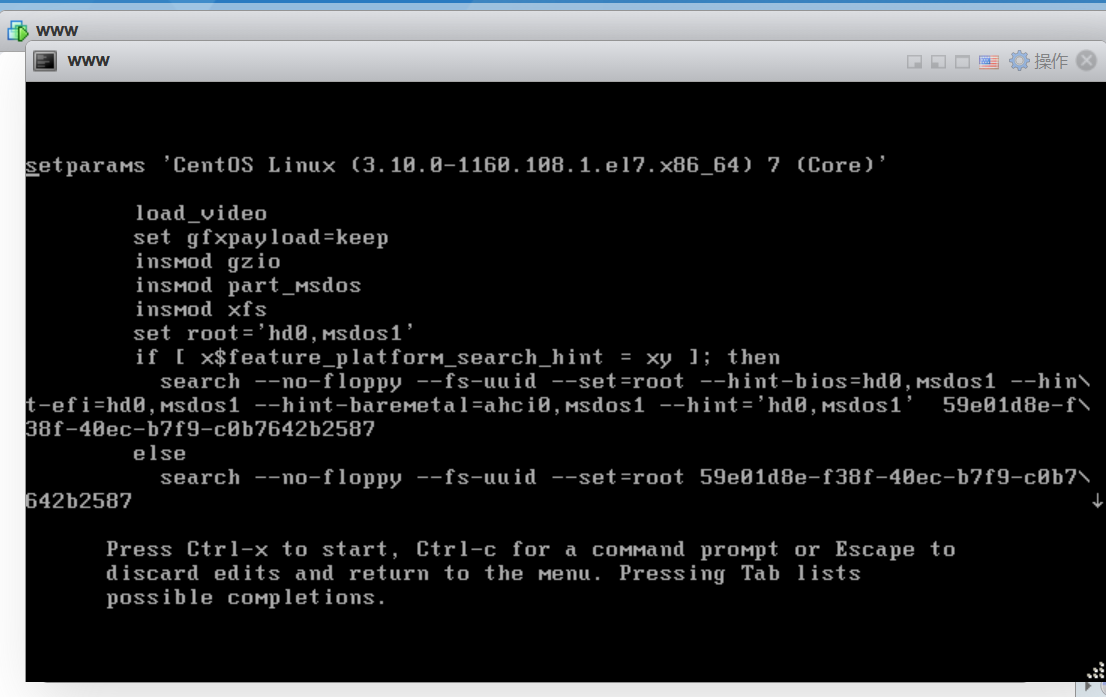
看这个师傅的博客
7. 网站服务器的登录密码为?
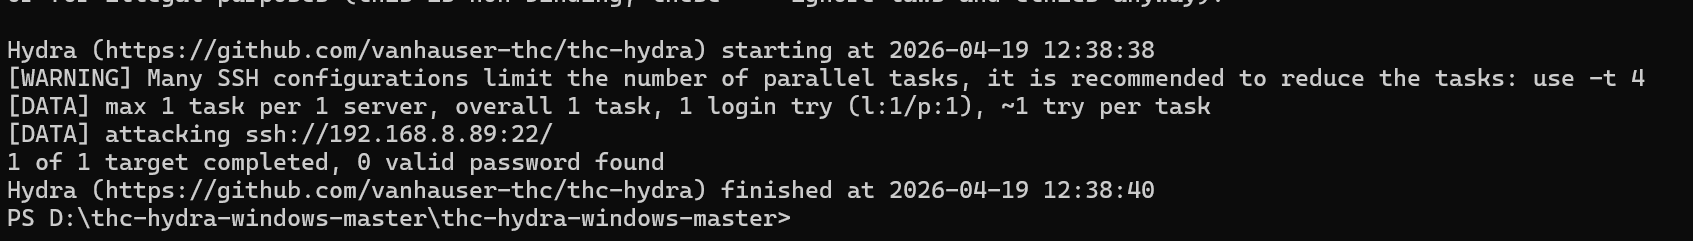
这个题,可以用 commonpwd.txt(计算机取证里的字典) 里面的密码爆破
**用 **hydra 工具,这个博客有详细教程
在 hydra 安装目录开启终端,输入 hydra -l root -p 你的字典路径 -o 结果保存路径 服务器名://服务器 ip
然后可以得到 qqqqqq 是密码,但是我这里显示****系统接口502异常
方法二:导出 shadow,John the Ripper(服务器运维、Linux 渗透测试)爆破,速度很快
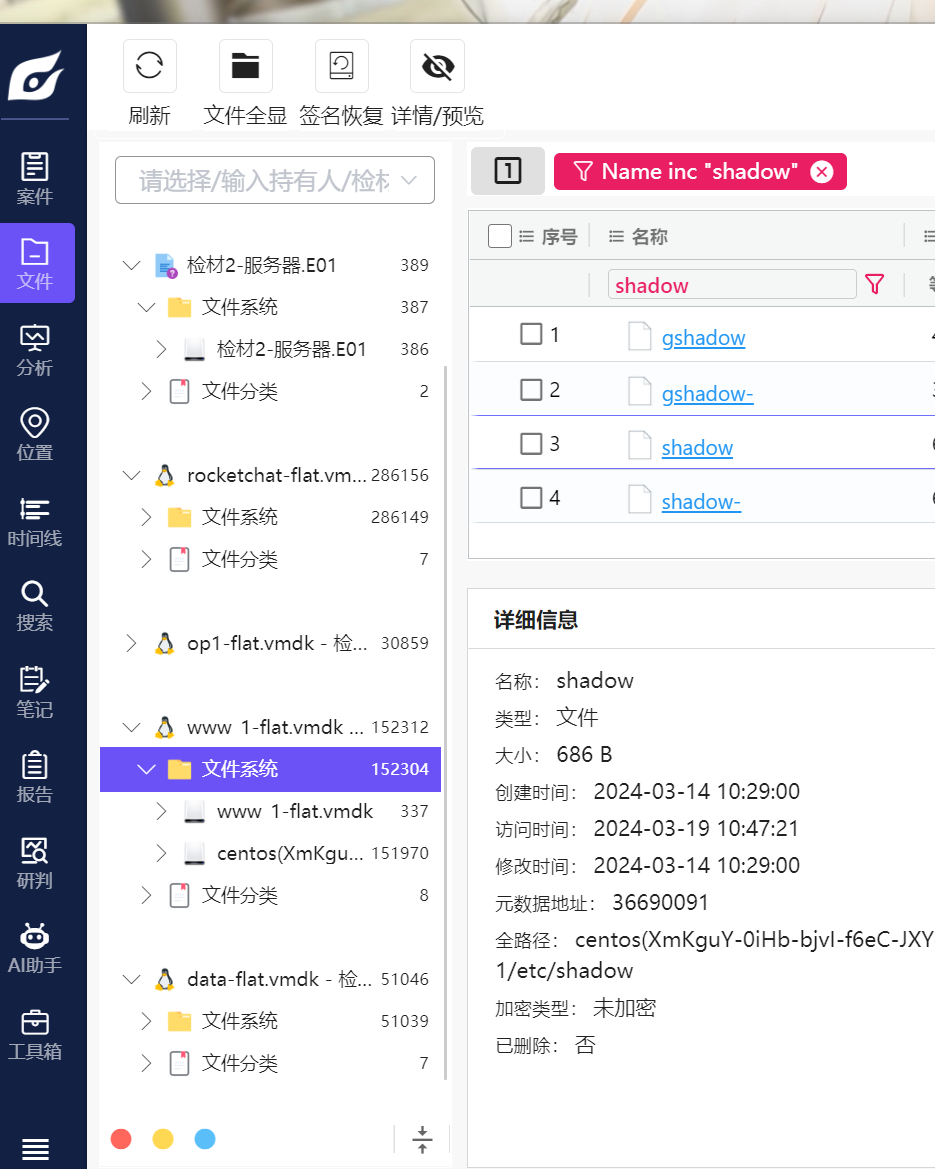
在火眼里面,需要把 www 这个虚拟机镜像当成新检材添加,然后在文件系统里面搜索 shadow,passwd,或者找到/etc/shadow,/etc/passwd
使用工具John the Ripper(开膛手约翰)。适合各种系统,如果是 kaili 应该是自带的。
下载解压后去 run 文件夹下,把你的 shadow 和密码字典复制到里面
Shadow 文件是 Linux/Unix 系统中存储用户密码加密信息(哈希值)的关键系统文件,正式名称为 **/etc/shadow。shadow 仅 root 可读,加密复杂,可以保护密码**
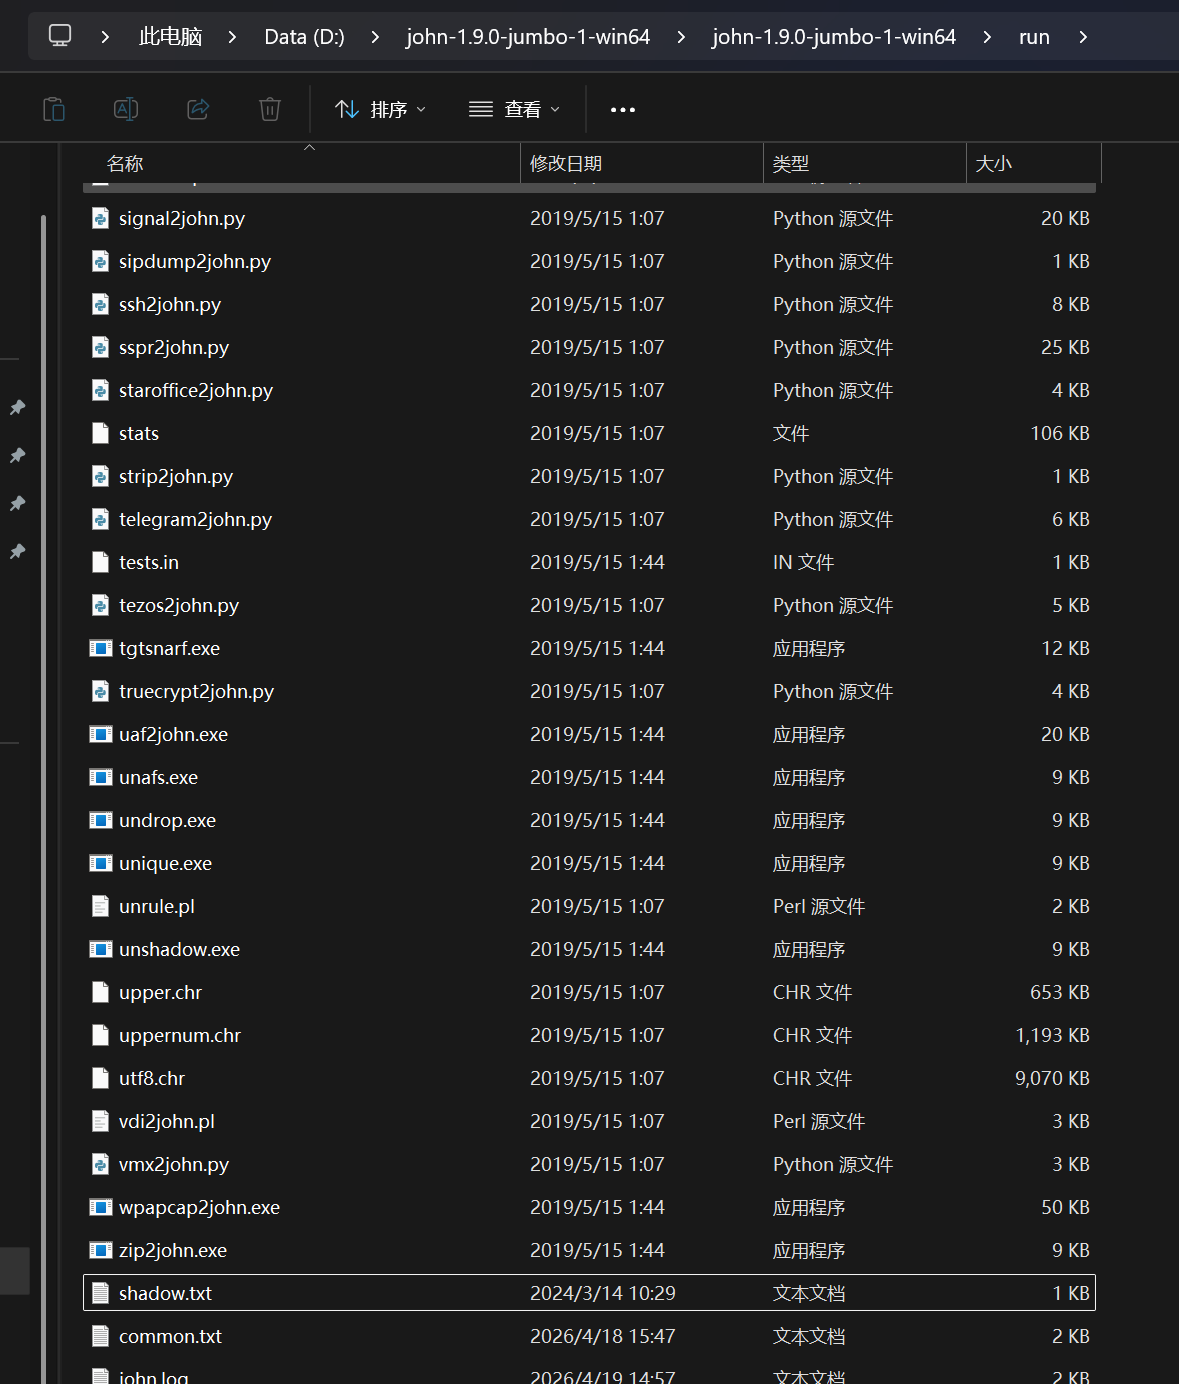
然后在这里****右键运行终端
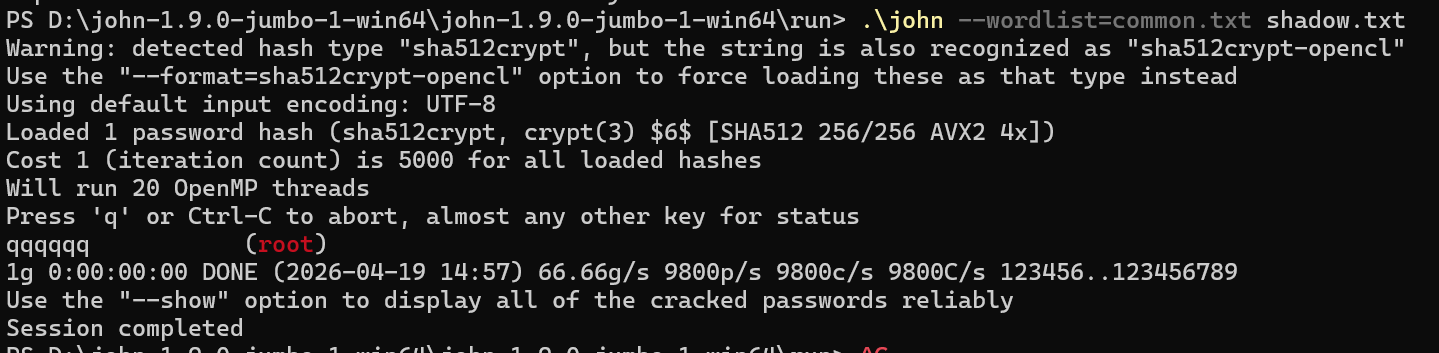
输入命令john --wordlist=common.txt shadow.txt,powershell 需要在最前面加上.\
**可以看到爆破出来了,**账号 root 密码 qqqqqq
方法三:passware kit( Windows/Office/Mac 密码)
属于是吃力不讨好的办法了
passware kit 通常需要你将 <span class="ne-text">/etc/shadow</span>和 <span class="ne-text">/etc/passwd</span>文件合并成一个它支持的格式(如 <span class="ne-text">pwdump</span>格式),或者直接导入这两个文件。而这个合并操作需要 unshadow 来进行(John the Ripper自带)
导入软件**:打开 Passware Kit,选择“恢复文件密码”或类似选项,导入生成的** <span class="ne-text">passwd.file</span>或尝试直接导入 shadow 文件。软件会自动识别哈希类型(如 SHA-512)。
流程的话后面计算机的题目,我有写到
| 对比维度 |
/etc/passwd |
/etc/shadow |
| 存储内容 |
用户基本信息(名称、UID、家目录、Shell) |
用户密码哈希、密码策略 |
| 权限设置 |
所有人可读(-rw-r--r--) |
仅root 可读(-rw---- 或 -rw-r----- ) |
| 安全级别 |
低 (公开信息) |
高 (敏感信息) |
| 历史演变 |
早期Unix 就存在 |
为安全分离出来(Shadow Suite) |
| 是否必需 |
必需,系统启动就需要 |
非必需,可回退到 passwd 存密码 |
方法四:Hash Suite(图形化工具(GUI), Windows 专用密码审计工具,支持 shadow 文件)
有收费版本,也有 free 版本.
用起来方便**,但是不合适,效率低,需先用** <span class="ne-text">unshadow</span>工具合并 <span class="ne-text">/etc/passwd</span>和 <span class="ne-text">/etc/shadow</span>才能导入,步骤繁琐**。**
和 passware kit 一样
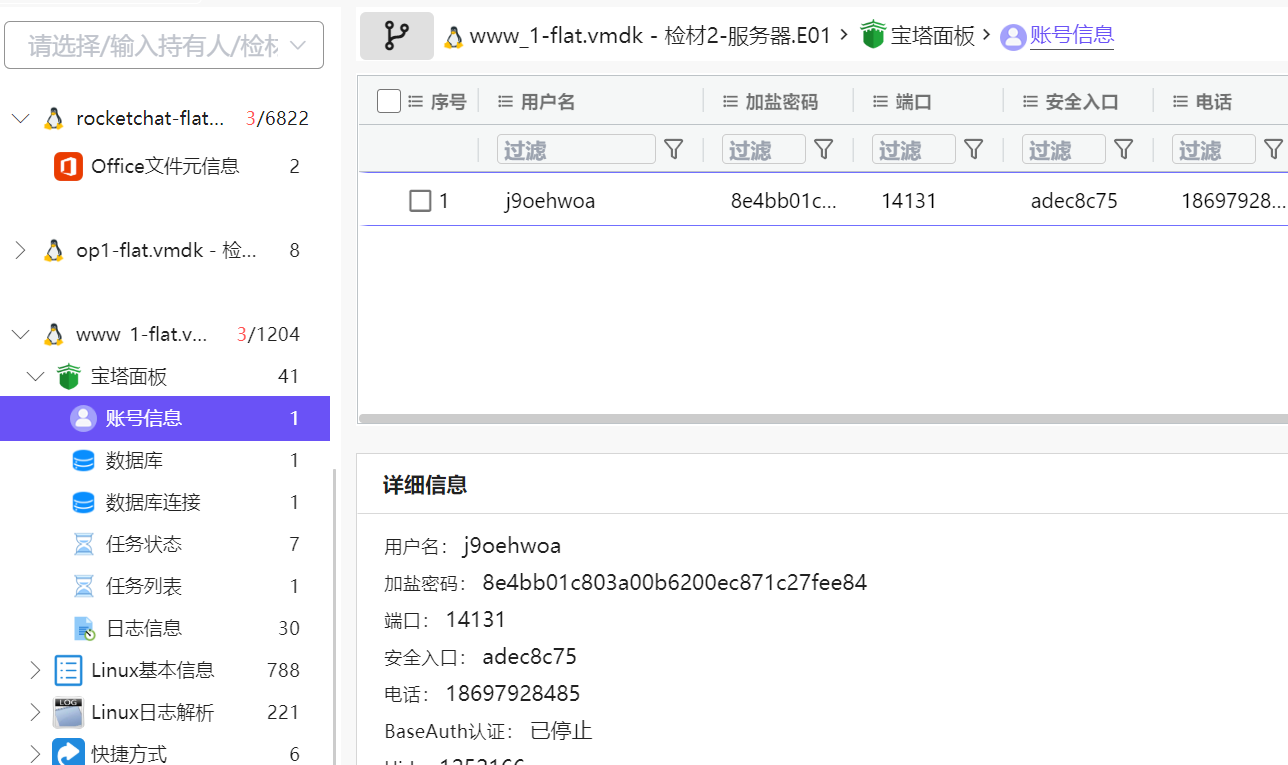
8. 网站服务器所使用的管理面板登陆入口地址对应的端口号为?
14131
** **
9. 网站服务器的 web 目录是?
接下来启动宝塔面板,得用 ssh 连接,直接在虚拟机上会有乱码。
cmd 进入终端,输入 ssh root@192.168.8.89 回车,输入 yes,输入密码 qqqqqq,就可以了
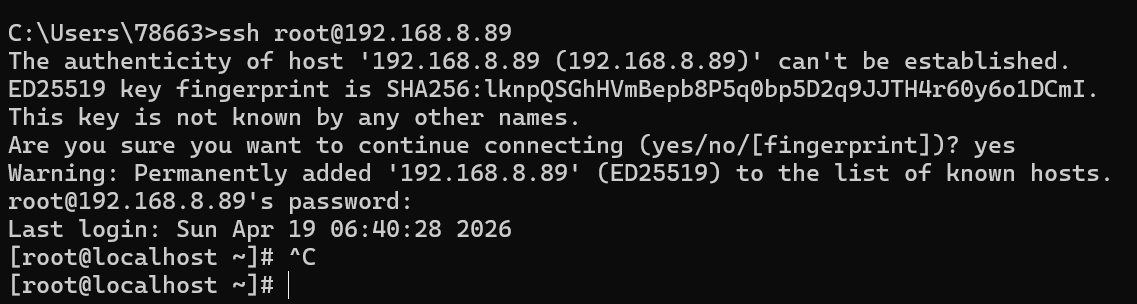
然后直接输入 bt,可以先启动宝塔服务 3,然后修改密码 5
