案件介绍
2026年3月,受害人张某在某短视频平台看到一则“兼职刷单、日赚千元”的广告,下载了一款名为“拓鑫任务”的刷单返利APP。电诈分子以“小额返利获取信任、大额任务连环诈骗”的方式,骗取张某共计人民币15万元。案发后,公安机关对张某手机进行电子数据勘验,提取了涉案APP安装包、聊天记录、转账截图及服务器域名等关键证据,研判追踪后锁定该诈骗团伙藏匿于境外某地。经国际警务协作,当地警方对该窝点实施收网行动,抓获多名涉案人员并启动遣返程序。根据双边执法合作协议,我方需派出专家组前往该窝点开展现场勘查、电子证据固定及取证工作。请根据获取的电子物证还原案件发展经过。
一、手机取证
1、受害人曾搜索过“兼职APP推荐”,使用的搜索软件是什么?(答案格式:Google)
题目说的还是很明确的,搜索的内容和软件都很明确

不过火眼好像没有检测到什么搜索软件

我们可以直接索引搜索,发现还是搜不到的情况下再来直接全局
毕竟题目给的很准确,就说了是“兼职APP推荐”
所以发现是deepseek,但是火眼没有分析出内容,我们去看deepseek的数据库

确实是DeepSeek,所以本题答案即为DeepSeek
2、受害人是哪一天注册的“拓薪任务”APP?(答案格式:2026-02-02)

怀疑是题干打错了,只有拓鑫任务
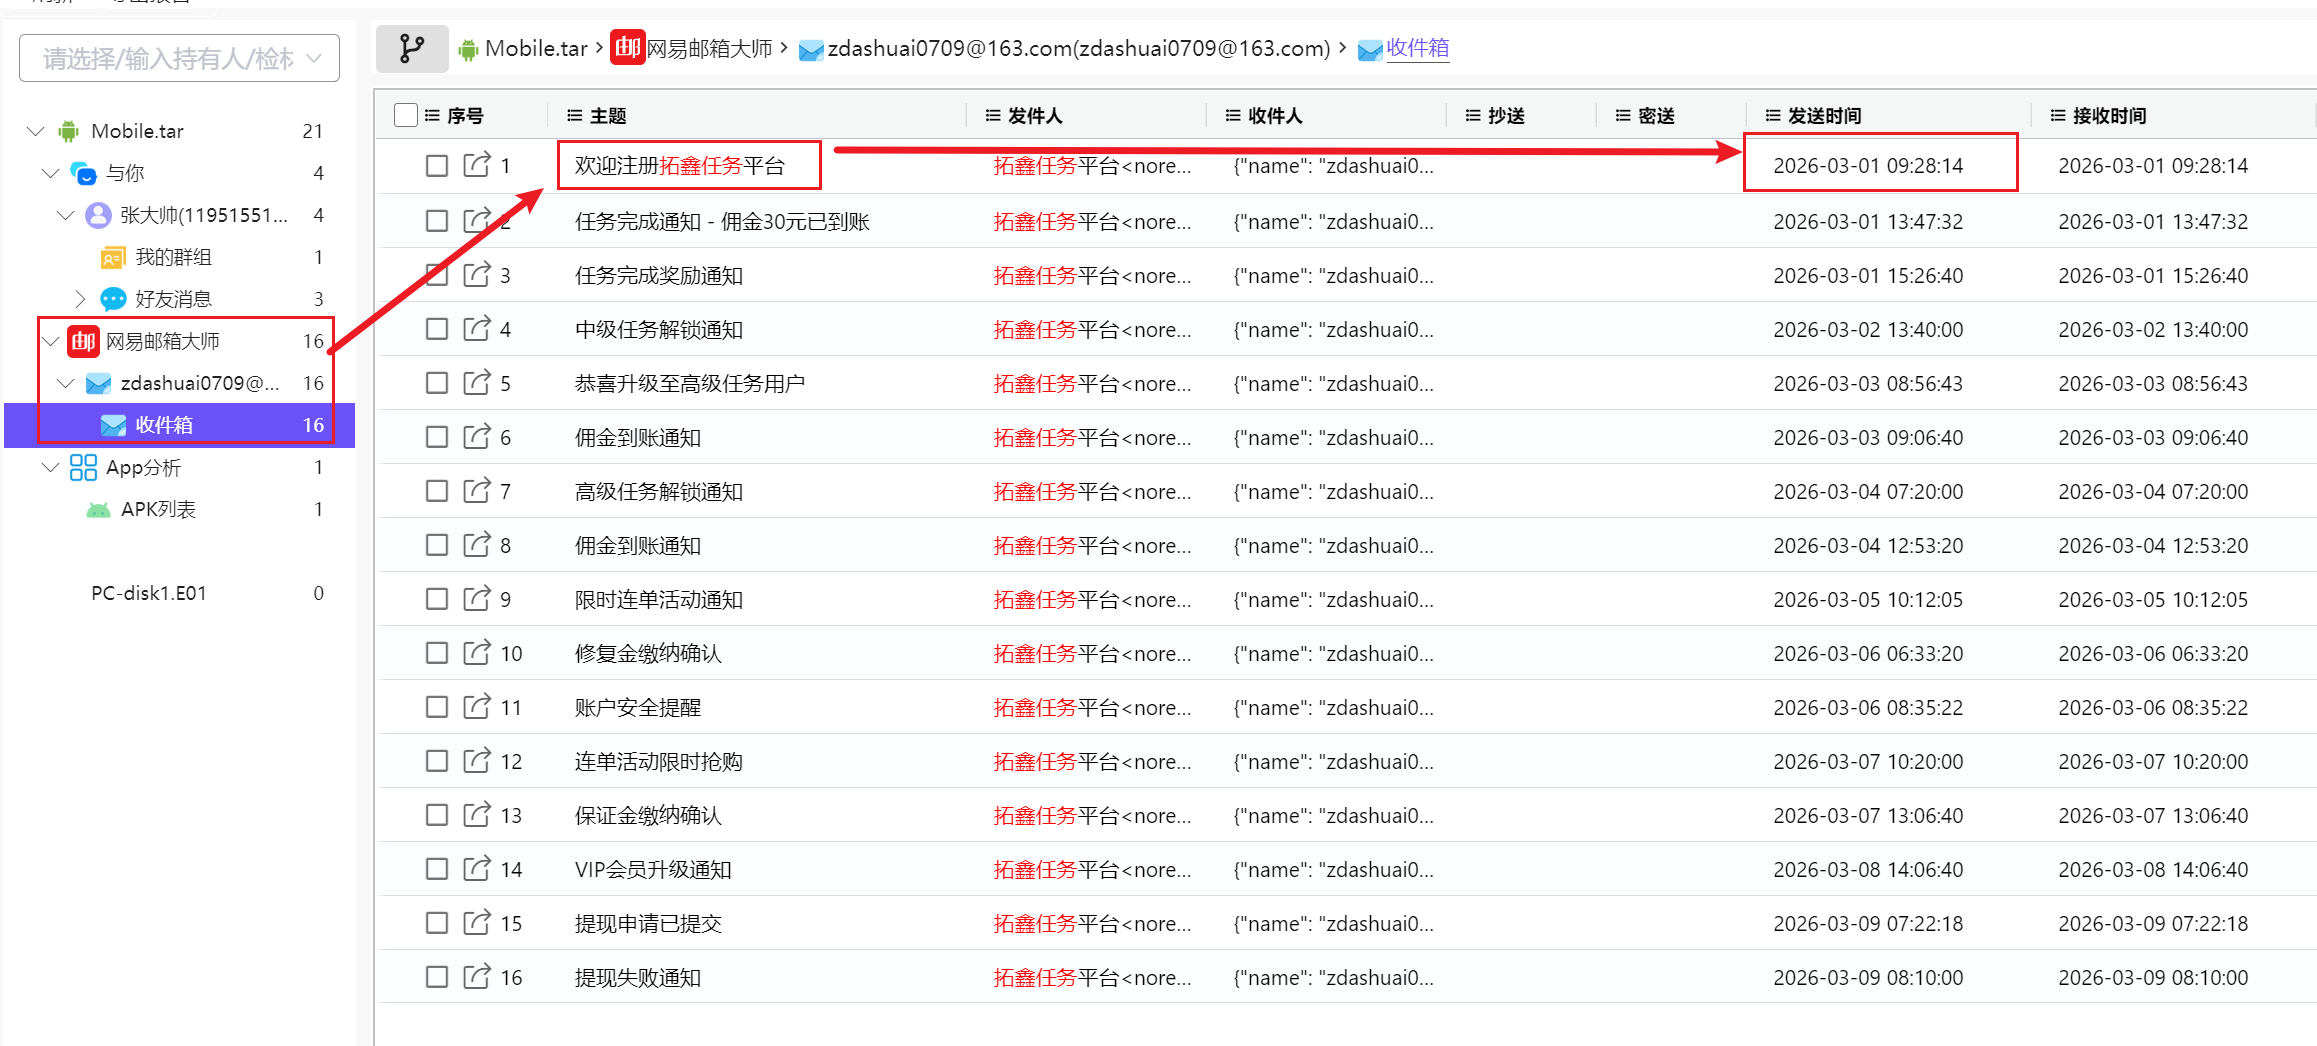
直接搜索拓鑫任务,发现网易邮箱里有很多相关的邮箱
点开来发现有注册日期2026-03-01
3、根据日历中记录的内容,受害人分别在刷单APP上投入了以下哪些金额(多选题)
A. 100元
B. 500元
C. 3000元
D. 5万
E. 10万
本来想来好好研究一下这个APP,但是发现没有相关数据包
只能在别的地方来找了,邮件里似乎没有说投入的刷单金额

继续在别的地方检索,发现了在与你的聊天记录里有记录,这边是100元的记录
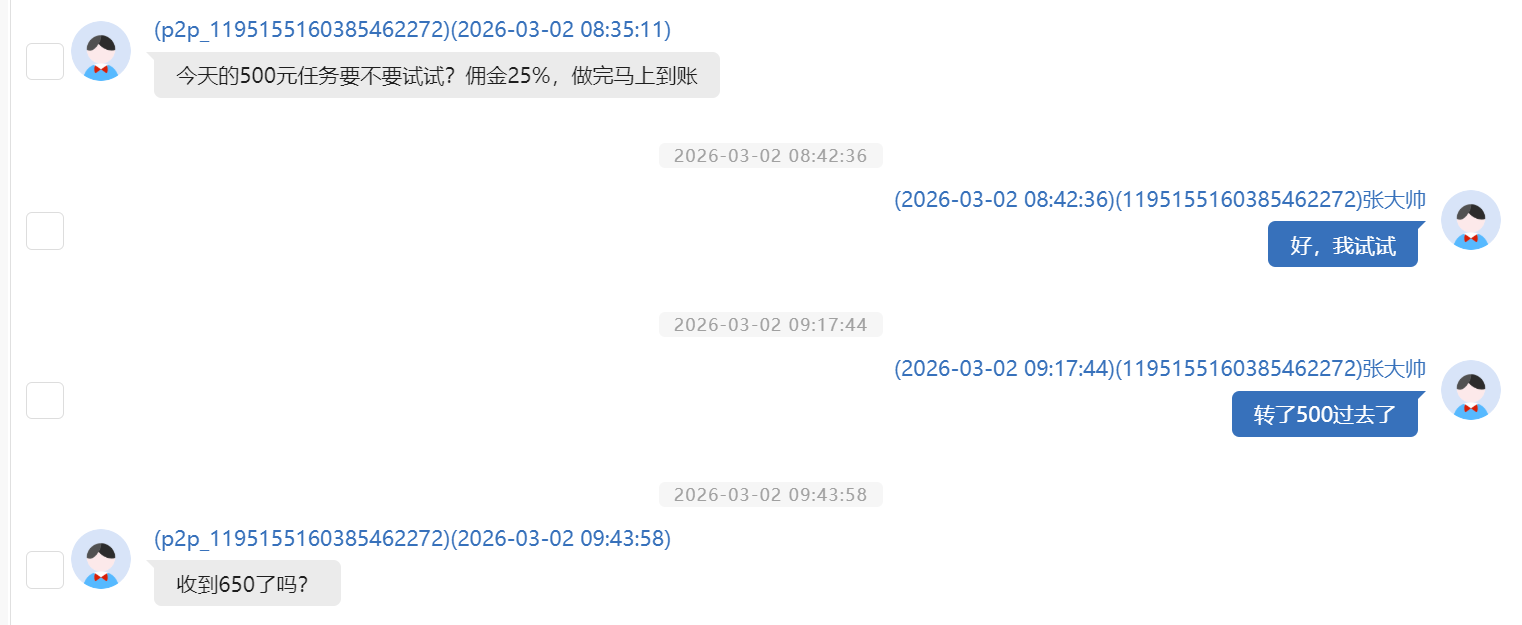
这边是500的记录

这是3000的记录

最后是5w
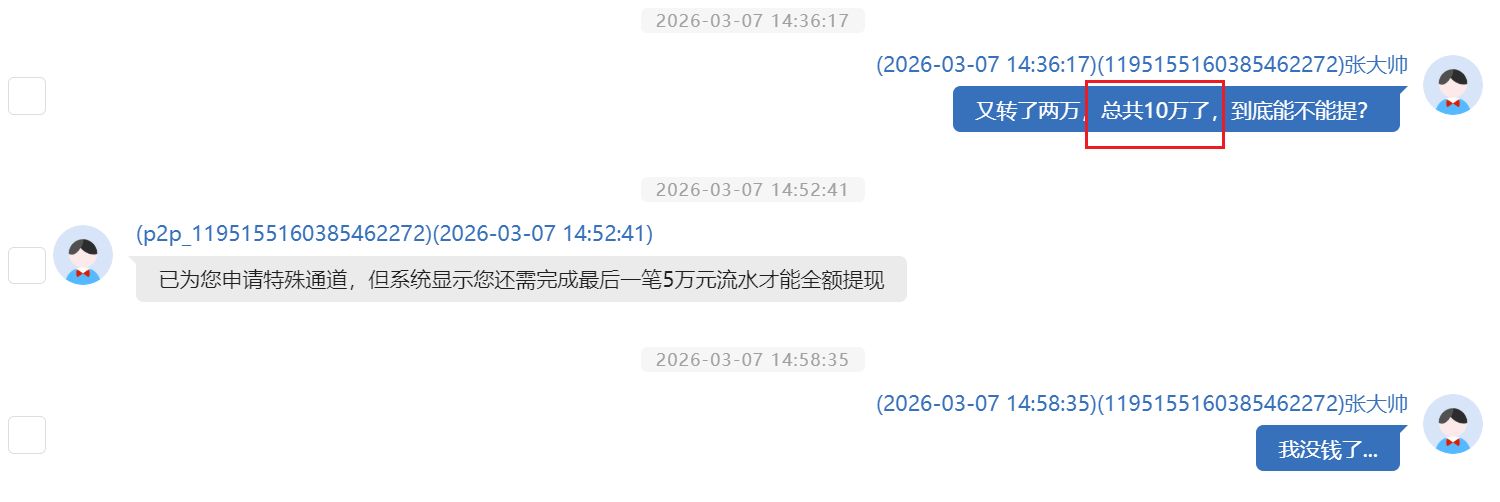
5w之后是累计10w,没有一次10w过,之后就发现提现不了了,直接炸了,所以这就是最后一次了,E选项没有出现过
所以本题选ABCD
4、截止2026-03-12,受害人共投入了多少资金?(答案格式:25万)
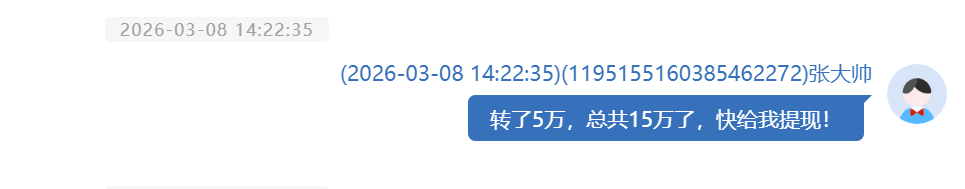
其实不用数啊,就是15万
15万之后就再也提不出来了
虽然这个检材可能是假的,但是看着还是很揪心,唉
答案是15万
5、以下哪些账号或昵称是该受害人的?(多选题)
A. 张大帅
B. 哈哈小飞侠
C. 海阔天空
**D. **zdashuai0709@163.com
E. Zhangmouren
一个个看
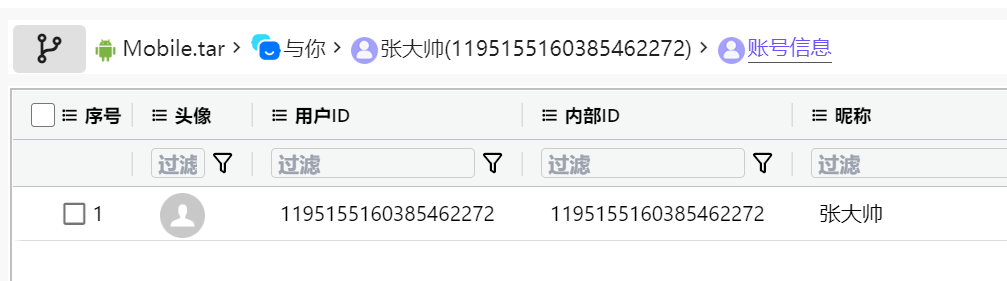
首先张大帅肯定是,是与你里边的

其实哈哈小飞侠也是 ,是Soul的
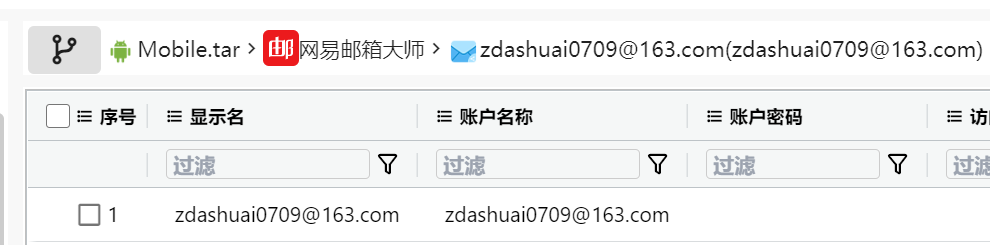
zdashuai0709@163.com也是,是网易邮箱大师的
所以选ABD,至于C和E
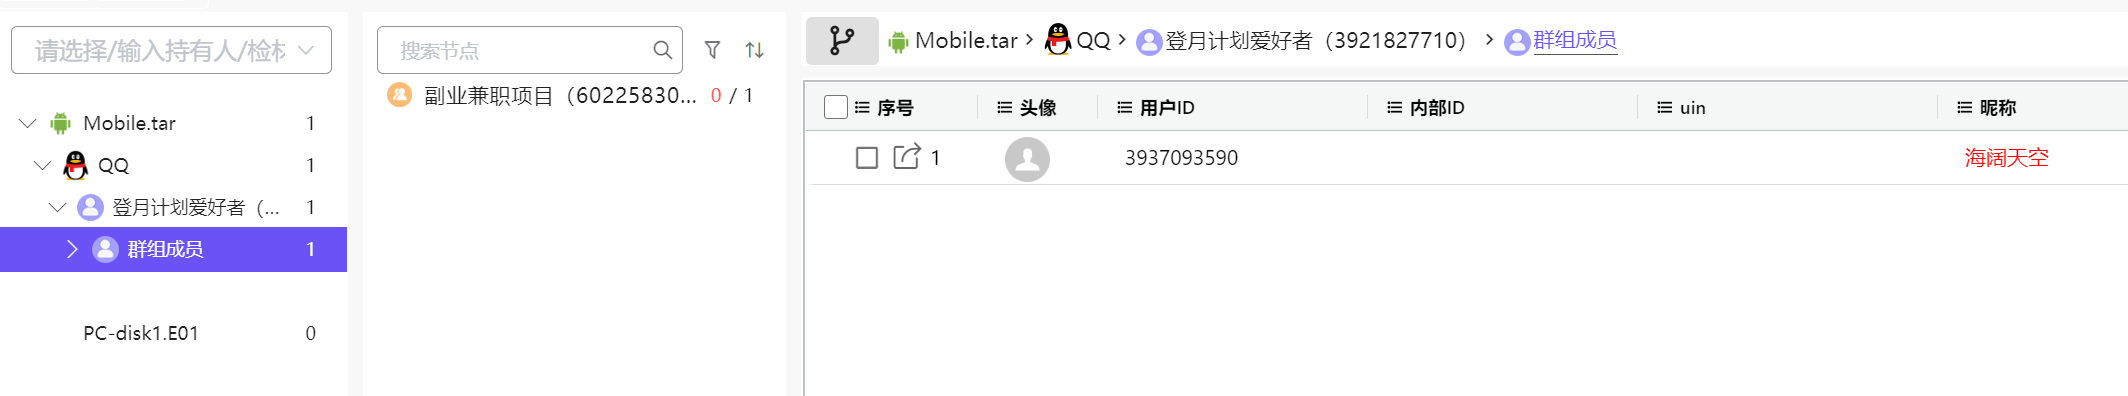
C是群组别人的昵称
E没搜到
所以本题选ABD
6、受害人意识到被骗后,收集了一些证据并且打包成了压缩文件进行备份,压缩包中的文件名称为?(答案格式:含后缀名,如123.txt)

说是压缩包,所以当然去压缩文件里边找了
发现有证据备份.zip

虽然三个文件大小不太一样,但是打开来都是诈骗账户信息.txt
7、受害人搜索过以下哪些地方?(多选题)
A. 新街口
B. 夫子庙
C. 紫金山
D. 南京禄口机场
E. 南京红山动物园
在问地方,我们直接去看地图
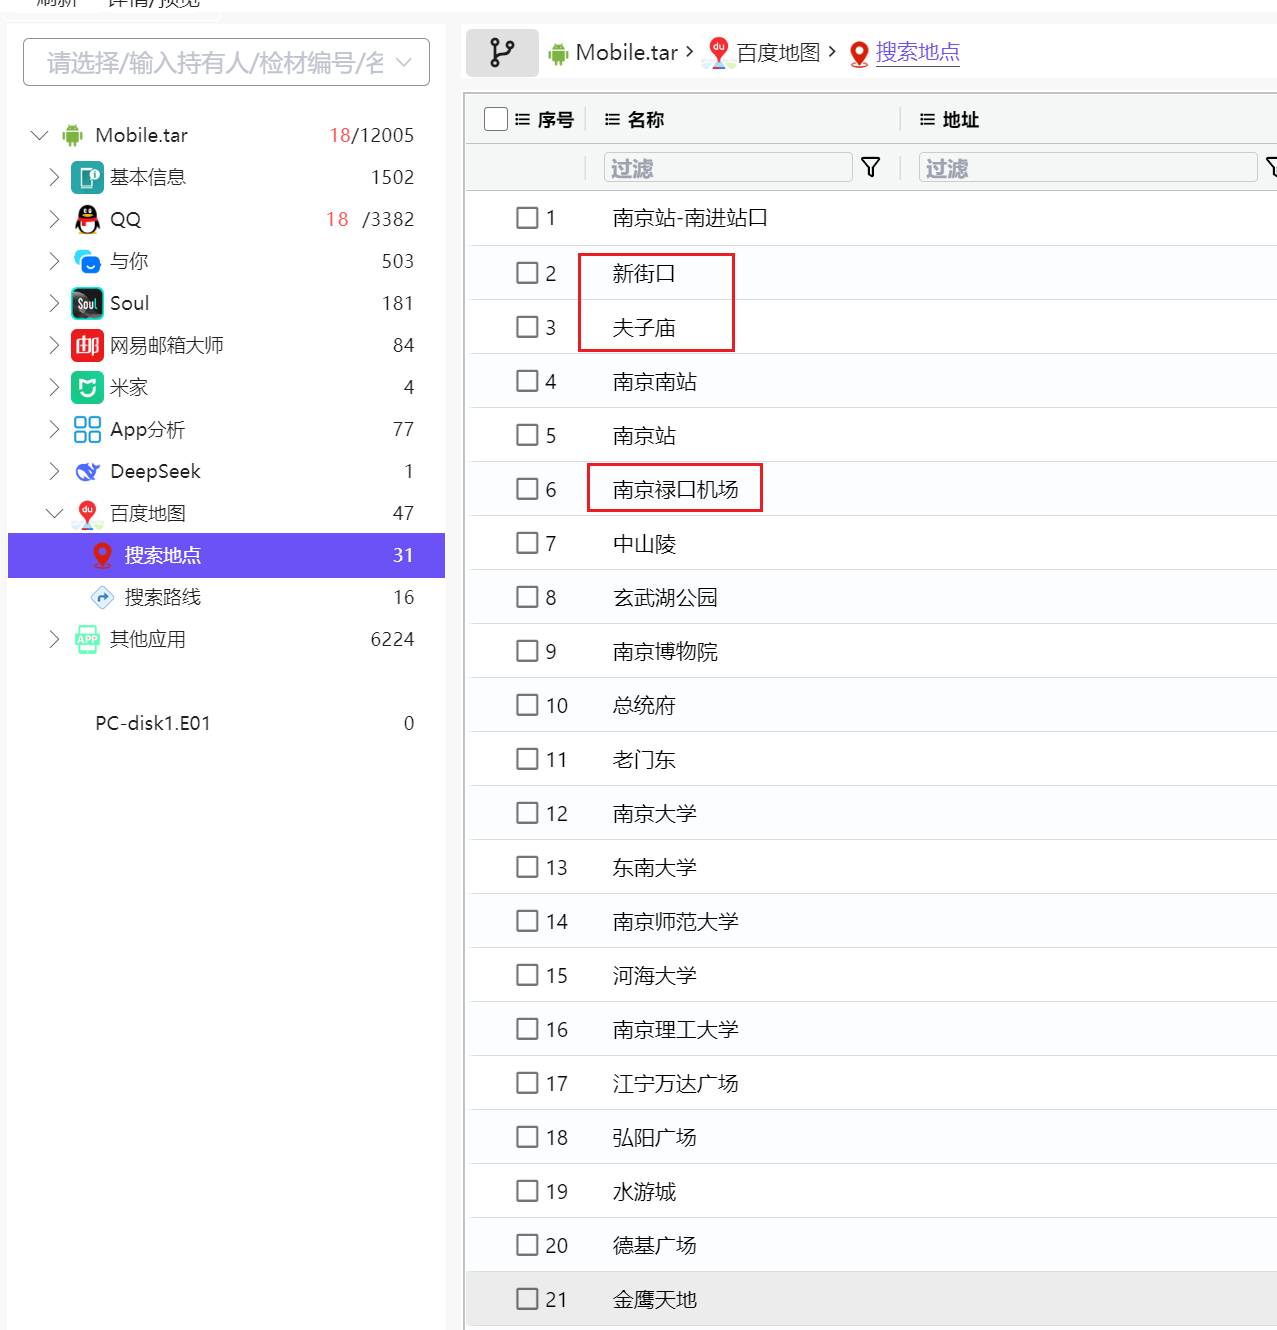
直接看百度地图的搜索地点,发现是ABD
8、受害人2026年7月3日中午最可能在哪个城市?(答案格式:南京市)
在地图软件没有出现7月3日,继续找别的线索
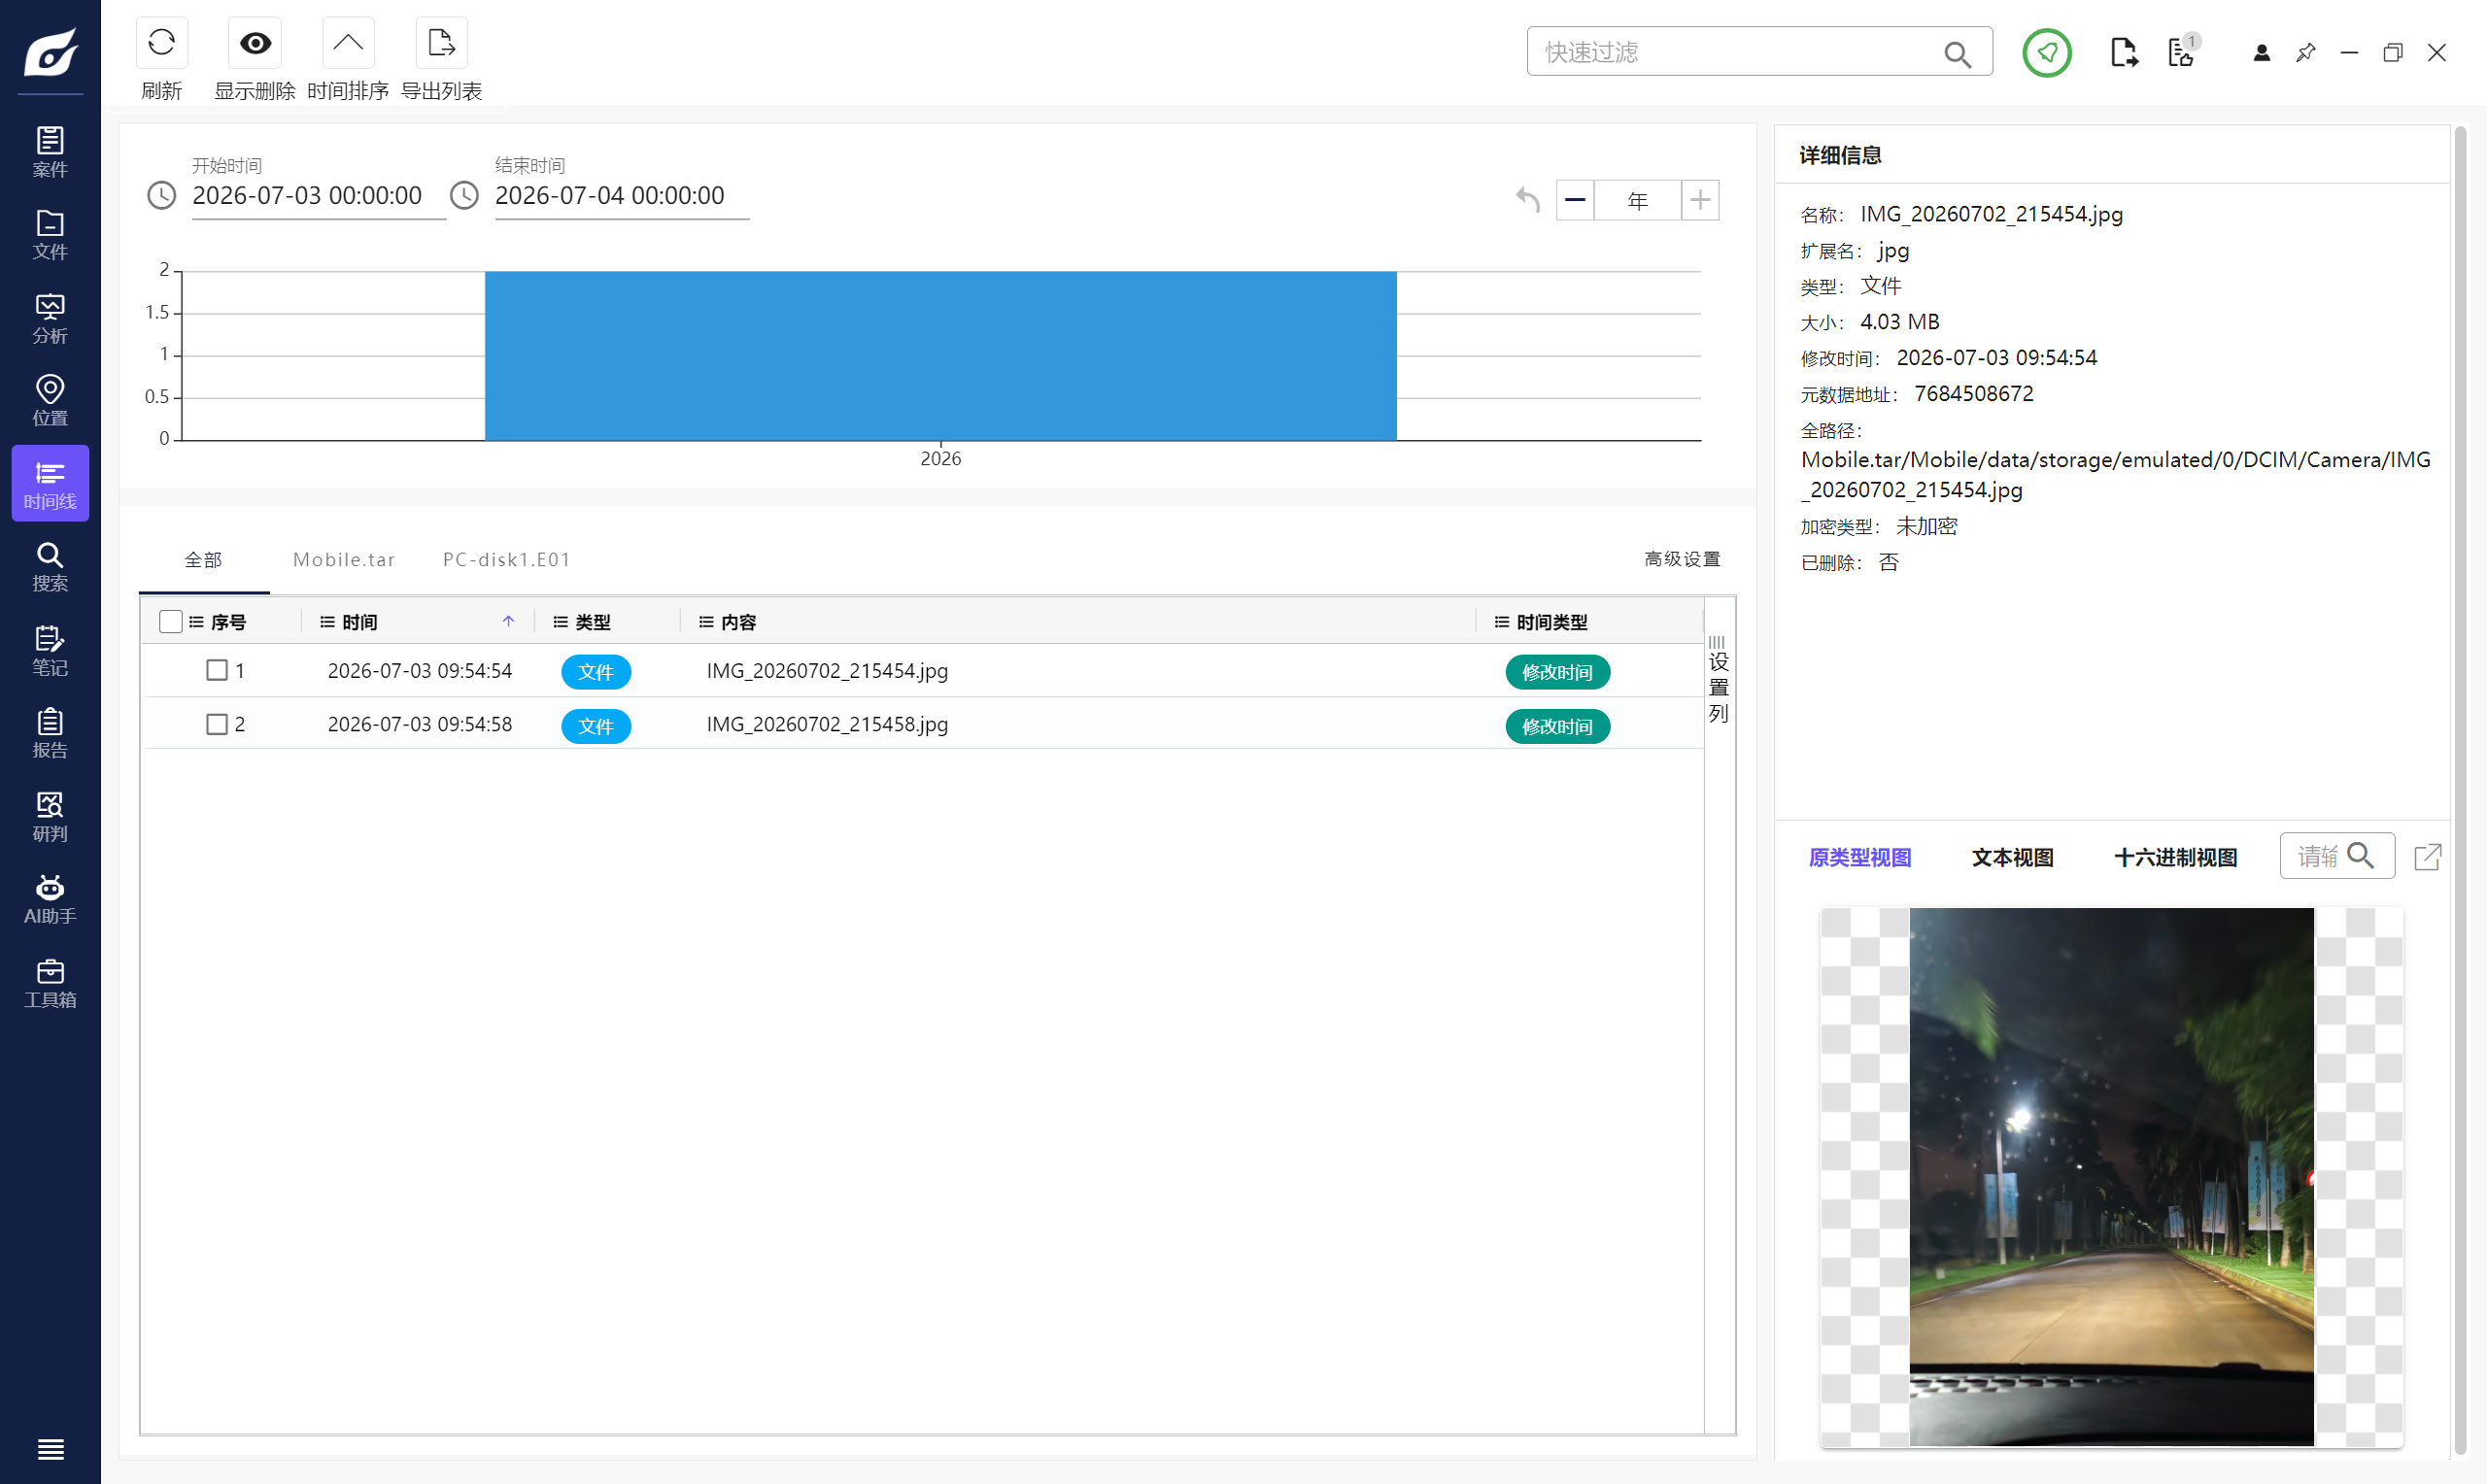
查找时间线发现了7月3日有两张照片
但是直接看图片社工有点麻烦,我们看看有没有别的照片

发现同目录下还有一张飞机信息
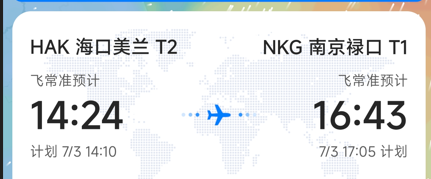
对方7月3日中午有从海口市飞南京市的飞机票,所以很有可能7月3日在海口市
9、分析受害人手机中安装的家庭智能硬件管理平台数据库,其中有一个智能空调遥控器的型号是什么?(答案格式:abc.a12.b04)

发现手机中存在一个米家,题目说的家庭智能硬件管理平台可能就是这个

来根据包名看看数据库

直接去data/com.xiaomi.smarthome/databases找,发现了空调的model
所以本题答案为qjiang.acpartner.ac02
10、张某曾在“与你”app中下载过一个文件,其中隐藏了一个支付地址,请找到并回答地址是什么?(答案格式:https://pay.xx.com/xx/xx)
已经确认是与你app了,我们来与你app的数据包这边看看
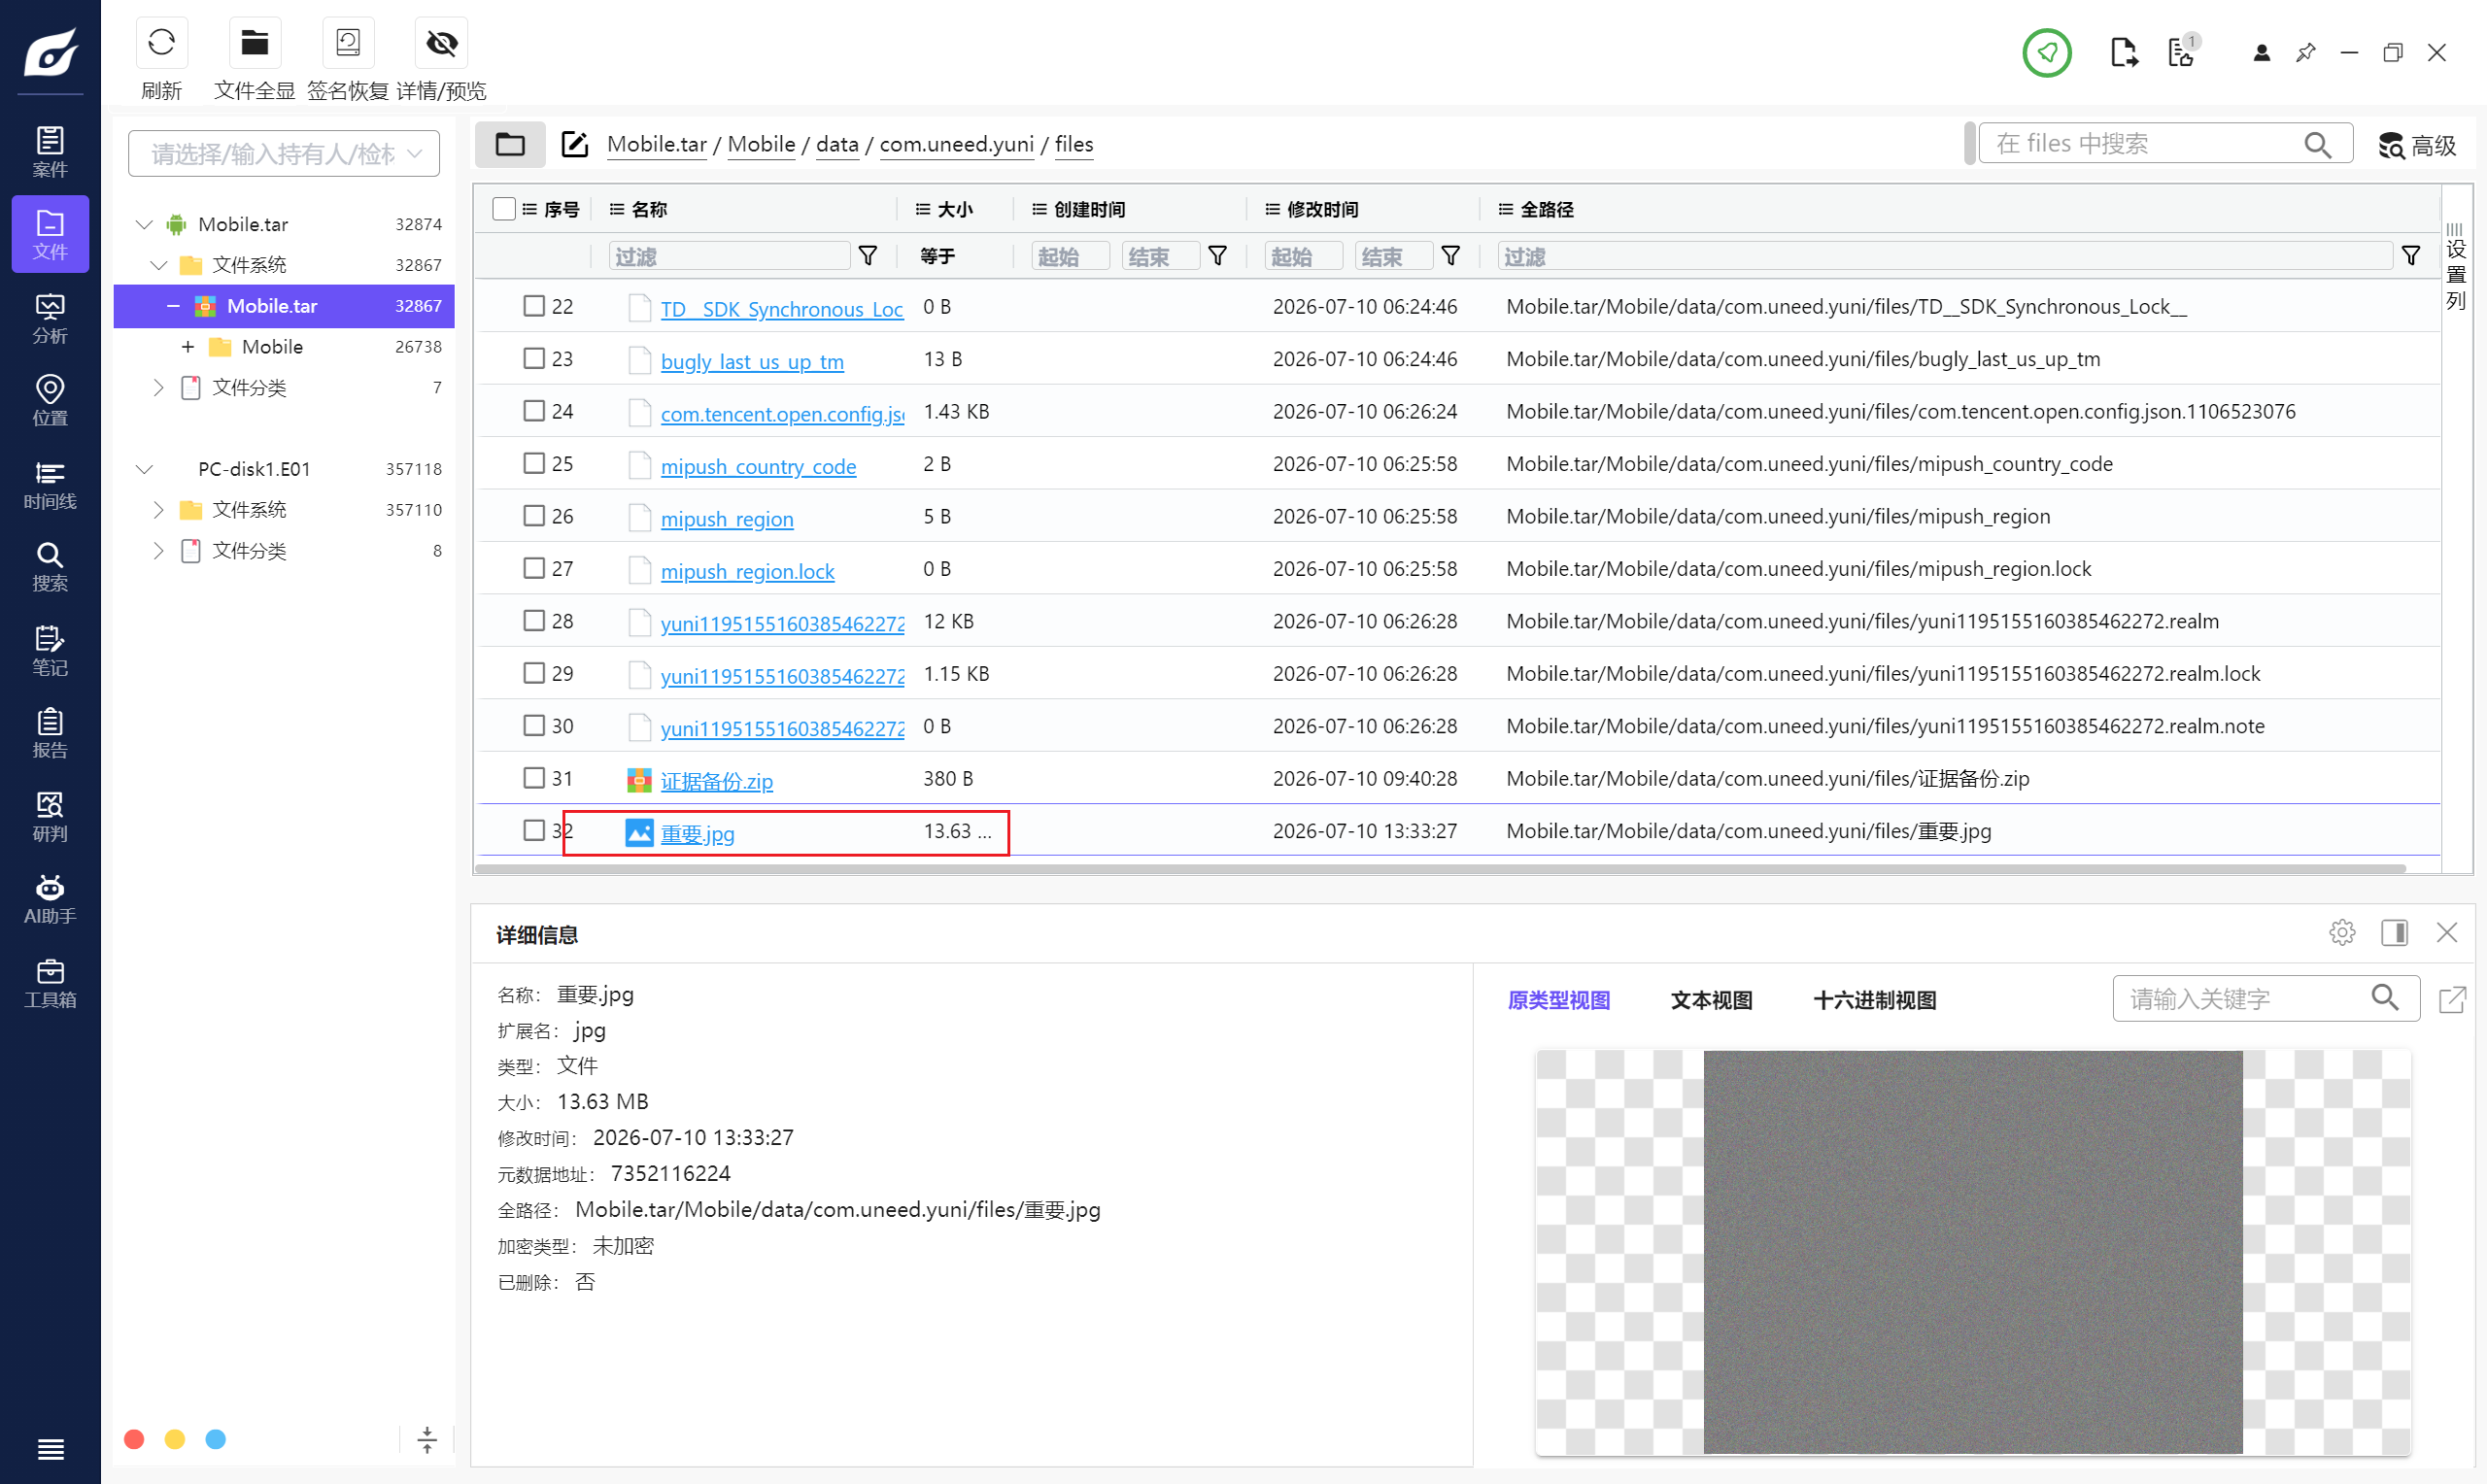
发现files下边存了一个重要.jpg
就快把我不正常写脸上了
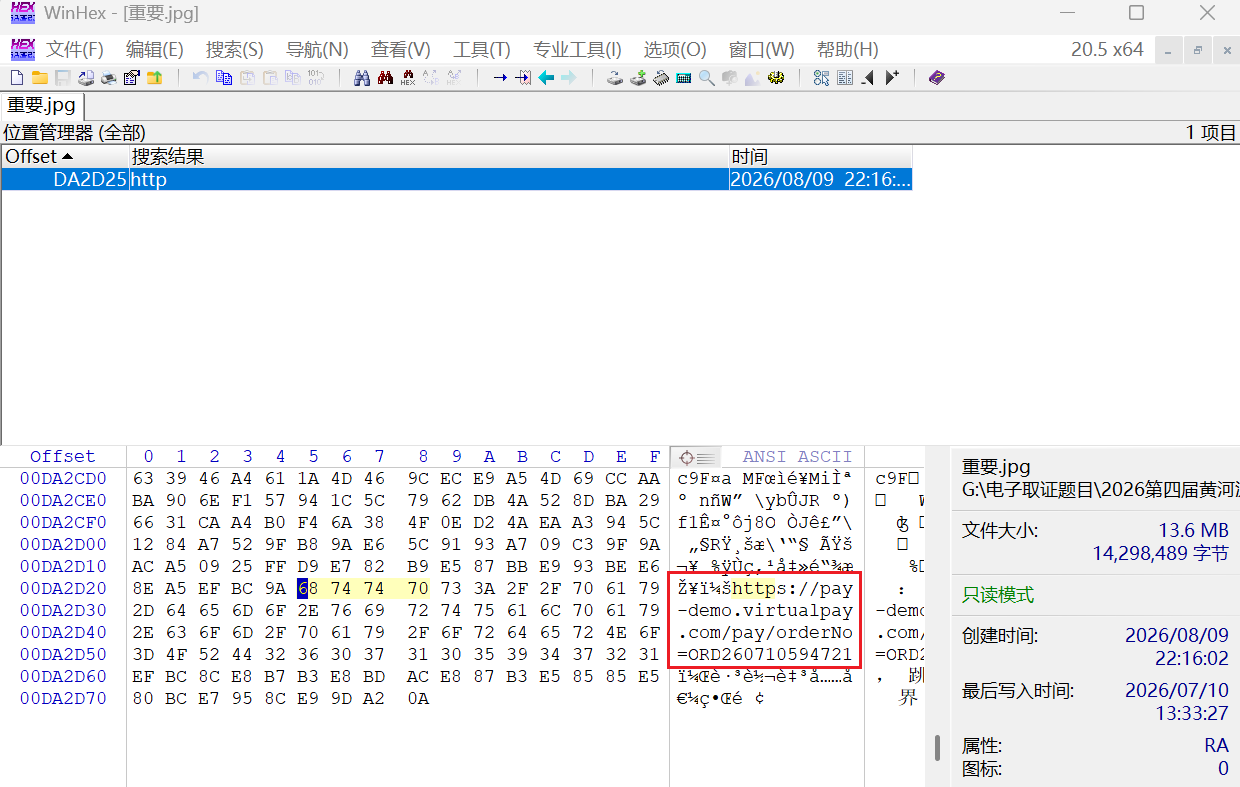
说是有一个网址隐藏在里边,直接搜http发现就找到了
所以答案是https://pay-demo.virtualpay.com/pay/orderNo=ORD260710594721
二、计算机取证
1、该计算机的系统盘原始磁盘MD5值是多少?(单选题)
A. 12a5b44edfa80c904b5e16affa383d88e4aa0caa
B. 1442499db55b8c6f901dafe65a6fd70a
C. 27f9c083205673ef3906fb188e39b3fe
D. ac363ab3a41bb321da79ba8220e41b8e

直接多检材导入,发现了检材一又是系统保留又是C盘的,很明显是系统盘

直接计算哈希

所以本题选B
2、该计算机的安装时间(UTC +8)是什么时候?(单选题)
A. 2026-02-14 06:24:25
B. 2026-02-14 14:24:25
C. 2026-06-29 06:24:25
D. 2026-06-29 14:24:25

直接就写了,这边注意时区,虽然这题没换,选B
3、用户“Rhine”最近一次登录成功的时间是什么?(单选题)
A. 2026-02-24 14:44:18
B. 2026-02-14 15:11:35
C. 2026-06-29 16:16:29
D. 2026-07-07 16:16:29

这边直接就写了最后登录时间,所以直接选C
4、用户“Rhine”的密码NTLM哈希是多少?(答案格式:英文小写)

这边用户列表下边直接写了NT HASH的值
所以答案是44f9ea6a7743a8ea6f1956384c39887b
其实也可以手算

因为我们知道密码,可以直接算NTLM哈希
本质上就是这样子计算的
MD4(UTF-16LE("123qweasd"))

5、接上题,请破解用户“Rhine”的密码NTLM哈希(提示:9位密码,前三位为123,后六位为小写英文),明文密码是多少?(答案格式:以实际为准,如123abcdef)
火眼直接自动给破解出来了(
或者就hashcat去爆破,题目给的也很具体了,9位密码,前三位为123,后六位为小写英文
hashcat -a 3 -m 1000 44f9ea6a7743a8ea6f1956384c39887b 123?l?l?l?l?l?l

就是123qweasd
6、该计算机的DHCP IP地址是多少?(答案格式:192.168.1.1)

直接看网络连接
发现了DHCP地址为194.7.30.136
7、该计算机中微信客户端的安装时间是什么?(单选题)
A. 2026-02-14 21:28:08
B. 2026-03-14 21:28:08
C. 2026-04-14 21:28:08
D. 2026-05-14 21:28:08
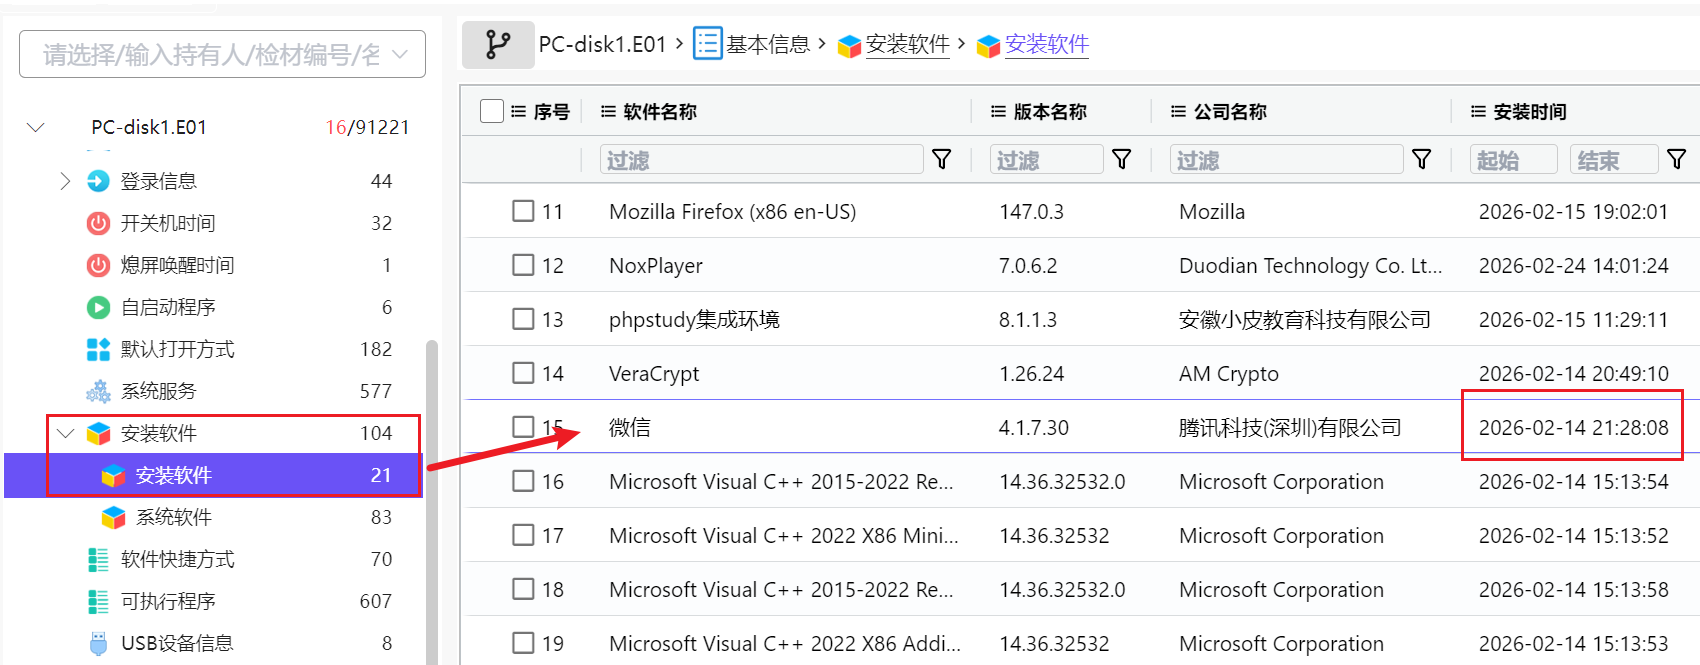
直接看微信的安装时间即可看见是A
8、该计算机中登录的微信账号是什么?(答案格式:wxid_123456abc)

直接看微信的账户信息即可
微信账号是wxid_2869cyfdzpon12
9、该计算机中安装使用的安卓模拟器手机型号是什么?(答案格式:TJ-123ABC)

直接看安装软件就能明确是夜神模拟器
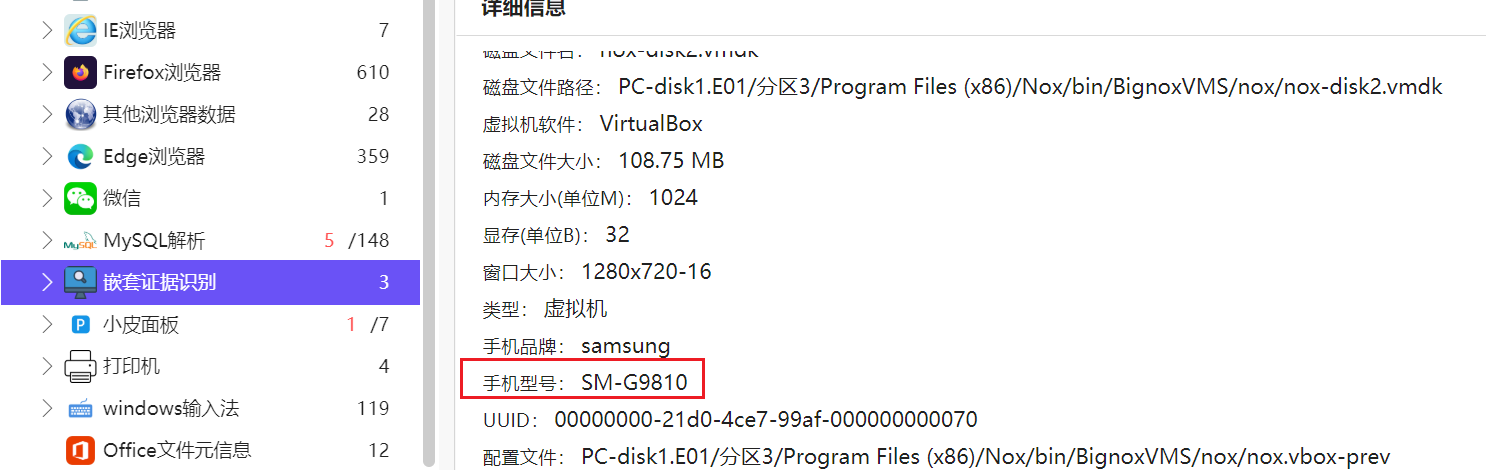
在嵌套证据识别里边直接显示了夜神的手机型号
所以本题答案为SM-G9810
10、该计算机中保存的嫌疑人张三伪造的身份证号是多少?(答案格式:12345678910)

拿到检材其实下意识可以先从大到小倒叙看看有没有什么大图片

这边可以直接看见是110105199001010001
当然也可以仿真看一下

注意仿真的时候默认勾选的第一个镜像是系统盘,我们先放1

直接创建即可,注意这边要调高一下内存和处理器,不然容易打开卡死

如果仿真的话很快就能看见了,就在图片里,很明显
所以本题答案为110105199001010001
11、嫌疑人真正的身份证号是多少(答案格式:123456789012345678)
继续在照片找了一圈没有找到线索
这个时候去看了看别的文件夹
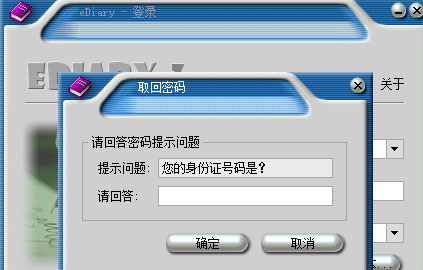
发现有个eDiary的笔记软件需要我们填写正确身份证
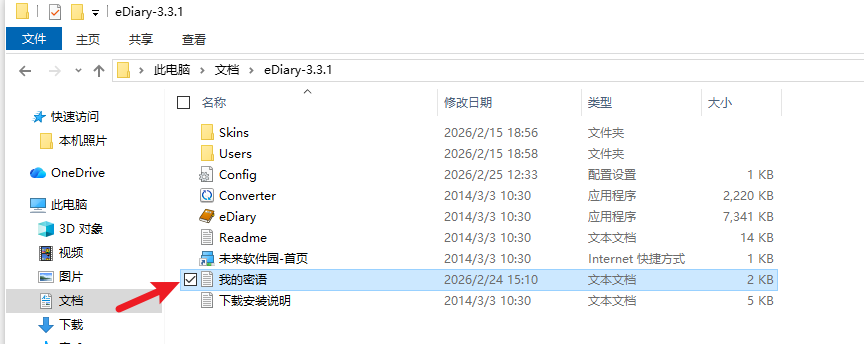
而在这个文件夹下还有个密语
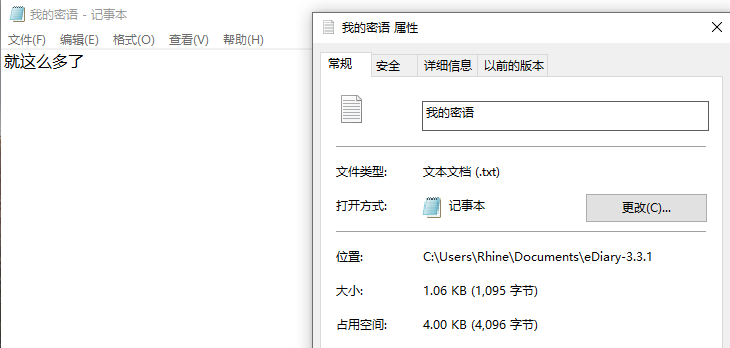
打开发现大小不太对,怀疑是零宽

这边还专门好心放了个解零宽网站

扔进去就看见了隐藏的内容,即真实身份证号是321202200101016134
12、嫌疑人在2026年2月15日要去4s店提什么车?(答案格式:奔驰)

直接恢复密码即可得到原来的密码flag1{my_dream_car}

拿这个直接去解卡那个secret.elf即可
得到日记内容写了2.14的明天,也就是2.15要去提的是五菱,不是奥迪啊,奥迪没钱买
所以答案是五菱
13、计算机中存在一个cdk生成器,支持生成以下哪几个平台的cdk?(多选题)
A. STEAM
B. EPIC
C. ORIGIN
D. UPLAY
E. CUSTOM
